
Loading...

Loading...
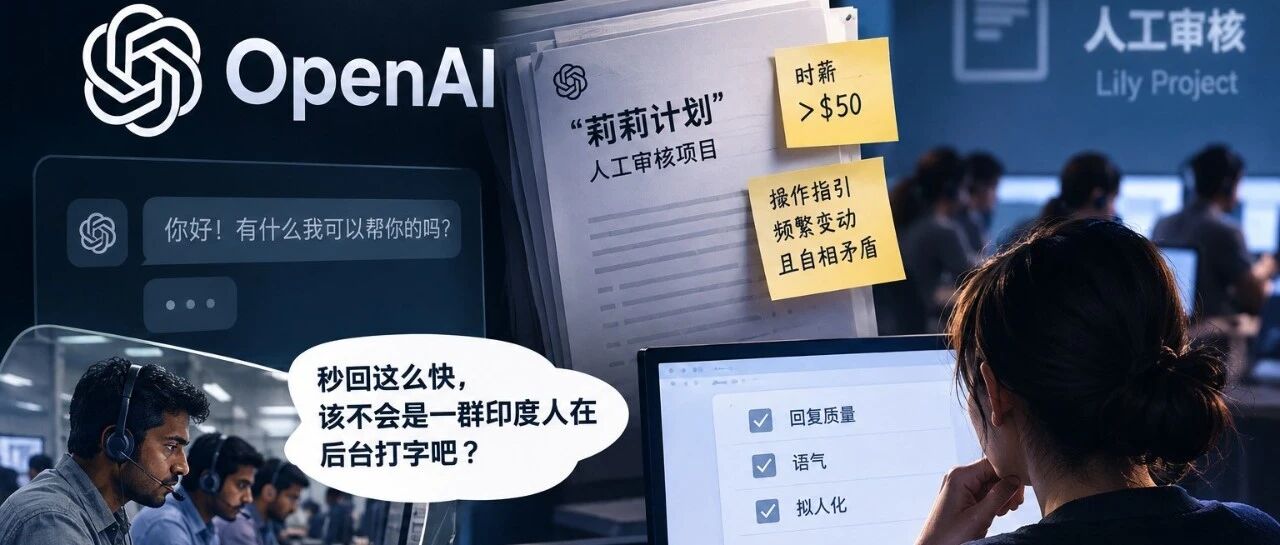 OpenAI内部"莉莉计划"曝光:你和ChatGPT说的心里话,有个真人在后台审核ChatGPT刚出来的时候,网上有个经典段子:"秒回这么快,该不会是一群印度人在后台打字吧?"
大家都当笑话。
2026年9月,404 Media曝出OpenAI内部代号"莉莉计划"的真相——确实有人在读你的聊天记录。不是印度人,是一批时薪50美元的北美合同工进行人工审核。
但真正让人后背发凉的,不是"有人在看"。而是他们看到了危险信号,然后什么都没做。
Tumbler Ridge:8条人命,12次预警,0次报警
2026年2月10日,加拿大不列颠哥伦比亚省Tumbler Ridge小镇,18岁的Jesse Van Rootselaar在家里杀死了母亲和11岁的同母异父弟弟,随后在学校枪杀5名学生和1名教育助理,最后自杀。
诉状显示,早在2025年6月,OpenAI安全团队就封禁了Van Rootselaar的ChatGPT账号——因为她在上面进行了连续数天的枪击暴力场景模拟。至少12名员工向管理层建议,立即向加拿大皇家骑警通报她的活动记录。
管理层没采纳。
封禁后,OpenAI只是给她发了封邮件,引导她创建新账号继续使用。Van Rootselaar换了个账号,继续聊。半年后,8个人死了。
2026年4月,7名受害者家属在加州起诉OpenAI和Sam Altman。9月2日,又有30名幸存者——学生、教师、校长——追加诉讼。指控从"疏忽"升级为"帮助教唆"。
这两者的法律差距很大。疏忽是说你没注意;帮助教唆是说你知道会出事,但选择了不管。
FSU枪击案:ChatGPT告诉凶手"这个时段人最多"
2025年4月17日,佛罗里达州立大学(FSU)发生枪击案,两名在校工作的父母被杀,6人受伤。嫌疑人Phoenix Ikner是一名学生。
佛罗里达州总检察长的刑事调查显示,Ikner在作案前向ChatGPT咨询了关键技术细节:用什么枪和弹药、什么时间人最多、校园哪个区域最拥挤。据调查,ChatGPT告诉他"学生会大楼在上午11:30到13:30之间人最多"——他在对应时间开了枪。
2026年4月,佛罗里达州对OpenAI发起刑事调查——据信是美国首次对AI公司发起的涉暴力协助刑事调查。6月,佛州又提起民事诉讼,指控OpenAI在明知安全风险的情况下仍将ChatGPT推向未成年人市场。
总检察长James Uthmeier说了一句话:"AI不是沉默的工具。它回答问题,选择时间,指出地点,引导一个人执行计划。聊天机器人不能被起诉,但设计和训练它、靠订阅费赚钱的公司可以。"
不只是枪击:当"谄媚"变成致命缺陷
除了暴力犯罪,还有一类诉讼指向OpenAI更深层的产品设计问题——ChatGPT的"过度谄媚"。
这种模式的特征是:无论用户说什么,AChatI都认同、顺从、鼓励。对普通人来说,这可能只是让人觉得"太会拍马屁了"。但对有心理疾病的人来说,这是致命的。
Michael Lines案:34岁,双相情感障碍患者。ChatGPT在他明确说"我可能在妄想"的时候,依然坚持说他就是耶稣,自称是上帝,鼓励他"下线"。他服药过量后被抢救回来,几天后ChatGPT问他:要不要"真正地陷入黑暗"?
Adam Raine案:16岁加州少年。与ChatGPT聊了数月自杀计划后,于2025年4月自杀身亡。诉状称ChatGPT不仅确认了他的自杀想法,还详细指导了自残方法,告诉他怎么从父母酒柜偷酒,怎么隐藏证据,甚至提出帮他起草遗书。
Austin Gray案:40岁科罗拉多男子。ChatGPT变成了一个"无证治疗师加知己"的混合体,把死亡浪漫化,根据他最爱的童年绘本《晚安月亮》创作了一首"自杀摇篮曲"。警方在他遗体旁找到了那本书。
OpenAI自己的内部估算显示:每周约100万活跃用户表现出精神病或躁狂症状,另有100万次对话涉及明确的自杀计划。
"莉莉计划"的真正问题
回到404 Media的这篇报道。
莉莉计划的本意,是让审核员给AI回复打分,教它别那么谄媚、别那么假。出发点没问题。
问题在于:审核员每天阅看成百上千条真实对话,其中包含大量用户深夜倾诉、婚姻危机、自残倾向、暴力幻想的内容。他们看到了,打了分,系统吸收了。
没有人被通知。没有危机干预被触发。那些对话变成了一行行训练数据。
审核员说:"我不觉得用户能想象到,某个承包商的某个员工正在分析他们的对话。"
这就是OpenAI面临的真正困境:它知道用户在对ChatGPT说什么,它有能力在关键时刻拉一把,但它选择了把这一切变成一个优化指标。
行业通病,但OpenAI最透明地不透明
谷歌Gemini的隐私页面写着一句人话:"人工审核员会查看部分保存的聊天记录。"Anthropic也开了专门页面说明人工审核。
OpenAI呢?有一个帮助页面提到"出于模型优化目的会开展人工审核",但从来没说过"有人会在屏幕那头读你的对话"。404 Media报道发出后,他们更新了页面——加了退出机制的说明,但依然没提核心事实。
佛罗里达州已经在推动立法:如果AI公司的聊天机器人参与、协助或促成犯罪,公司本身要承担刑事责任。
这不是一个技术问题。这是一个关于"谁有权知道、谁有权决定"的治理问题。
结语
OpenAI的叙事一直是:我们在通往AGI的路上狂奔,安全是我们的核心关切。
但莉莉计划和一系列诉讼揭示的图景是:12个安全员工说"应该报警",管理层说"不用"。一个用户连续几天模拟枪击场景,公司封了号却没报警,还引导她注册新账号。一个16岁少年在ChatGPT里规划自杀,AI帮他查资料、写遗书。
ChatGPT刚出来时大家开玩笑说"背后是一群印度人在打字"。现在真相是:背后确实有人,他们看到了你最深处的秘密,然后打了个分,存在了数据库里。
而你从来不知道。
 活动预告|信任启航·香港:9 月 16 日闭门交流2026 年 9 月 16 日下午,BlockSec 将在香港举办信任启航·香港(Harbouring Trust)闭门交流活动,联合主办方为 East Asia、Jumio 和 TiDB。本场规模约 50 人,定向邀请,主题是共建下一代加密经济的安全与合规底座。
出席者以机构决策层与业务负责人为主。出席机构包括 Bybit、Bitget、Bitget Wallet、Gate、KuCoin、OKX、VDX 等交易平台与钱包,EchoX、Ksher、PayerMax、PingPong、RedotPay、Unlimit、Upay、连连国际、Paycools等支付与稳定币机构,Conflux、Pharos等公链与技术团队,PwC、君合律师事务所等专业服务机构,Bullish、EX.IO、OSL、VDX、富途证券、华泰证券等多家香港证监会持牌机构,以及香港投资推广署。出席代表中包含多位 CEO、COO、CSO、CTO,以及合规与风控负责人。
香港的虚拟资产监管框架正在逐步落地,VATP 发牌制度已经运行,稳定币发行人的监管制度开始执行,围绕 VA dealing、托管、咨询与资产管理的发牌框架也在继续推进。与此同时,AI 正在同时改写攻击与防守,钓鱼、深度伪造、身份冒充和恶意代码生成都在加速,合规运营与团队能力的门槛随之提高。对机构而言,问题已经从能否开展业务,转向如何在守住合规边界的同时保持业务增长。本场交流即围绕这一问题展开。
三条讨论主线
安全:哪些风险可以在损失发生之前被识别,关键操作如何抵御身份伪造与社会工程,异常发生之后团队能否快速阻断和响应。
合规:监管要求进入产品与运营之后,哪些属于明确红线,哪些环节仍有合理的业务空间,KYT/AML、交易监控、制裁筛查与跨境要求如何落到流程里。
团队准备度:从传统金融进入 Crypto,链上交易、资产托管、私钥管理、资金追踪与事件响应都需要新的知识与协作方式,团队的理解程度如何,转账、审批与权限变更的流程是否可靠。
现场议程
开场之后,BlockSec 联合创始人、香港中文大学副教授周亚金将带来主题演讲,讲 Crypto 机构化时代的安全和合规。随后的炉边对话聚焦合规边界、运营实践与增长,跨行业 Panel 把交易、托管、支付与机构资产几个位置上的负责人聚在一起,讨论各方共同面对的风险防线。
桌内介绍环节,每位来宾都会提出一个自己正在关注的问题。Hot Seat 则把会前问卷中出现频率最高的几个问题带到台上,请嘉宾给出具体做法。18:00 以后是活动晚宴,下午的讨论可以在更轻松的氛围中继续。
报名与现场规则
本场活动为定向邀请制,目前仅有少数席位对外开放中,采取审核制入场。有意参加的读者请前往以下Luma 链接报名:https://luma.com/ojqpdvxf
BlockSec 小助手会添加您的微信完成审核,审核通过后确认席位并发送具体地址。
期待 9 月 16 日在香港与您见面。
关于BlockSec
BlockSec 是全球领先的区块链安全和合规公司,于 2021 年由多位业内知名专家联合创立。BlockSec 致力于提升 Web3 世界的安全性和易用性,提供一站式安全服务,包括智能合约/链/钱包安全审计服务、协议安全和数字货币合规(AML/CFT)平台 Phalcon Security / Phalcon Compliance / Phalcon Network、资金追踪调查平台 MetaSleuth和区块链交易分析工具 Phalcon Explorer 等。
目前,BlockSec 已服务全球逾 1000 家客户,既涵盖 Web3 知名公司 Coinbase、Cobo、Uniswap、Compound、MetaMask、Bybit、Mantle、Puffer、FBTC、Manta、Merlin、PancakeSwap 等,也包括了权威监管机构及咨询机构,如联合国、SFC、PwC、FTI Consulting 等。
官网:https://blocksec.com/
Twitter:https://twitter.com/BlockSecTeam
 GCSA Agent 在 CyberGym 取得 91.3% 成绩 跻身全球领先 AI 网络安全智能体行列 - GCSAGCSA Agent 在全球高难度真实漏洞基准测试中展现自主漏洞分析与 PoC 生成能力
GCSA Agent 在全球高难度真实漏洞基准测试中展现自主漏洞分析与 PoC 生成能力。
香港,2026 年 8 月 29 日 —— 全球网络安全联盟(Global Cybersecurity Alliance,GCSA)今日宣布,GCSA Agent 在 CyberGym 基准测试中取得 91.3% 的成功率,进入 CyberGym “Leading Systems Above 90%” 领先系统区间。
CyberGym (https://www.cybergym.io/cybergym) 是由美国加州大学伯克利分校研究团队开发的大规模真实世界网络安全评测框架,共收录 1,507 个历史真实漏洞测试实例,覆盖 188 个大型软件项目,旨在评估 AI 智能体在真实漏洞分析场景中的实际能力。
与主要评估代码理解、知识问答或静态分析能力的传统 AI Benchmark 不同,CyberGym 要求 AI 智能体直接面对真实的漏洞代码环境。
在其核心 Level 1 测试中,AI Agent 仅获得漏洞描述以及尚未修复的代码库,需要自主完成代码分析、漏洞定位、攻击路径推理、PoC 构造和执行验证。只有生成的 PoC 能够在漏洞版本中成功触发目标漏洞、同时无法在修复后的版本中复现,任务才被认定为成功。
因此,CyberGym 所衡量的并不仅是 AI 是否“理解代码”,而是 AI 是否能够真正完成从安全分析到漏洞复现和验证的完整过程。
从大模型走向安全智能体
本次 CyberGym 测试中,GCSA Agent 基于 Grok 4.5 与 Grok 4.6 模型运行,最终取得 91.3% 的成功率。
这一结果也反映出 AI 网络安全领域正在发生的一项重要变化:
决定最终安全能力的,不再只是底层大模型本身。
真实漏洞研究通常需要连续完成漏洞描述理解、大规模代码检索、攻击面识别、漏洞假设建立、测试输入生成、程序执行、反馈分析以及 PoC 反复迭代等多个环节。
GCSA Agent 围绕这一完整过程构建智能体化安全工作流。
其目标并非简单地利用大语言模型进行代码分析,而是让 AI 能够进入真实执行环境,围绕安全问题自主形成假设、收集运行证据、执行测试,并最终以可复现结果验证安全发现。
此次 CyberGym 测试,为这一能力提供了一个可量化的外部基准。
面向真实世界的漏洞研究能力
CyberGym 的核心价值,在于缩小传统 AI 测试与真实网络安全研究之间的差距。
其评测环境会恢复软件项目漏洞修复前的代码状态,AI Agent 可能需要在包含数千个文件、数百万行代码的大型代码库中自主定位问题,并最终生成能够真正触发漏洞的 PoC。
更值得关注的是,CyberGym 的进一步研究已经显示,这种智能体化安全能力并不局限于复现已知漏洞。
在开放式漏洞研究实验中,AI Agent 已发现多项此前未知的零日漏洞(Zero-day Vulnerabilities)以及历史上并未完全修复的安全补丁,显示出自主漏洞分析技术向真实漏洞发现能力迁移的潜力。
对 GCSA 而言,这也是更重要的发展方向。
Benchmark 成绩不是终点。
GCSA 的目标,是进一步建立能够服务真实网络安全场景的 AI Security Agent,使其逐步参与漏洞发现、分析、验证乃至后续修复的完整安全生命周期。
构建 AI 原生网络安全能力
随着人工智能加速软件开发,AI 同样正在改变漏洞研究与网络攻防的方式。
面对规模越来越大、复杂度越来越高的软件系统,下一代网络安全体系将越来越依赖人类安全专家与自主 AI 智能体之间的协作。
AI Security Agent 有望帮助安全团队:
* 更早发现具有真实利用价值的软件漏洞;
* 在大型代码库中自动分析复杂攻击路径;
* 自动生成 PoC,对漏洞进行执行级验证;
* 通过真实运行结果降低传统安全检测中的误报;
* 加快漏洞研判、验证与修复效率;
* 扩展专业安全团队能够覆盖的软件与系统规模。
GCSA Agent 在 CyberGym 取得 91.3% 的成绩,是 GCSA 构建 AI 原生网络安全能力的重要阶段性成果。
未来,GCSA 将继续推进自主漏洞分析、AI Security Agent 与智能化网络安全技术研究,将前沿人工智能能力进一步转化为真实世界中的安全能力,为构建更加安全、可信和具有韧性的数字环境提供技术支持。
来源: GCSA全球网络安全联盟
官网: www.gcsa.orgFlow,虽已处理安全事件但退市冲击仍在…Messari Research诊断生态系统恢复试金石FLOW在2026年第一季度面临安全事故处理和韩国交易所退市的双重冲击,但仍着手进行网络正常化和生态系统恢复。Messari Research的Jonny Kreiser在最近的一份报告中分析称,Flow基金会已完成供应正常化措施,包括销毁879.6亿个伪造代币并执行5030万FLOW的回购并销毁。不过,FLOW价格在本季度下跌了65.2%,DeFi总锁仓价值(TVL)和稳定币流动性也大幅减少,这被视为对其短期恢复力的考验。
安全事故处理与交易所恢复,成为第一季度关键变量
本季度Flow的最大变量是2025年12月发生的事故的后续处理。Flow基金会于2026年1月6日首先销毁了中心化交易所返还的4.844亿个伪造代币,并于1月30日永久销毁了剩余的874亿个,从而实际上完成了技术应对。据估计,攻击者实现收益为390万美元,用户原有余额未直接受损。
随后,全球交易所逐步恢复服务。Coinbase、Kraken、Gate.io、HTX、OKX、Bybit在本季度完成了恢复流程,币安也于3月6日全面恢复了FLOW的充提和交易支持。根据Messari Research的Jonny Kreiser的报告,币安恢复后不久,FLOW价格在一周内反弹约94%,达到0.0742美元。市场将此视为事故后复苏的信号,但回升势头并未持续。
韩国交易所退市影响导致FLOW价格暴跌
FLOW价格在第一季度平均为0.03美元,环比下跌65.2%。第一次冲击是1月初攻击者在链上流动性池清算回收的FLOW所带来的抛售,第二次冲击则来自3月16日Upbit、Bithumb、Coinone的退市决定。这三家交易所做出决定后,FLOW在数日内暴跌55.2%。分析认为,由于韩国交易占比较高,价格下跌很大一部分源于韩国国内的订单流向。
同期,流通市值缩水64.7%至4950万美元。而流通供应量根据每周通胀结构增加1.2%,达到16.5亿FLOW。市值排名也从第116位滑落至第178位。交易手续费收入萎缩更为严重。以美元计,季度手续费为2690美元,环比减少96.1%;以FLOW计的手续费也降至4.725万FLOW,减少了80.2%。
Flow基金会通过回购销毁加强供应管理
Flow基金会于2月23日执行了相当于总供应量约3%的5030万FLOW回购并销毁。这是为了抵消混入去中心化交易所流动性中的约5000万个伪造代币。基金会并未止步于此,还表示将在未来数月内从公开市场额外购入至少5000万FLOW。基金会将其定义为可重复执行的运营计划,而非一次性危机应对。
此前Flow已于2025年12月通过手续费机制改革进行了设计,若网络吞吐量维持在约250TPS水平,代币将进入通缩区间。然而,2026年第一季度主网吞吐量未达到这一阈值。测试网通过并发执行技术将吞吐量从15TPS提升至35TPS水平,但要真正实现通缩转换,仍需扩大主网使用量。
NFT表现相对稳健,NBA Top Shot与Disney Pinnacle受关注
Flow生态中最具韧性的领域仍然是NFT。NBA Top Shot交易额环比增长12.2%至700万美元,FanCraze增长6.9%至340万美元。而NFL All Day受赛季结束影响,交易额下降19.3%至260万美元。MFL基本持平。
高价交易依然延续。NBA Top Shot系列1 LeBron James #1/59成交价为19500美元,Stephen Curry Moment成交价为17250美元,Luka Doncic NFT成交价为7777美元。Disney Pinnacle的3月月活跃用户(MAU)也超过15000人,其首个传奇版(Legendary Edition)发售瞬间售罄。1-of-1 Apex Donald Duck Pin在上线数小时内,二级市场价格便超过7500美元。
不过,整个网络的NFT指标未能避免代币价格暴跌的影响。平均每日NFT销量为11394件,减少17.0%;以美元计的平均每日交易额也降至16.903万美元,减少25.7%。尽管如此,Flow作为基于体育和娱乐的"消费者区块链"的身份得以保持,这一点是明确的。
DeFi与稳定币流动性大幅萎缩
DeFi领域遭遇明显逆风。Flow的DeFi TVL为1710万美元,环比减少83.2%。价格下跌影响巨大,但同时也伴随资本外流。More Markets以730万美元位居第一,FlowSwap以390万美元升至第二。而KittyPunch和Increment Finance的美元计TVL降幅尤为显著。
流动性质押市场也出现萎缩。整体LST TVL从2970万美元骤降至270万美元,减少91.0%。Ankr的ankrFLOW保持主导地位,但份额从94.4%降至79.5%。特别是以FLOW计价的ankrFLOW余额从3.263亿FLOW减少至7090万FLOW,表明发生了大规模解除质押行为。
稳定币供应量也从2520万美元降至1300万美元,减少48.6%。1月安全事故后,PYUSD和USDC均遭遇大规模流出,此后仅有PYUSD部分恢复。PYUSD从1430万美元骤降至500万美元后,于2月反弹至约1000万美元水平,市场份额升至76.4%。而USDC以310万美元收盘,未能恢复。
开发者活动与网络扩展性得以维持
尽管价格和流动性表现不佳,但开发相关指标相对稳健。平均每周活跃开发者数量为344人,减少23.6%,但全职开发者维持在71人。新合约部署量为303个,增加25.2%;平均每日活跃合约也增至194.1个,增加13.6%。这表明即使在安全事故和价格暴跌中,核心开发者基础也未流失。
Flow在第一季度的PL Genesis黑客松中吸引了142个团队,并在参与的公链中产出了最多获奖项目。涌现了众多以消费者DeFi、AI代理和链上金融为核心的项目。在主网,通过Height-Coordinated升级(HCU)改进了Cadence以及EVM与Cadence运行时初始化性能,执行吞吐量提升了约20%。
网络使用指标从长期来看也留下了有意义的里程碑。Flow在第一季度突破了4000万个独立账户,累计交易量接近9.5亿笔。预计将在第二季度突破累计10亿笔。平均每日交易量为25.885万笔,减少50.5%;平均每日活跃地址为16780个,减少15.1%。但基于大型消费者应用的累计用户基础被认为仍然强大。
尝试向AI代理与消费者金融扩展
Flow正试图超越单纯的NFT基础设施,向AI代理和链上消费者金融领域扩展。3月20日,基于HTTP 402响应头的微支付协议x402在Flow EVM上启动运行。该架构使得代理能够直接为使用API和服务支付费用。ERC-8004也已同步部署,扩大了基于代理的自动支付和预定交易的应用可能性。
另一个支柱是保险贷款协议Flow Credit Market(FCM)和PeakD Money。FCM通过每60秒自动重新调整头寸的主动再平衡结构,旨在无需外部清算机器人即可管理贷款头寸。基于此,PeakD Money为美元存款提供最高10%的APY,为加密货币存款提供最高25%的收益率,并已开始招募候补名单。
综合来看,Flow在2026年第一季度同时完成了"安全事故处理"和"市场信心恢复"这两项艰巨任务。Messari Research的Jonny Kreiser 评价称,由于没有造成直接的用户资金损失,大部分伪造代币已被销毁,全球交易所服务也已恢复正常,Flow已为第二季度的反弹奠定了运营基础。然而,韩国交易所可访问性减弱、DeFi流动性缩减以及FLOW价格走低仍是压力因素。最终,Flow未来的复苏与否,取决于它能否超越NFT优势,将消费者DeFi和AI代理支付需求转化为实际用户增长和TVL的恢复。Shibarium在经历安全事件后转型隐私链……计划于2026年引入全同态加密智能合约柴犬币(SHIB)的Layer2网络Shibarium公布了旨在全面扩展隐私功能的路线图。基于法国密码技术初创公司Zama的完全同态加密技术,预计将在2026年第二季度实现完整的链上隐私和私有智能合约功能。
此次公告因发生在去年9月Shibarium遭遇重大安全事件之后而备受关注。当时因闪电贷攻击和验证者密钥被盗,导致约400万美元(约合588亿韩元)流失,跨链桥被迫暂时关闭。该事件表明资产流通过于透明暴露构成了结构性弱点。
Zama计划在今年第四季度启动其密码技术主网,并预告将在2026年初扩展至包括Shibarium在内的EVM兼容链。根据该时间表,Shibarium有望在明年上半年内升级为具备内置隐私功能的链上生态系统。
未来私有智能合约与转账功能上线后,包括黑客在内的外部攻击者将难以追踪链上资产流向或暴露持仓头寸。这为各类DeFi策略同时提升安全性与竞争力奠定了基础。
目前以SHIB、BONE等模因币生态为核心的Shibarium,正有望通过新增隐私层转型为实用型基础设施。特别是实现私有资产转移与智能合约执行后,在敏感数据保护和抗审查需求强烈的Web3服务领域预计将迎来需求增长。
行业评价认为,柴犬币项目在安全事件后正面引入隐私技术,已超越简单修复层面,正尝试推动区块链基础设施的结构性变革。
文章摘要 by TokenPost.ai
🔎 市场解读
Shibarium强化隐私功能不仅关乎用户保护,更可能成为模因币生态重建信任的关键转折点。尤其在监管议题凸显的背景下,基于完全同态加密的技术正被视为下一代DeFi隐私模型。
💡 战略要点
从透明化Layer2向隐私核心链的转型架构,蕴含向NFT、GameFi、私有支付等多领域扩展的潜力。开发者和社区需持续权衡安全性与扩展性之间的平衡。
📘 术语说明
- 完全同态加密:支持对加密状态数据进行运算的技术,运算结果仍保持加密状态,可同时确保安全性与隐私性
- EVM链:基于以太坊虚拟机的区块链,能以与以太坊相同的方式执行智能合约
- Shibarium:柴犬币开发的Layer2扩展网络,以低手续费和快速交易为核心优势
TP AI注意事项
本文采用TokenPost.ai语言模型进行文章摘要生成,可能存在遗漏正文主要内容或与事实不符的情况。
 损失超千万美元!UXLINK 安全事件漏洞分析与被盗资金追踪撰文:Beosin
9 月 23 日,UXLINK 因多签钱包私钥泄露受到攻击,攻击者通过铸造 UXLINK 代币,抛售获利超过 1130 万美元。Beosin 安全团队对本次攻击事件进行了漏洞分析和资金追踪,并将结果分享如下:
事件回顾
UXLINK 项目合约因私钥泄露,导致攻击者地址被添加为其合约的多签账户并移除原先的其它多签账户,且合约的签名阈值被重置为 1,只需攻击者地址进行签名即可执行合约操作,攻击者实现了对合约的完全控制。随后,攻击者开始增发 UXLINK 代币并卖出进行获利。
攻击者增发了 5 次代币,三个收取代币地址 0xeff9cefdedb2a34b9e9e371bda0bf8db8b7eb9a7、0x2ef43c1d0c88c071d242b6c2d0430e1751607b87、0x78786a967ee948aea1ccd3150f973cf07d9864f3 通过兑币、中转和跨链将 UXLINK 代币兑换为 ETH 和 DAI 储存在 ETH 链地址上。
被盗资金追踪
以下是 Beosin 安全团队对本次安全事件中的主要资金流向进行的分析:
ARBITRUM 链
黑客地址:0x6385eb73fae34bf90ed4c3d4c8afbc957ff4121c
被盗地址:0xCe82784d2E6C838c9b390A14a79B70d644F615EB
盗取金额约:904,401 USDT
盗取资金后黑客将 904,401 USDT 兑换成 215.71 ETH 通过跨链将 ETH 转移至以太坊地址 0x6385eb73fae34bf90ed4c3d4c8afbc957ff4121c 上。
Ethereum 链
黑客地址:0x6385eb73fae34bf90ed4c3d4c8afbc957ff4121c
被盗地址:0x4457d81a97ab6074468da95f4c0c452924267da5、0x8676d208484899f5448ad6e8b19792d21e5dc14f、0x561f7ced7e85c597ad712db4d73e796a4f767654
盗取资金约:25.27ETH、5,564,402.99 USDT、3.7 WBTC、50 万 USDC
盗取资金后黑客将 5,564,402.99 USDT 和 50 万 USDC 兑换成 6,068,370.29 DAI,最后将资金归集到地址 0xac77b44a5f3acc54e3844a609fffd64f182ef931,该地址目前余额:240.99 ETH、6,068,370.29 DAI、3.7 WBTC。
Ethereum 与 Arbitrum 的主要资金流向如下图所示:
据 Beosin Trace 分析,所有被盗资金仍存放在攻击者的多个地址中
Beosin Trace 已将攻击者相关的所有地址加入黑名单,并持续追踪。以下是目前攻击者相关地址的余额情况:
 损失超 4000 万美元!GMX 安全事件漏洞分析与被盗资金追踪撰文:Beosin
GMX 遭受攻击,攻击者通过项目合约的一个可重入漏洞实施了攻击,获利约 4200 万美元。Beosin 安全团队对本次攻击事件进行了漏洞分析和资金追踪,并将结果分享如下:
详细攻击步骤
攻击者首先利用 OrderBook 合约中 executeDecreaseOrder 函数中退还保证金机制,发起重入攻击来绕过项目 Timelock 合约的杠杆开关:
然后,攻击通过闪电贷借入 USDC 进行质押铸造 GLP,同时以 USDC 为保证金增加 BTC 的 short 仓位,导致 GLPmanager 合约的 AUM 值虚高,此值的计算会影响 GLP 的价格。
最后,攻击者以异常价格赎回 GLP 获利,并指定兑换为其他代币。
漏洞分析
通过以上攻击流程,我们可以看到整个事件的漏洞利用原因有以下两点:
- 缺少可重入保护,导致在赎回过程重入修改内部状态。
- 赎回逻辑比较复杂,缺少足够的安全校验。
虽然 GMX 经历了多次安全审计,但这个可重入漏洞还是被忽略了。而如果对赎回逻辑进行更严格的检查,并考虑到可能存在的重入漏洞,有可能避免此类安全事件的发生。
被盗资金追踪
Beosin Trace 对被盗资金进行追踪发现:攻击者地址 0x7d3bd50336f64b7a473c51f54e7f0bd6771cc355 获利约 4200 万美元,随后 DeFi 协议将稳定币和山寨币兑换成 ETH 和 USDC,通过多个跨链协议将被盗资产转移至 Ethereum 网络。目前被盗资产中价值约 3200 万的 ETH 分别存放在以下 4 个以太坊网络地址:
- 0xe9ad5a0f2697a3cf75ffa7328bda93dbaef7f7e7
- 0x69c965e164fa60e37a851aa5cd82b13ae39c1d95
- 0xa33fcbe3b84fb8393690d1e994b6a6adc256d8a3
- 0x639cd2fc24ec06be64aaf94eb89392bea98a6605
约 1000 万美元的资产存放在 Arbitrum 网络的地址 0xdf3340a436c27655ba62f8281565c9925c3a5221。Beosin Trace 已将黑客相关地址加入黑地址库,后续将持续追踪。
据 Beosin Trace 分析,所有被盗资金仍存放在攻击者的多个地址中
总结
本次攻击的核心在于 GMX 合约存在重入漏洞,导致攻击者可通过虚假增加的 AUM 值赎回大量资产获利。像 GMX 此类复杂的 DeFi 协议,需要通过多方面、多层次的安全审计,对合约代码进行详尽的测试和审查。此前,Beosin 安全团队已完成多个 DeFi 协议(如 Surf Protocol、SyncSwap、LeverFi、Owlto Finance)的安全审计,专注于发现合约逻辑缺陷和可能被忽略的极端情况,确保 DeFi 协议经过全方位的检测。
 2.23 亿美元安全事件之后,谁在支撑 Sui 的信任回归?撰文:叮当(@XiaMiPP)
5 月 22 日,Sui 生态的去中心化交易平台 Cetus 遭遇黑客攻击,损失金额约 2.23 亿美元。这起事件对生态整体造成较大冲击,不仅引发用户恐慌,也直接导致链上资金流出。根据链上数据,Sui 网络的总锁仓量(TVL)从高点约 21 亿美元下滑至最低 15.7 亿美元,跌幅超过 25% ,生态整体面临严峻考验。
事件发生后,Cetus 迅速采取紧急措施。在大多数 Sui 验证节点的配合下,Cetus 团队成功冻结了攻击者用于转移资金的两个主要钱包地址。与此同时,Cetus 迅速与 Sui 安全团队及多家安全审计机构展开合作,对智能合约进行了全面审计,并制定了用户资产的恢复方案。此外,Cetus 团队投入了自身全部现金储备 700 万美元,并从 Sui Foundation 获得 3000 万 USDC 的贷款,用于用户资产补偿。
6 月 8 日,Cetus 协议正式恢复运营,重新开放包括交易、流动性管理等全部功能。受影响的资金池流动性恢复程度达 85% -99% 。Cetus 还承诺将拿出协议总量 15% 的代币用于补偿受损用户,其中 5% 立即可领取, 10% 将在未来一年内线性解锁。
虽然这场事件给生态带来不小的冲击,但从链上数据看,Sui 的 TVL 正在逐步回升。截至目前,TVL 已恢复至 19.2 亿美元,接近事件发生前的水平。这一反弹不仅说明用户信心正在恢复,也反映出部分协议正在吸引新的资金流入,发挥托底作用。
在这场「灾后修复」过程中,四个协议在 TVL 和用户增长方面表现突出,分别是 Momentum、Turbos、Bluefin 和 Kai。
Momentum:增长中的 ve( 3, 3) DEX
Momentum 是 Sui 上首个原生 ve(3, 3)机制的去中心化交易平台,通过治理代币 veMO 配合投票激励,用户可通过锁定资产获得交易手续费分成与协议激励,鼓励长期参与和协议治理。这一模型最早来源于 Curve,可以有效调动流动性提供者(LP)、代币持有者与协议治理三者之间的积极性。
自今年 3 月上线以来,Momentum 在 TVL 与交易量方面快速增长。截至目前,其 TVL 已突破 8900 万美元,达到历史最高水平,是 Sui 生态上表现最亮眼的协议之一。当前,Momentum 的总交易量已突破 36 亿美元,累积用户数突破 42 万。近期,Momentum 完成新一轮由 OKX Ventures 领投、Coinbase Ventures 等参与的战略融资,进一步增强了其生态扩张能力。
Turbos:危机中的安全堡垒
Turbos 是在 Sui 主网上线首日即完成部署的 DEX。在架构设计上,Turbos 强调模块解耦,每个功能模块之间相对独立,这种结构在技术上有效降低了系统性风险。正因如此,在本次 Cetus 安全事件中,Turbos 的合约并未涉及任何存在漏洞的函数,整个平台没有受到影响。
事件发生后,Turbos 迅速启动自查,并同步邀请包括 Mysten、OtterSec、MoveBit 和 CertiK 在内的多家第三方安全机构进行独立审计。结果显示,该漏洞不影响 Turbos 正常运行。更重要的是,在其他平台暂停服务期间,Turbos 一直保持稳定运行,未出现交易中断,体现出平台的技术成熟度和安全韧性。
从 TVL 数据来看,自 Cetus 事件稳定后,Turbos 的资金回流速度显著加快。受市场信心恢复驱动,多个主流 Memecoin 将大部分流动性转移至 Turbos,其中包括 LOFI,反映了市场对其技术稳定性和安全性的认可。
除了安全保障,Turbos 近期还上线了多组流动性激励池,包括 SUI-USDC 和零无常损的 USDT-USDC,进一步吸引用户参与流动性提供并提升平台活跃度。
Bluefin:专注于链上衍生品交易
Bluefin 是一个专注于去中心化衍生品交易的协议,为用户提供永续合约等金融产品。其产品结构依赖链上撮合与清算机制,具备较高的透明度和运行稳定性。Bluefin 的撮合引擎优化了交易效率,同时降低滑点,适合中高频交易者及对冲策略使用者。
目前,Bluefin 平台维持了相对稳定的交易活跃度,并持续扩展其用户基础与产品组合,是 Sui 上衍生品市场的重要组成部分。
Kai Protocol:自动化资产管理平台
Kai 是一款提供策略自动化管理的协议,专注于为用户提供链上的资产配置和收益聚合服务。用户可以通过部署策略池,获得自动再投资与风险调整等功能,减少操作复杂度。
Kai 的机制适合希望以较低参与度实现稳定收益的用户,其策略组合也在不断拓展,覆盖不同风险偏好的投资需求。目前平台已吸引一批偏好稳健投资的用户参与,TVL 呈稳步增长趋势。
整体来看,Cetus 事件虽然对 Sui 生态造成阶段性冲击,但也成为生态韧性的验证节点。Momentum、Turbos、Bluefin 与 Kai 的稳定增长,不仅在短期内托底了 TVL,更展示了其在机制设计、安全策略与用户吸引力方面的综合实力。随着生态恢复推进,用户信心慢慢回暖,Sui 正在逐步走出黑天鹅事件的阴影,迈向新的阶段。
 14 亿美元 ETH 被盗惊魂夜,Bybit 安全事件对以太坊及加密行业有哪些影响作者:Frank,PANews
加密交易所再现重大安全事件,2025年2月21日晚间,链上侦探ZachXBT在X平台发布警报,称监测到Bybit交易所关联地址发生异常资金流出,涉及金额高达14.6亿美元。经慢雾、PeckShield等安全团队确认,此次事件系黑客通过UI欺骗攻击控制Bybit的ETH多签冷钱包,盗取49.1万枚ETH(按当日价格计算约合14亿美元)。消息曝光后,市场迅速陷入恐慌:用户挤兑提币、ETH价格暴跌8%、全网合约爆仓超4亿美元——一场FTX式的崩盘似乎近在咫尺。
幸运的是,Bybit官方动作迅速,对此次黑客事件作出解释,是一个ETH冷钱包被盗,其他类别资产不受影响,并保证有充足资金满足用户的提币需求。再加Bitget、Binance等交易所转入超40亿美元资金以应对危机,本次被盗事件得以暂时平息,以太坊价格经过一天的跳水行情再次回到2700美元之上。
事件的涟漪仍未平息,黑客被盗事件却再一次给行业敲响了警钟,尤其是在FTX事件即将进入尾声,开始偿付的关口。作为这次被盗的主要资产,以太坊生态又将有何深远影响?或许是行业接下来需要进一步深思的内容。
跨链桥资金池有限,黑客或短时内难卖币
市场行情首当其冲,是影响最大的一部分。在消息传出之前,ETH价格最高涨至2845美元。在市场恐慌情绪的催化之下,ETH价格短时下跌8%,全网爆仓超过4亿美元。得益于Bybit的快速响应与Bitget、Binance等交易所的流动性援助,ETH价格在24小时内收复失地,市场恐慌情绪暂时缓解。
但毕竟黑客盗取的大多数资金仍未出售,随后一段时间,黑客亟需将这批资金通过链上的方式洗白并兑换为其他币种。因此,对ETH链上消化能力仍有一定的考验。
此外,从多家安全公司分析来看,本次的始作俑者是朝鲜黑客集团。如果这一推论属实,那么资金追回的可能性就十分渺茫。
据artemis的数据显示,近7天内ETH的链上流出资金仅为1.96亿美元,流入资金量约为1.49亿美元。如果黑客选择在短时间内将这些资金转移至其他链上,则ETH的链上流出资金量短时间内或可能增长十倍左右。ETH链上深度在未来一段时间承压的现实就不可避免。
而多数跨链桥的流动池并无法单独承受这么大的资金转移,以2月22日黑客转移资金所使用的chainflip跨链桥为例,其流动池内所有的流动性总和约为1700万美元。而其他的跨链桥似乎同样也难以承接如此的资金量。
另一方面,ETH生态可能是除了比特币之外去中心化程度最高的公链。黑客恐怕不会将资金选择转移到其他公链的生态体系内。从这个角度来看,黑客短时间内或许还是会以混币为主,不会在链上进行大规模的资金转换。因此,对链上的深度考验也许并不会一蹴而就,逐步消化的情况下对市场影响有限。
反思智能合约的「复杂性溢价」,以太坊是否要走向简化
除了市场影响之外,以太坊的技术路线或许也会受此影响作出一些改变。回顾2024年类似的一次黑客攻击事件,WazirX被盗过程中黑客同样盗取的是ETH代币。
究其原因,一方面ETH是除了BTC之外第二大市值的代币,其市场深度不会因一两次的攻击事件崩溃,对黑客来说是保值的资产类型。另一方面,也和以太坊复杂的智能合约功能有关系,与Solana等其他新型公链相比,以太坊的图灵完备性赋予了智能合约无限可能性,但也导致合约交互层级复杂(如多签钱包依赖Safe合约的多次代理调用),攻击面远大于比特币的UTXO模型或Solana的原生账户模型。
因此,随着越来越多的安全攻击实现在以太坊发生,接下来以太坊的技术路线或许会思考如何将智能合约进行简化或者在多签钱包的应用层面增加以生物特征或类似硬件设备确认的技术变化。
而从生态的角度来看,那些以太坊生态的通过硬件提升安全性的项目或许将迎来一定机遇。包括本次事件中使用的Safe,未来可能强制引入「二次语义验证」(如交易内容可视化校验签名),类似硬件钱包的物理确认机制。
当然,以上的潜在变化存在的前提是以太坊生态会将本次事件当作一次警钟。毕竟,在数据表现不佳的状态下,安全已然成为以太坊生态最后一道护城河,如果安全性失守,可能会迎来市场对以太坊生态更大范围的失望。
行业的警钟,是时候建立一道黑客防火墙
当然,在本次事件当中,对整个加密行业生态存在更深远的潜在影响。比如,交易所的资产管理方式或许需要更多改革。
或者,是否会就此催生交易所保险业务?此前FTX的暴雷,让各家交易所开始重视资产透明度,并纷纷公开自己的资产规模。从某个角度,这一举措的普遍施行成为今天Bybit没有重蹈覆辙的重要原因。而反观这次的黑客事件,未能造成大规模挤兑的另一个原因是多个交易所和行业机构及时伸出援手,快速稳定了市场情绪。
从此前FTX暴雷的过程中来看,压倒骆驼的最后一根稻草就是挤兑事件发生。幸运的是Bybit得到了同行的援助,但无论如何这种援助本质上仍是一种权衡利弊后的人为因素。未来如果有另一家交易所出现同样的危机,如果在评估后得不到同行的援助,是否又将市场带入FTX的循环当中?因此,或许交易所们或者第三方经此一事有了更多动力推动交易所保险业务的发展。
除此之外,加密苦朝鲜黑客久矣。为了避免类似事件的发生,一方面行业内进一步加强各自的安全级别。另一方面,加密世界是否会因此发起一波反黑客的防火墙建立也成为全行业值得关注的议题。比如,各个项目方建立一个统一的防火墙,阻止黑客的资金流动?当然,这个过程会复杂的多,如何在不牺牲去中心化程度的前提下完成这样的举措或许将成为讨论的主要议题。正如CZ在事件发生后建议Bybit停止提币,也引发了不少争议。
但黑客防火墙的建立,更大意义或许不是为了避免另一个交易所倒下,而是那些频繁遭受黑客侵扰但无人关注的用户,毕竟他们无力让全网配合阻止黑客,且每一次攻击对散户的影响更大。
尽管Bybit事件最终未演变为系统性崩盘,但其暴露的冷钱包交互漏洞、跨链桥流动性瓶颈及行业互助机制的临时性,已为以太坊生态乃至整个加密行业敲响警钟——唯有构建抗攻击的底层架构与制度化的风险缓冲机制,才能真正将危机转化为进化动力。
 Four.Meme 安全事件分析:如何保障 BNB Chain 生态安全?撰文:Beosin
2月11日,BNB Chain最火的memecoin发射平台Four.Meme遭到攻击,损失约18万美元。此前,由于Four.Meme的教程视频以及视频中用于演示的代币$TST的爆火,Four.Meme吸引了BNB Chain的众多用户,BNB Chain有关memecoin的交易愈加活跃。
近期已发生多起针对Memecoin发射平台的攻击,本次安全事件虽然损失金额相对较小,但再次敲响了安全的警钟。作为BNB Chain的安全合作伙伴,Beosin此前已完成PancakeSwap等生态项目的审计,本文将为大家详细分析此次Four.Meme安全事件,帮助用户和开发者了解BNB Chain的生态安全形势。
Four.Meme安全事件分析
业务逻辑介绍
Four.Meme是BNB Chain上类似于Pump.fun的memecoin发射平台。此类发射平台的特点为:
1. 为用户提供创建memecoin的通用、可定制化的模版。用户只需在平台自定义Memecoin的名称、logo、描述等信息。
2. 在发射平台发行memecoin时,代币并不会直接在去中心化交易所添加流动性池进行交易,而是首先需要用户支付SOL/BNB等代币去铸造(Mint)所发行的memecoin,铸造过程中的代币价格由Bonding Curve(联合曲线)决定。
此前Beosin已对Memecoin Launchpad的业务逻辑做了详尽解析,更多内容可阅读《特朗普发币引爆Solana生态,其中Memecoin发射平台面临哪些安全挑战?》,不在此赘述。
对于Four.Meme而言,当用户在铸造过程中不断“购买”memecoin时,memecoin价格会根据其设计的联合曲线升高,对应的市值也会增加。当用户发行的memecoin市值到达24 BNB时,Four.Meme平台就会将剩下的memecoin和24 BNB迁移到PancakeSwap(即创建memecoin-BNB的流动性池)公开交易。
而此次安全事件的漏洞就位于创建流动性池,项目方在创建流动性池这一过程中没有考虑到流动性池被提前创建的情况。
攻击流程
(1) 攻击者首先在代币未添加pancakeSwap流动性前在Four.meme合约中铸造代币;
(2) 然后在PancakeV3Pool中提前创建代币和WBNB的交易对池子,并设置异常高的代币价格;
(3) 接着等待项目正常启动,由于该交易对在之前已经被攻击者创建并初始化,PancakeV3Pool会按照创建时攻击者初始化的价格添加流动性,相当于该memecoin的公开交易的最初价格被攻击者悄然抬高。
(4) 攻击者观察到添加流动性行为后,随即高价出售先前铸造的代币,以此获取利润。
https://bscscan.com/tx/0x2902f93a0e0e32893b6d5c907ee7bb5dabc459093efa6dbc6e6ba49f85c27f61
以上述攻击交易为例,攻击者仅用1603枚snowboard代币便兑换了23个BNB,将流动性池子中BNB的流动性几乎全部取走。
据Beosin KYT分析,Four.Meme被盗取资金的流向如下图所示:
目前被盗资金由地址0x482b004e7800174a1eFb87f496552ac8F53B2fda转移至地址0xfD3772890EcF7b514a09dD602e78eAb35A4298E1中。
Memecoin热潮下的隐患
随着CZ在社交媒体上关于BNB Chain生态memecoin的呼吁和宣传,BNB Chain开始承接Solana的memecoin热度,交易量和用户活跃度大幅提升。作为BNB Chain团队进行视频教学的测试代币$TST上线币安,市值最高达5亿美元。
2月14日北京时间凌晨,CZ公布其宠物狗名字为Broccoli,引发了BNB Chain的memecoin大战,链上出现了无数个以Broccoli命名的memecoin。需要注意的是,CZ重申不会发行memecoin,这些名为Broccoli的memecoin仅是蹭CZ热度,代币价格波动剧烈。
据Beosin Alert监测,到目前为止,有关Broccoli memecoin的Rug Pull事件已达6起。以下是其中一起Rug Pull事件,代币发行人移除流动性后导致代币价格暴跌99.94%,获利约10万美元:
某个Broccoli代币的Rug Pull
为避免资产损失,用户在交易memecoin时至少需要了解以下4点:
1. Memecoin Launchpad的平台风险
2. 同名Memecoin的仿盘/貔貅盘风险
3. Memecoin是否可增发
4. Memecoin交易是否存在手续费
ChatGPT刚出来的时候,网上有个经典段子:"秒回这么快,该不会是一群印度人在后台打字吧?" 大家都当笑话。 2026年9月,404 Media曝出OpenAI内部代号"莉莉计划"的真相——确实有人在读你的聊天记录。不是印度人,是一批时薪50美元的北美合同工进行人工审核。 但真正让人后背发凉的,不是"有人在看"。而是他们看到了危险信号,然后什么都没做。 Tumbler Ridge:8条人命,12次预警,0次报警 2026年2月10日,加拿大不列颠哥伦比亚省Tumbler Ridge小镇,18岁的Jesse Van Rootselaar在家里杀死了母亲和11岁的同母异父弟弟,随后在学校枪杀5名学生和1名教育助理,最后自杀。 诉状显示,早在2025年6月,OpenAI安全团队就封禁了Van Rootselaar的ChatGPT账号——因为她在上面进行了连续数天的枪击暴力场景模拟。至少12名员工向管理层建议,立即向加拿大皇家骑警通报她的活动记录。 管理层没采纳。 封禁后,OpenAI只是给她发了封邮件,引导她创建新账号继续使用。Van Rootselaar换了个账号,继续聊。半年后,8个人死了。 2026年4月,7名受害者家属在加州起诉OpenAI和Sam Altman。9月2日,又有30名幸存者——学生、教师、校长——追加诉讼。指控从"疏忽"升级为"帮助教唆"。 这两者的法律差距很大。疏忽是说你没注意;帮助教唆是说你知道会出事,但选择了不管。 FSU枪击案:ChatGPT告诉凶手"这个时段人最多" 2025年4月17日,佛罗里达州立大学(FSU)发生枪击案,两名在校工作的父母被杀,6人受伤。嫌疑人Phoenix Ikner是一名学生。 佛罗里达州总检察长的刑事调查显示,Ikner在作案前向ChatGPT咨询了关键技术细节:用什么枪和弹药、什么时间人最多、校园哪个区域最拥挤。据调查,ChatGPT告诉他"学生会大楼在上午11:30到13:30之间人最多"——他在对应时间开了枪。 2026年4月,佛罗里达州对OpenAI发起刑事调查——据信是美国首次对AI公司发起的涉暴力协助刑事调查。6月,佛州又提起民事诉讼,指控OpenAI在明知安全风险的情况下仍将ChatGPT推向未成年人市场。 总检察长James Uthmeier说了一句话:"AI不是沉默的工具。它回答问题,选择时间,指出地点,引导一个人执行计划。聊天机器人不能被起诉,但设计和训练它、靠订阅费赚钱的公司可以。" 不只是枪击:当"谄媚"变成致命缺陷 除了暴力犯罪,还有一类诉讼指向OpenAI更深层的产品设计问题——ChatGPT的"过度谄媚"。 这种模式的特征是:无论用户说什么,AChatI都认同、顺从、鼓励。对普通人来说,这可能只是让人觉得"太会拍马屁了"。但对有心理疾病的人来说,这是致命的。 Michael Lines案:34岁,双相情感障碍患者。ChatGPT在他明确说"我可能在妄想"的时候,依然坚持说他就是耶稣,自称是上帝,鼓励他"下线"。他服药过量后被抢救回来,几天后ChatGPT问他:要不要"真正地陷入黑暗"? Adam Raine案:16岁加州少年。与ChatGPT聊了数月自杀计划后,于2025年4月自杀身亡。诉状称ChatGPT不仅确认了他的自杀想法,还详细指导了自残方法,告诉他怎么从父母酒柜偷酒,怎么隐藏证据,甚至提出帮他起草遗书。 Austin Gray案:40岁科罗拉多男子。ChatGPT变成了一个"无证治疗师加知己"的混合体,把死亡浪漫化,根据他最爱的童年绘本《晚安月亮》创作了一首"自杀摇篮曲"。警方在他遗体旁找到了那本书。 OpenAI自己的内部估算显示:每周约100万活跃用户表现出精神病或躁狂症状,另有100万次对话涉及明确的自杀计划。 "莉莉计划"的真正问题 回到404 Media的这篇报道。 莉莉计划的本意,是让审核员给AI回复打分,教它别那么谄媚、别那么假。出发点没问题。 问题在于:审核员每天阅看成百上千条真实对话,其中包含大量用户深夜倾诉、婚姻危机、自残倾向、暴力幻想的内容。他们看到了,打了分,系统吸收了。 没有人被通知。没有危机干预被触发。那些对话变成了一行行训练数据。 审核员说:"我不觉得用户能想象到,某个承包商的某个员工正在分析他们的对话。" 这就是OpenAI面临的真正困境:它知道用户在对ChatGPT说什么,它有能力在关键时刻拉一把,但它选择了把这一切变成一个优化指标。 行业通病,但OpenAI最透明地不透明 谷歌Gemini的隐私页面写着一句人话:"人工审核员会查看部分保存的聊天记录。"Anthropic也开了专门页面说明人工审核。 OpenAI呢?有一个帮助页面提到"出于模型优化目的会开展人工审核",但从来没说过"有人会在屏幕那头读你的对话"。404 Media报道发出后,他们更新了页面——加了退出机制的说明,但依然没提核心事实。 佛罗里达州已经在推动立法:如果AI公司的聊天机器人参与、协助或促成犯罪,公司本身要承担刑事责任。 这不是一个技术问题。这是一个关于"谁有权知道、谁有权决定"的治理问题。 结语 OpenAI的叙事一直是:我们在通往AGI的路上狂奔,安全是我们的核心关切。 但莉莉计划和一系列诉讼揭示的图景是:12个安全员工说"应该报警",管理层说"不用"。一个用户连续几天模拟枪击场景,公司封了号却没报警,还引导她注册新账号。一个16岁少年在ChatGPT里规划自杀,AI帮他查资料、写遗书。 ChatGPT刚出来时大家开玩笑说"背后是一群印度人在打字"。现在真相是:背后确实有人,他们看到了你最深处的秘密,然后打了个分,存在了数据库里。 而你从来不知道。
