
Loading...

Loading...
 Beosin:2025 年稳定币反洗钱研究报告撰文:Beosin
摘 要
本报告由隶属于香港虚拟资产行业协会(HKVAIA)的数字资产反洗钱专业委员会(DAAMC)支持、Beosin 主导研究撰写,聚焦稳定币反洗钱核心议题,系统梳理稳定币基础概念、全球监管差异、金融安全风险,重点构建了香港地区反洗钱技术解决方案与生态治理路径,为稳定币合规发展提供专业参考。
报告明确稳定币是锚定法定货币等资产的数字资产,以法币抵押型(如 USDT、USDC)为主导,其应用覆盖跨境汇款、日常消费、价值存储等场景。稳定币监管政策部分重点对比香港《稳定币条例》与美国《GENIUS 法案》的差异化监管,同步解析新加坡、日本、韩国、阿联酋等国政策。
在稳定币的金融安全风险方面,稳定币因匿名性、跨境便捷性易被用于恐怖融资、勒索攻击、暗网交易等非法及可疑活动,需警惕相关风险对稳定币发展带来的影响。基于此,Beosin 针对性的提出了香港地区「源头筑防-动态监控-精准治理」全生命周期方案,涵盖稳定币智能合约安全、稳定币链上监控、KYT/KYA 风险评估等技术,实现反洗钱监测与犯罪智能研判。
报告最后从行业自律、跨部门联动、用户教育维度提出建议,助力 DAAMC 推动香港稳定币合规生态建设。
第一章 稳定币概念及其发展态势
1.1 稳定币的定义及分类
稳定币是一种与现实资产(如法定货币、黄金、大宗商品或房地产)挂钩以维持相对稳定价值的数字资产。在数字资产领域中,稳定币已被广泛用于交易、支付和价值储存,并成为链接传统金融与数字金融之间的桥梁。
当前,多个国家和地区正在或已经就稳定币领域进行立法,以明确稳定币的定义和建立发行人牌照制度,为稳定币市场参与者提供法律确定性。
香港的监管框架对「法定货币挂钩稳定币(Fiat-Referenced Stablecoins, FRS)」进行了明确界定,FRS 是指其价值完全参照一种或多种官方货币、金管局指定的记账单位或经济价值储存形式或其组合,以维持稳定价值的稳定币 。而美国《GENIUS 法案》则将稳定币定义为一种用作支付手段或结算工具的数字资产,并要求发行方维持其相对于固定货币价值的稳定价值。
稳定币的实现方式决定了其在金融系统中的运行模式、监管难度和风险水平。除法定货币挂钩稳定币外,区块链体系中还有其它用于锚定美元价值的稳定币类型。
表 1-1 稳定币分类
类型
举例
特点
法币抵押型
USDT、USDC
由中心化实体托管真实资产(银行托管),链上只是现实资产的代币形式
数字资产抵押型
DAI、RAI
抵押 ETH 等数字资产,由智能合约控制铸造与清算
算法稳定币
UST、AMPL
通过算法调节供需,风险极高
部分抵押+算法
FRAX
抵押一部分 + 算法调节供需
1.2 全球市值前 10 的稳定币介绍
稳定币已有 10 余年的发展历史。自 2014 年 USDT 发行以来,稳定币市场发展迅速,其中法币挂钩稳定币占据市场领先地位。截至 2025 年 8 月 20 日,据 DefiLlama 统计数据显示,全球稳定币流通总市值达到 2775 亿美元,其中市值排名前十的稳定币为:
表 1-2 Top 10 稳定币概况
代币名称
市值
持币地址数
发行公司
是否支持冻结功能
USDT
$1,669.87 亿
1.12 亿
Tether
支持
USDC
$666.63 亿
3050 万
Circle
支持
USDe
$118.52 亿
77.3 万
Ethena Labs
不支持
DAI
$47.86 亿
181.9 万
Sky
不支持
USDS
$45.03 亿
4.5 万
Sky
支持
USD 1
$22.08 亿
34.9 万
BitGo
支持
FDUSD
$14.48 亿
6.2 万
First Digital Labs
支持
PYUSD
$11.93 亿
9.1 万
PayPal
支持
RLUSD
$6.66 亿
3.5 万
Standard Custody & Trust Company
支持
TUSD
$4.93 亿
36.8 万
TrueUSD
支持
数据来源:https://defillama.com/stablecoins
从市场占比来看,法币挂钩稳定币市占率超过 83.46%,其中包括 USDT、USDC、USD 1、FDUSD、PYUSD、RLUSD、TUSD,占据绝对的主导地位。USDe 作为合成美元稳定币,通过对 ETH 等主流数字资产在中心化交易所的期现套利交易进行稳定币生息,受到加密市场的关注和认可,成为第三大稳定币。
在链上交易数据层面,稳定币的交易频率呈上升趋势。据 Visa 统计数据显示,2024 年稳定币总交易量超过 27.6 万亿美元,有效交易量达 5 万亿美元。USDT 一直是交易量最多的稳定币,USDC 次之,它们共占据稳定币交易数据的 90%以上。
图 1-1 稳定币月交易量
数据来源:Transactions | Visa Onchain Analytics Dashboard
注:有效交易量(Adjusted Transaction Volume)为排除机器人、智能合约内部交易、交易所内部交易、高频交易者的交易量
最近一年内,基于 TRON 网络的 USDT 增长显著,流通 USDT 数额超过 826 亿美元,超越 Ethereum 成为 USDT 流通量最大的区块链网络。BSC(又称 BNB Chain)因 Binance 支持免费将稳定币提币到 BSC 网络,交易量激增,成为过去一年内稳定币交易次数最多的区块链网络。
图 1-2 USDT 和 USDC 在主流链平台上的年交易量和交易数
数据来源:Transactions | Visa Onchain Analytics Dashboard
Base、Solana、Arbitrum、Polygon 等网络的稳定币交易额和交易次数也不容忽视。从上图可以看到,尽管 Ethereum 仍是稳定币的主要流通、交易的区块链网络,但交易成本低、交易速度快的区块链正在成为企业和普通用户使用稳定币的新选择。
1.3 稳定币主要应用场景
2025 年 7 月,国际货币基金组织通过对 2024 年度 Ethereum、Binance Smart Chain、Optimism、Arbitrum、Base 和 Linea 这 6 条链,共计 2 万亿美元的稳定币有效交易量(Adjusted Transaction Volume)进行了分析,以评估稳定币在全球的流动情况。
该研究报告显示稳定币在北美地区流动规模最大,流动规模达 6330 亿美元,亚太地区次之,流动规模达 5190 亿美元;就稳定币流动规模相对 GDP 的占比而言,拉美和加勒比地区占比达 7.7%、非洲和中东地区占比为 6.7%。新兴市场(如拉美和加勒比地区、非洲和中东地区)因资本管制、法定货币不稳定等原因,稳定币使用更频繁,且以跨境流动为主,区域内稳定币流动占比仅 12%-14%。
从上述数据可以看出,稳定币已成为全球金融生态中不可忽视的角色,其主要应用场景如下所示:
1、跨境汇款与结算
传统跨境汇款依赖 SWIFT 系统,需经过银行、代理行等多环节中介,存在速度慢、费用高、透明度低等问题。稳定币基于区块链技术,通过 「点对点」 交易重新构建了一个高效、低成本的全球支付网络。
2、日常消费
东南亚打车平台 Grab 已支持新加坡与菲律宾用户充值 USDC、USDT 等数字资产到 GrabPay,可用于打车、外卖、买咖啡等日常支付场景。
电商平台 Shopify 支持集成 Solana Pay,用户可使用 Solana 链的 USDC 完成支付。截至 2025 年 5 月,2000+Shopify 商家已支 Solana Pay。
3、价值存储与金融理财
稳定币的「价值稳定」特性使其成为数字资产市场的「基础货币」,既满足避险需求,又因为其数字货币的技术特性,衍生出了丰富的金融场景,成为连接传统金融与数字金融的桥梁。
在本国法币通胀高企的国家(如阿根廷、土耳其),当地居民会选择法币兑换为 USDT 等稳定币(锚定美元),以抵御法币的贬值。以土耳其为例,由于土耳其长期面临高通胀和货币贬值的问题,当地的稳定币以及主流数字资产的采用率持续上升。2024 年,全球最大数字资产交易所 Binance 的 USDT/TRY(土耳其里拉)交易总量超过了 438.2 亿美元。
图 1-3 2024 年 Binance 交易所土耳其里拉与 USDT 稳定币兑换交易量
数据来源:https://www.tradingview.com/symbols/USDTTRY/
除对抗法币贬值外,稳定币还可以用于金融理财。在去中心化金融(DeFi)领域,稳定币持有者在了解相关风险后,可以选择将稳定币存入去中心化借贷协议(如 Aave),以收取借款者的利息,年化收益由市场需求决定;或是在 Uniswap 等去中心化交易所中提供 USDT-USDC 等稳定币交易对的流动性,赚取交易手续费。
1.4 稳定币的崛起及监管态势
2025 年被誉为「稳定币元年」,稳定币从数字资产交易的边缘工具迈入全球金融主流舞台。作为一种与法定货币或大宗商品挂钩的数字资产,稳定币因其价格稳定性、交易低成本及结算高效性,不仅在跨境支付、供应链金融和资产代币化等领域展现出颠覆性潜力,更成为全球金融基础设施竞争的新焦点。
然而,伴随其快速发展,稳定币也带来了许多潜在的风险,包括对货币政策、金融稳定、消费者保护以及非法金融活动(如洗钱和恐怖主义融资)的挑战。国际金融机构对稳定币的风险一直保持高度关注。例如,国际清算银行(BIS)在其报告中对稳定币作为广泛使用的货币的表现提出严厉警告,指出其缺乏中央银行背书、对非法使用的防范措施不足,以及在资金灵活性方面无法生成贷款等缺陷 。BIS 报告显示,稳定币的匿名持有特性可能有助于隐藏「黑钱」,并面临投资者快速赎回的风险,甚至可能削弱货币主权并引发新兴经济体的资本外逃。
针对稳定币以及其它数字资产高流动性、跨境便捷性和匿名性带来的技术挑战和系统性风险,金融行动特别工作组(FATF)于 2019 年建议将旅行规则延伸至数字资产服务提供商,要求数字资产服务提供商需遵循与银行一致的转账标准。根据旅行规则,超过一定阈值(通常为 1000 美元)的数字资产交易必须通过 KYC 和尽职调查程序进行审查。
各个国家和地区也根据 FATF 发布的建议和指引,逐步推进数字资产相关的监管框架,涵盖数字资产交易服务提供商、稳定币、数字资产托管等方面。2025 年成为全球稳定币监管的「分水岭」,美国、中国香港分别推出《GENIUS 法案》、《稳定币条例》,欧盟的《MiCA 法案》大部分条款也于 2025 年起生效,日本、韩国等国家开始评估发行其法币挂钩的稳定币,全球稳定币监管框架逐渐清晰。
第二章 稳定币政策研究
2.1 香港稳定币监管政策分析
香港已明确表达其成为全球领先数字资产创新与投资中心的战略目标。为实现这一愿景,香港强调建立一个稳健且适切的监管环境,认为这是稳定币生态系统可持续和负责任发展的先决条件。香港的这一战略立足于其作为国际离岸金融中心的固有优势,包括在跨境支付、资产管理、清算和托管等方面完备的金融基础设施。
香港的联系汇率制度赋予港元高度稳定性,这为发行以港元计价并由法定货币储备支持的稳定币创造了坚实的货币基础。这种将数字资产战略性地融入现有金融基础设施和货币体系的做法,表明香港并非将数字资产视为完全独立的领域,而是努力将其整合到既定的金融生态中。港元的稳定性为稳定币提供了可信的锚定,从而使香港在与金融基础设施欠发达或法定货币波动性较大的司法管辖区竞争时,能够脱颖而出。
2.1.1 监管政策目标与指导原则
香港稳定币监管制度的核心目标在于防范法定货币挂钩稳定币(FRS)可能对货币政策、金融稳定和投资者保护带来的潜在风险。其指导原则是「相同活动、相同风险、相同监管」,这一原则贯穿于《稳定币条例》之中,旨在确保监管要求既符合国际标准,又切合香港本地实际情况。这种方法旨在促进数字资产市场的健康有序发展。
监管框架还特别关注稳定币带来的独特挑战,例如其匿名性和便捷的跨境使用特性,这些特点可能增加反洗钱(AML)和反恐怖主义融资(CFT)的风险 。将「相同活动、相同风险、相同监管」原则与对稳定币特有风险(如匿名性和跨境性质)的明确认知相结合,体现了香港监管哲学的成熟性。这并非简单地将现有规则照搬到数字资产领域,而是在承认其与传统金融工具功能等效性的同时,根据数字资产的独特技术特性进行量身定制的调整。这种细致入微的方法旨在防止监管套利,并确保有效缓解新兴风险。如果稳定币的功能与传统金融工具(如支付、价值储存)相似,那么它们应受到类似监管,以弥补潜在的监管空白。然而,其技术特征(如分布式账本技术、潜在匿名性)引入了传统规则未能完全涵盖的新风险。因此,金管局必须在现有原则基础上进行调整,并引入新的措施(如针对分布式账本技术的严格 AML/CFT 要求),以实现全面的监管。
2.1.2 监管范围的界定
1、定义明确:「法定货币挂钩稳定币(FRS)」
香港的监管框架对「稳定币」和「法定货币挂钩稳定币(FRS)」进行了明确界定,以确保监管的精准性和有效性。
「法定货币挂钩稳定币(FRS)」的定义:FRS 是指其价值完全参照一种或多种官方货币、金管局指定的记账单位或经济价值储存形式,或其组合,以维持稳定价值的稳定币 。目前,「指明稳定币」的范围仅限于法定货币挂钩稳定币。监管框架涵盖参照单一货币和参照多种货币的 FRS。
金管局将主要监管重心放在 FRS 上,体现基于风险的监管策略。FRS,特别是那些与主要法定货币挂钩的稳定币,因其作为支付手段的广泛采用潜力和与传统金融体系的直接联系,被认为对货币和金融稳定构成最直接和重大的风险。相比之下,与商品(如黄金)或其它数字资产挂钩的稳定币通常具有较窄的使用场景和较小的直接系统性影响。通过优先监管 FRS,金管局首先解决了最紧迫的监管需求,并保留了在市场演变时扩大监管范围的灵活性。
2、牌照先行:稳定币行为需申请牌照
在香港,从事以下任何一种「受规管稳定币活动」的实体,均需事先获得金管局的牌照:在香港经营业务过程中发行指明稳定币,在香港境外发行但与港元挂钩的指明稳定币,向香港公众积极推广其法定货币挂钩稳定币的发行。
「积极推广」的认定是综合考量的,包括营销语言(特别是中文的使用)、是否针对香港居民、是否使用香港域名以及是否有详细的营销计划等因素。「发行」或「铸造」通常指首次在分布式账本上记录并分配到数字钱包地址。「在香港发行」的认定也采取综合考量方式,包括日常管理和运营地点、注册地、铸造和销毁地点、储备资产管理地以及处理现金流的银行账户所在地等因素。
3、算法稳定币的处理:事实上的排除
香港的监管框架对算法稳定币采取了事实上的排除态度。算法稳定币由于缺乏实际的储备资产支持,将无法满足金管局对 FRS 发行人严格的储备资产相关牌照条件 。尽管算法稳定币在技术上可能符合「指明稳定币」的定义,但其无法满足最低标准,特别是储备要求,这实际上使其无法获得牌照。
这种对算法稳定币的事实上排除,尽管其理论上可能包含在「指明稳定币」的定义中,是一种强烈的审慎立场。它反映了在 Terra/Luna 事件后全球监管机构的共识,即无支持或抵押不足的稳定币会带来不可接受的系统性风险,从而将稳定性和投资者保护置于投机创新之上。金管局的做法与国际标准(例如金融稳定理事会 FSB、巴塞尔银行监管委员会 BCBS 的建议)保持一致,这些标准强调用于支付的稳定币必须具备充分的储备支持。通过设定严格的储备要求,金管局有效地筛选掉了内在不稳定的算法模型,这表明其在创新方面采取了审慎态度,并将金融稳定放在首位。
2.1.3法定货币挂钩稳定币发行人牌照制度
香港的稳定币监管制度核心是强制性牌照框架,对法定货币挂钩稳定币(FRS)发行人施加严格要求。《稳定币条例》确立了一种「牌照先行」或「闭环」的监管模式,强调事前授权。这种模式通常比某些其他司法管辖区的「事后合规」路径更为严格。金管局是主要的监管机构,拥有发牌、审计、吊销牌照以及发布操作指引的全面职能。金管局有权设立「指明稳定币名单」,并禁止未经授权的稳定币在香港流通或用于支付。
「牌照先行」的方法,加上金管局广泛的自由裁量权(包括「指明稳定币名单」的设立),表明香港的监管环境高度受控且集中。这与更为宽松或去中心化的监管理念形成对比,反映了香港从一开始就强调审慎监管和市场诚信。通过要求事先授权,金管局能够在稳定币进入流通之前对其商业模式、财务稳健性和控制系统进行审查,从而显著降低风险。「指明稳定币名单」提供了一种动态的市场控制工具,使金管局能够通过限制市场准入,迅速应对新兴风险或不合规实体。
获得并维护香港稳定币发行人牌照,需要满足一系列严格的条件和持续的监管要求,这些要求旨在确保发行人的稳健运营和对稳定币持有人的保护。
1、公司地位与本地存在强制要求
FRS 发行人必须是一家在香港注册成立的公司 。高级管理团队和主要人员必须常驻香港 。非香港注册成立的公司(香港已认可并受审慎监管的机构除外)若要申请 FRS 发行人牌照,必须在香港设立附属公司 。
2、最低财务资源与资本充足率
FRS 发行人必须满足最低财务资源要求 。最低缴足股本要求为 25,000,000 港元。金管局保留在必要时施加额外资本要求的权力。保留施加额外资本的自由裁量权,则传递出灵活而坚定的风险管理态度。虽然保持充足的资本缓冲对于金融稳定至关重要,但过高的初始资本要求可能会抑制创新并阻碍新进入者。这反映了在鼓励参与的同时确保充足财务支持的精细化考量,并承认稳定币市场仍处于初期阶段。
3、全面储备资产管理与托管
FRS 发行人必须建立有效的稳定机制 。储备资产的总市值在任何时候都不得低于流通 FRS 的总面值(即全额支持)。发行人还应考虑储备资产的风险状况,并确保有适当的超额抵押以提供缓冲 。储备资产必须是高质量、高流动性的资产(例如,以参考货币计价的银行存款)。储备资产必须以与稳定币挂钩的相同参考货币持有,每种稳定币的储备资产必须与发行人其他储备池和自身运营资产严格分离 。必须建立有效的信托安排(例如,指定独立受托人或信托声明),以确保这些资产是为稳定币持有人持有并代表其利益。
金管局将采取风险为本的监管方法来评估储备资产的充足性 。对储备资产的全额支持、高流动性、隔离和健全信托安排的严格要求,是香港稳定币投资者保护和金融稳定战略的基石。这实际上对稳定币储备强制实施了「银行式」的审慎标准,旨在防止在监管较宽松的稳定币模型中出现的流动性危机和脱钩事件。过去稳定币的失败往往源于储备不足或流动性差、资金混同或对持有人的法律保护不足。通过施加这些严格要求,金管局直接解决了这些脆弱性,确保稳定币持有人对其基础资产拥有明确且可执行的权利,并确保即使在压力下也能维持稳定币的挂钩。
4、健全的赎回机制与及时性标准
FRS 持有人必须能够及时以面值赎回稳定币,且无需支付事先未披露或不成比例的费用,或满足不合理的赎回条件。赎回请求在收到请求之日起的一个营业日内得到履行 。如果发行人预计在一个营业日内难以满足赎回请求(例如,出现不可预见的市场压力情况),则应寻求金管局的事先批准 。
「一个营业日内」的赎回标准对 FRS 发行人的运营效率和流动性管理设定了非常高的门槛。这直接解决了稳定币固有的「挤兑」风险,旨在维持信心并防止系统性蔓延 。快速赎回能力对于维持稳定币的挂钩和防止恐慌性赎回至关重要。通过设定严格的一天标准,金管局迫使发行人维持高度流动的储备和健全的运营流程,最大限度地降低可能导致稳定币不稳定的流动性错配风险。
5、对于普通用户的要求与影响
对于数字资产钱包持有者或有在考虑进入稳定币市场的普通用户根据香港稳定币的条例有以下几点需要注意:
(1) KYC/AML 要求
用户在使用香港受监管的稳定币发行人或相关平台(交易所、托管钱包)时,需完成实名认证。
(2)资金来源审查
对于跨境大额转账或频繁交易,可能触发反洗钱审查。
(3)稳定币使用与交易限制
在香港,未来稳定币的使用与交易可能受到严格的牌照制度约束,且根据 HKMA 的要求,用户所持有的持牌稳定币可随时兑付。在香港 OTC 法案出台之前,普通用户仍然可以在香港持牌的数字资产交易平台(如:HashKey、OSL)交易 USDT、USDC。但未来在香港 OTC 牌照制度下,普通用户能否交易 USDT、USDC 这类无牌稳定币,目前还没有确定的答案。
(4)征税要求
香港目前不对资本利得征税,买卖稳定币自身通常不征税,但涉及到商业用途如(例如收款、薪酬结算等)需报税。
2.1.4 反洗钱(AML)与反恐怖主义融资(CFT)框架
1、遵循国际标准:FATF 建议与「旅行规则」
香港在 AML/CFT 方面积极采纳国际标准,特别是金融行动特别工作组(FATF)的建议。香港更新后的反洗钱框架,包括对虚拟资产服务提供商(VASP)的规定,与 FATF 及其第 16 号建议——「加密旅行规则」——保持一致。旅行规则适用于所有超过 8,000 港元(约 1,000 美元)的数字资产转移。为 VASP 提供了 6 个月的窗口期以遵守旅行规则,允许逐步整合,避免业务中断。
香港积极实施 FATF 第 16 号建议(旅行规则),表明其致力于全球 AML/CFT 标准,并立志成为数字资产监管领域的负责任领导者。这种对齐有助于跨境互操作性,并降低被视为全球金融犯罪预防网络薄弱环节的风险。旅行规则要求金融机构和 VASP 在数字资产转移时传输发起人和受益人信息,类似于传统的电汇。通过采纳这一规则,香港增强了可追溯性,降低了匿名性,解决了稳定币跨境和潜在匿名性质带来的 AML 挑战。这加强了香港作为合规司法管辖区的地位,对于吸引合法的数字资产业务至关重要。
2、基于风险的方法(RBA)进行洗钱/恐怖主义融资评估与缓解
持牌人必须在设计和实施 AML/CFT 政策和程序时采用基于风险的方法(RBA) 。必须进行机构层面的洗钱/恐怖主义融资风险评估,考量客户、国家、产品和交付渠道风险。评估必须妥善记录,获得高级管理层批准,并保持最新。对于较低风险的情况,系统可以简化,但当存在洗钱/恐怖主义融资嫌疑时则不能简化。
采用 RBA 允许采取灵活且比例适当的 AML/CFT 措施,根据发行人商业模式和客户群的特定风险特征调整控制措施。这避免了「一刀切」的方法,该方法可能对低风险活动造成过度负担,同时确保对高风险活动保持足够的严谨性。稳定币活动的洗钱/恐怖主义融资风险可能差异很大。RBA 允许发行人有效分配资源,重点关注高风险领域。这也反映了 AML/CFT 的国际最佳实践,在不扼杀合法创新的前提下促进有效的风险缓解。
3、钱包管理与强化客户尽职调查(CDD)
持牌人必须妥善管理与其客户用于稳定币交易的钱包相关的 AML/CFT 风险。必须识别客户的钱包地址,并通过微支付、消息签名测试或从托管钱包提供商获取证据等方式验证所有权。
对于由托管钱包提供商提供或由金融机构/VASP 使用的自托管钱包,尽职调查措施包括收集所有者信息、评估其声誉和 AML/CFT 质量,以及评估其控制措施的充分性。
对钱包管理和 CDD 的详细要求,包括钱包所有权验证和对托管提供商的尽职调查,直接解决了数字资产交易中假名性带来的挑战。这是弥合区块链匿名性与金融透明度需求之间差距的关键一步。数字资产领域的主要 AML 挑战之一是能够与「非托管钱包」进行交易而无需明确身份。通过要求验证钱包所有权并对第三方钱包提供商进行尽职调查,金管局要求发行人建立稳定币交易与已验证身份之间的明确关联,从而显著降低匿名风险并增强可追溯性。
4、稳定币交易的持续监控与非法活动缓解策略
持牌人必须监控流通中的稳定币,以防范其被用于非法目的,监控程度应与洗钱/恐怖主义融资风险成比例 。稳定币交易在区块链上记录,提供了可追溯性以识别非法活动。可能的措施包括采用区块链分析技术持续筛选交易和钱包地址、将受制裁或非法钱包地址列入黑名单,以及根据监管机构/执法部门要求冻结稳定币。除非能够向金管局证明这些措施有效,否则每个稳定币持有人的身份必须由持牌人、受监管的金融机构/VASP 或可靠的第三方进行核实 。
金管局对区块链分析和黑名单有效性有更高程度的期望,在未证明反洗钱技术有效性时,默认要求对「每个稳定币持有人进行身份核实」,这表明其对新兴 AML 技术采取了高度保守和规避风险的方法。这意味着仅靠技术解决方案可能不足以满足香港严格的 AML 标准,人工核实仍然至关重要。尽管区块链分析为识别非法活动提供了有前景的工具,但金管局承认其局限性(例如,难以识别最终受益人,依赖外部数据)。通过优先考虑直接身份验证,金管局表明它不会在基本 AML 原则上妥协,即使在探索技术进步时也是如此。因此,当前香港的稳定币生态系统具有稳健的「KYC」基础。
2.2 美国稳定币法案分析
2.2.1 「支付稳定币」的定义与范围
《GENIUS 法案》主要规范一类特定的数字资产,即「支付稳定币」。这些资产通常被定义为旨在用作支付或结算工具的数字资产,其发行人有义务以固定金额的货币价值兑换、赎回或回购此类资产,且这些资产并非国家货币。该法案的一个关键方面是明确指出,由获准发行人发行的支付稳定币不被视为美国联邦证券法下的「证券」,也不被视为《商品交易法》下的「商品」。这种立法豁免旨在为合规稳定币建立清晰的监管路径,使其在很大程度上脱离美国证券交易委员会(SEC)或商品期货交易委员会(CFTC)的直接监管。
这一明确的定义主要针对维持 1:1 挂钩的法币支持稳定币。因此,通常缺乏 1:1 储备支持并依赖复杂算法维持挂钩的算法稳定币,可能不符合该框架下「支付稳定币」的资格。这实际上将它们排除在《GENIUS 法案》提供的证券/商品分类监管「安全港」之外,可能使它们仍受现有证券或商品法的约束。
将合规支付稳定币明确排除在「证券」和「商品」定义之外 ,是监管方面迈出的重要一步。这直接解决了多年来困扰美国加密行业的最重要的监管不确定性来源之一 。通过明确界定监管分类,该法案将这些特定数字资产的监管主要交由银行监管机构,而非市场监管机构。这种清晰度旨在增强传统金融机构和企业的信心,鼓励它们将稳定币用于支付、跨境交易和资金管理等多种用途。它还在更广泛的数字资产市场中创造了一个独特的细分,其中「支付稳定币」与其它数字资产或代币化资产区别对待,从而为这一特定资产类别建立了更专业化和可预测的监管环境。
2.2.2 核心审慎与操作要求
1、储备资产管理
获准支付稳定币发行人(PPSIs)被严格要求维持至少 1:1 的储备金,以支持其流通中的支付稳定币。合格的储备资产类型包括:美元硬币和纸币(包括联邦储备券)、受保存款机构或外国存款机构的存款、剩余期限为 93 天或以下的短期国债、以短期国债为抵押的回购协议、某些逆回购协议、仅投资于上述合格资产的货币市场基金,以及中央银行储备存款。值得注意的是,该法案并未赋予主要联邦监管机构扩大合格储备资产清单的权力,即使他们认为其他资产具有足够的流动性。
储备资产不得被质押、再质押或重复使用,但为了满足合理预期的稳定币赎回请求而提供流动性的目的除外。在这种情况下,短期国债可以作为回购协议的抵押品进行质押,但这些回购协议必须由经批准的中央清算对手方清算,或获得相关监管机构的事先批准。储备资产必须由合格的第三方托管人持有,并与发行人的运营资金严格隔离 。发行人还必须每月在其网站上公开披露其流通中支付稳定币的总量以及储备资产的金额和构成。每月的报告必须由注册会计师事务所进行审查,并且首席执行官和首席财务官必须对报告的准确性进行认证,故意虚假认证将面临刑事处罚。
《GENIUS 法案》对储备资产的严格限定,主要限于美元计价资产和美国国债 ,这并非偶然。这一规定明确支持了美元在全球数字经济中的主导地位,并为美国国债市场带来了持续的需求。这与香港在储备资产方面更为灵活的做法形成了鲜明对比,体现了美国将稳定币监管作为一项国家经济战略的深层考量。
2、赎回机制与活动限制
所有获准支付稳定币发行人必须建立「及时」赎回流通中支付稳定币的程序,并公开披露其赎回政策。PPSIs 的业务活动范围受到严格限制,通常仅限于发行和赎回支付稳定币、管理相关储备、提供托管和保管服务以及直接支持这些功能的其他活动。该法案还禁止「搭售」行为,即以客户获得发行人或其任何子公司的额外付费产品或服务为条件,或以客户同意不获取任何付费产品或服务为条件提供服务。此外,稳定币发行人被明确禁止向稳定币持有者提供任何形式的利息或收益。在发行人破产时,稳定币持有者对其发行人的债权享有优先于所有其他债权的权利。
3、资本、流动性与风险管理
联邦和州监管机构被要求制定针对支付稳定币发行人业务模式和风险状况的资本要求规则,以 100 亿美元阈值划分监管权限。发行人必须具备技术能力、政策和程序,以阻止、冻结和拒绝非法交易,并能够遵守所有适用的法院命令。监管机构还将把《银行保密法》和制裁合规标准纳入其风险管理要求。对于在资产负债表上持有稳定币的银行,根据当前的美国银行规则,可能需要持有更多资本。该法案还规定了监管机构的规则制定和实施时间表:除非另有说明,相关规则必须在 2026 年 7 月之前颁布。该法案的生效日期为颁布后 18 个月或主要联邦稳定币监管机构发布最终实施法规后 120 天中的较早者,这意味着最晚生效日期为 2027 年 1 月 18 日。
4、反洗钱/反恐怖融资(AML/CFT)与隐私要求
根据《GENIUS 法案》,获准支付稳定币发行人被指定为《银行保密法》下的「金融机构」。这意味着它们必须遵守严格的反洗钱(AML)、客户识别(KYC)和交易监控要求。它们还需要向金融犯罪执法网络(FinCEN)提交可疑活动报告(SARs),并遵守外国资产控制办公室(OFAC)的制裁规定。在隐私保护方面,《格雷姆-利奇-布莱利法案》的隐私要求适用于大多数获准支付稳定币发行人。
美国 AML/CFT 框架的全面性,包括 KYC、交易监控、可疑活动报告和制裁合规等要求,无疑会给发行人带来显著的合规成本。这可能会使那些已经拥有健全的 KYC、风险管理和监管变更管理程序的公司获得竞争优势。这一领域也是美国和香港监管框架中都非常严格的共同点。
2.3 香港与美国稳定币监管框架的对比分析
2.3.1. 监管理念与战略目标
随着香港稳定币牌照制度的初步完善落地,越来越多的市场参与者开始将其与美国的监管路径进行对比。两地在法律体系、金融定位及战略目标上存在一定的差异,这不仅体现了不同监管机构风险偏好的不同,同时也反映了它们对于数字金融未来格局战略思考的不同。下面从监管理念与战略目标进行分析对比。
表 2-1 香港与美国监管理念与战略目标比较
维度
香港
美国
监管模式
由香港金融管理局 HKMA 统一管理,设立牌照制度,防范风险促进创新。
分散式,多个联邦及州机构各自切入,平衡风险与创新。大于 100 亿美元由美联储,小于 100 亿美元由州级。
合规门槛
高门槛(2500 万港元实缴股本要求、赎回机制严格)、100%高流动性资产、定期审计公开
限存款机构子公司/联邦/州合格发行人。1:1 现金/短期国债,每月公开并禁止再质押。
风险态度
保守,强调兑付保障与风控,禁止算法稳定币
更具包容性,鼓励创新,容忍一定试错空间
用户保护
明确兑付保障,保障用户优先权和赎回权益,仅限持牌机构销售,规范市场广告行为,较为严格的反洗钱要求。
强调投资者保护与消费安全,强制披露储备,关键人员需月度汇报,严格的反洗钱要求。
战略目标
打造国际监管合规稳定币中心,巩固香港国际金融中心地位。
强化美元的主导地位,推动美元稳定币应用与财政支持
核心法律
《稳定币条例》(Stablecoins Ordinance, 2025.8.1 生效)
《指导和建立美国稳定币国家创新法》 (Guiding and Establishing National Innovation for U.S. Stablecoins Act) 2025.7.18 生效
2.3.2. 监管结构与权限
美国稳定币监管体系的特点是双轨制,其复杂的多层级联邦/州分级结构,并涉及多个联邦银行监管机构,如美联储、OCC、FDIC 和 NCUA。尽管设立了稳定币认证审查委员会(SCRC)以促进协调,但这种多头监管模式仍可能导致监管碎片化。
与此形成鲜明对比的是,香港采取了集中统一的监管模式,由香港金融管理局(HKMA)作为唯一的首要审慎监管机构 。这种「一站式」的监管方法为市场参与者提供了更高的清晰度和效率。对于希望进入市场的机构而言,香港的集中式监管结构提供了明确的路径和透明的规则,这与美国可能面临的跨州和跨联邦机构的复杂性形成了对比,可能导致美国发行人面临更高的合规负担。
2.3.3. 储备资产与托管要求
在储备资产方面,美国和香港都坚持 1:1 全额支持原则,要求稳定币以高质量、高流动性资产作为储备。这是全球稳定币监管的普遍共识。
然而,在具体执行上,两者存在显著差异。美国《GENIUS 法案》对合格储备资产的类型进行了严格限定,主要限于美元和短期美国国债 。此外,该法案强制要求储备资产必须由合格的第三方托管人持有,并与发行人的运营资金严格隔离。这种严格的限制反映了美国将稳定币作为巩固美元霸权和支持美国国债市场工具的政策考量。香港则在强调储备资产高质量和流动性的前提下,提供了更大的灵活性。虽然也要求资产隔离,但香港允许发行人独立托管,或将其委托给银行等合格机构进行管理。这种灵活性旨在平衡审慎监管与市场创新,允许更广泛的运营模式,同时仍能确保资产安全。
2.3.4. 零售投资者准入与消费者保护
美国《GENIUS 法案》旨在建立联邦保障措施,以保护稳定币持有者的利益,并增强公众对支付稳定币市场的信心。其消费者保护措施体现在对储备资产的严格要求、透明披露和赎回机制等方面。香港则采取了更为严格和细致的投资者保护策略,特别是针对零售投资者 。根据《稳定币条例》,只有由金管局许可的法币稳定币发行人发行的稳定币才能销售给零售投资者。此外,香港还对稳定币的广告宣传施加了严格限制,以防止欺诈和误导性陈述。这种保护策略更为审慎,旨在将零售投资者与稳定币投资风险隔离开来。
2.3.5. 跨境合作与互惠安排
在跨境合作方面,美国和香港都认识到国际协调的重要性。美国《GENIUS 法案》授权财政部长与拥有「可比性」稳定币监管制度的外国司法管辖区建立互惠安排或其他双边协议,以促进国际交易和与美元计价稳定币的互操作性。香港方面,金管局有权对已在其他司法管辖区充分受监管的申请人,逐案评估是否修改或豁免某些最低标准。这并非自动的相互认可,而是基于个案的审慎审查。尽管双方都致力于国际合作,但其不同的互惠机制可能在实际操作中产生摩擦,或需要进一步的双边协议才能实现真正的无缝跨境互操作性。
尽管两个司法管辖区都承认跨境合作的必要性 ,但缺乏即时、自动的相互认可框架,对全球稳定币的采用构成了重大挑战。这意味着寻求在两个市场运营的发行人将面临双重合规负担,这可能阻碍稳定币在跨境贸易和支付中的无缝流动,并限制其全部潜力。稳定币作为全球支付轨道的未来成功,取决于这些互惠安排的实际实施和广度。
2.3.6. AML/CFT 政策要求对比
表 2-2 香港与美国反洗钱监管政策比较
维度
香港 (《稳定币条例》及配套指引)
美国(联邦 BSA/FinCEN + 州规/拟制定联邦法)
监管对象
「稳定币发行人」须获牌并被视作《AMLO》下的金融机构;适用《稳定币发行人 AML/CFT 指引》
CVC(可兑换数字资产)「管理员/兑换商」属 BSA 下 MSB 必须注册、建制 AML;拟议联邦稳定币法案将发行人明确纳入 BSA 主体
风险管控
明确要求发行人进行机构级 ML/TF 风险评估并以 RBA 设计系统
BSA 以风险为本;FinCEN 2019 总指引要求 MSB 进行基于风险的程序与监控
CDD/KYC
对于客户与受益人开展分级 CDD(含 PEP、目的与性质、持续尽调),对每名稳定币持有人进行身份验证
在稳定币的发行与赎回环节对客户开展 KYC/CDD、风险评估与持续监控;报送 SAR/CTR
链上交易监控
要求对在流通中的稳定币开展持续监控(含链上地址筛查、区块链分析、黑白名单、必要时采用闭环(白名单流通))
强调交易监控与可疑报告;对「混币」相关交易拟施加额外记录与报送(311 特别措施 NPRM)
转账规则(travel rule)
《AMLO》新增「稳定币转账」章节:对稳定币转账的发起和受理方信息收集、保存与传递;不得与「未合规 VASP 或 FI」进行转账;对非托管钱包转账实施额外风险控制
Funds Travel Rule (31 CFR 1010.410(f))适用于 MSB 等,大于等于$3000 时需发起信息;FinCEN 文件明确 CVC 适用
记录保存
记录至少保存 5 年
需按照 BSA 的 5 年期保存要求,包括客户资料、交易记录、SAR/CTR 及相关支持文件等
组织与治理
需设立 CO 与 MLRO,董事会或高管承担 AML 责任
受监管机构期望银行或受监管实体配备充分 BSA/AML 治理与资源
层级关系
统一由 HKMA 发牌并发指引
联邦层面由 BSA/FinCEN 统管 + 现有州牌照框架(如 NYDFS BitLicense/稳定币指引); GENIUS Act/STABLE Act 等联邦法案文本将发行人明确定义为 BSA「金融机构」
2.4 其它国家与地区的稳定币监管政策
2.4.1 新加坡稳定币监管政策
新加坡金融管理局(MAS)于 2023 年发布了《稳定币监管框架》,但该架构尚未立法。2025 年,MAS 计划就稳定币立法开展公众咨询并制定修正法案,使得《稳定币监管框架》正式化。在修正法案正式实施之前,新加坡依托现有的《支付服务法》(PSA)以及《稳定币监管架构》对稳定币进行监管。
PSA 明确了稳定币的定义、准入门槛、储备资产、稳定币赎回等规范。而之后发布的《稳定币监管框架》将在新加坡发行且与新加坡元或 G 10 货币挂钩的单币种稳定币纳入了监管,新增了关于稳定币发行服务的监管,进一步保障稳定币持有人权益和降低金融风险。
在《稳定币监管框架》下,稳定币发行人需遵循的监管要求包括:
储备资产要求
l 组成:现金 / 等价物、剩余期限≤3 个月的低风险债券(政府 / 央行或 AA-级国际机构发行),确保资产的价值稳定;
l 估值:每日按市值计价,且价值≥100% 流通 SCS 面值,避免储备不足导致的兑付风险;
l 托管:隔离账户需存放在评级为 A- 级或以上的托管机构,防止储备资产被挪用;
l 审计:月度独立审计 + 年度审计,通过透明度降低市场信任风险。
资本要求
l 基础资本:≥100 万新元或 50% 年运营费用(取高者),确保发行方有足够财务实力应对运营风险;
l 偿付能力:流动资产≥50% 年运营费用或清算所需金额(需年度独立验证),保障极端情况下仍能有序兑付。
反洗钱要求
l 稳定币发行方与中介服务必须严格遵守 AML/CFT 规定,包括客户尽职调查(CDD)、交易监控、大额及可疑交易报告等。
值得注意的是,新加坡的《稳定币监管框架》呈现出 「自愿性」 的特点,即稳定币发行放可以选择是否向 MAS 申请将其稳定币进行认证并成为「受 MAS 监管的稳定币」,不选择此路径的稳定币发行商则可作为「数字支付代币」在 PSA 框架下继续运营。MAS 本次准备的修正法案可能还是会遵从以往稳定币监管的「自愿性」特点,为不同稳定币发行商提供灵活性。
2.4.2 日本稳定币监管政策
日本通过《支付服务法》(Payment Services Act, PSA)构建了「发行主体限定 + 储备金透明 + 全流程监控」的稳定币监管体系,强调合规与创新平衡。其核心逻辑是将稳定币纳入传统金融监管框架,通过 KYC、旅行规则、资产隔离等措施降低洗钱风险,同时计划通过储备金投资灵活化(如允许 50% 国债配置)提升其稳定币的市场竞争力。
根据 2023 年 6 月生效的修订案,法定货币锚定的稳定币被归类为「电子支付工具」(EPI),需遵守严格的反洗钱(AML)和反恐融资(CFT)义务。该制度设计旨在实现 合规性、金融稳定与创新发展之间的平衡
1、反洗钱核心要求
l 客户身份验证(KYC)与交易记录保存:稳定币发行者和中介机构(如交易所)必须对用户进行身份验证,包括姓名、地址、身份证明文件等,并记录交易双方信息。例如,资金转移服务提供商发行的稳定币每笔交易上限为 100 万日元,且需对收款人进行 KYC 验证。
l 交易记录保存:需保存至少五年的用户信息和资金流向
l 可疑交易报告(STR):若发现异常交易,需向日本金融情报中心(JAFIC)报告,如若可能面临刑事责任。
l 旅行规则(Travel Rule):自 2023 年 6 月起,跨境或平台间的稳定币流转必须附带发起人和接收方的身份信息,以防止匿名资金流动。
2、中介机构与业务分类监管
从事稳定币交易、兑换、托管等业务的实体需向 FSA 注册为 EPISP,并满足资本充足率、系统安全等要求。例如,支持稳定币交易的交易所需定期接受日本虚拟资产交易协会(JVCEA)的审查。
3、用户资产保护与破产应对
l 资产国内保留命令:若发行主体或交易所破产,FSA 可下令将用户资产留存于日本境内,防止跨境转移。(这一机制在 2022 年 FTX 日本子公司破产时已被实际应用,确保用户资产未受海外清算影响。)
l 储备金保全与独立审计:发行者需通过活期存款或高流动性资产(如国债)全额支持稳定币发行,且每季度需由第三方审计机构验证储备金充足性。例如,预计在 2025 年秋季获日本金融厅批准的首个日元稳定币 JPYC 计划每月公开储备证明,并引入硬件安全模块(HSM)管理私钥。
l 国际标准与跨境协作:日本作为 FATF 成员国,已将「旅行规则」全面落地,并于韩国、东盟及 G 20 机制开展稳定币互操作性与跨境合规合作。这一战略既强化了 AML/CFT 的国际一致性,也推动了日本稳定币在全球市场的合规应用。
2.4.3 韩国稳定币监管政策
1、立法实施和背景
《虚拟资产用户保护法》(VAUPA)于 2023 年 7 月 18 日领布,并于 2024 年 7 月 19 日正式生效,标志着韩国首次以专门立法方式对数字资产平台进行监管。2025 年 6 月 10 日提出的《数字资产基本法》(Digital Asset Basic Act)草案正进一步拓展监管范围,包括明确稳定币发行框架与监管标准。此次改革源自于 2022 年 Terra-Luna 崩盘带来的市场信任危机,立法意图为强化合规基础与风险管控体系。
2、监管机构与合规要求
韩国金融情报机构(KoFIU,金融情报局)负责数字资产服务提供商的注册监督与 AML/CFT 合规审查;
金融服务委员会(FSC)与金融监督院(FSS)负责市场运营监管、用户权益保护和现场执法。
3、AML/CFT 监管合规措施
韩国对数字资产服务提供商实施高度详尽的 AML/CFT 监管。所有数字资产服务提供商必须在 开展业务前注册 KoFII,并通过 ISMS(信息安全管理体系)认证,还需通过支持真实姓名银行账户 的金融机构开户。若未完成这些,KoF IU 可拒绝其注册申请,注册前不得开展任何数字资产业务。客户身份识别(KC)和客户尽职调查(CDD)是基本要求,数字资产服务提供商在用户开户或交易达 100 万韩元(约 700 美元)前须核实身份,并在遇高风险用户时加强尽调。旅行规则(Travel Rule)从 2022 年 3 月 25 日 起执行,要求数字资产服务提供商在客户发起 ≥100 万韩元的转账至另一数字资产服务提供商时,提供发送及接收方的姓名、钱包地址,并在注册方或官方要求下于三个工作日内提交包括身份证明号码在内的身份资料,相关记录须保存满五年,违者将面临高达 3000 万韩元罚款。可疑交易报告(STR)和交易监控系统也为强制要求。若发现异常交易,数字资产服务提供商必须向 KoFIU 或 FSS 报告。
4、用户资产保护机制
资产隔离要求:数字资产服务提供商必须将用户资产与平台自身资产隔离存放,以防止平台破产导致用户财产风险。
破产托管与保全机制:若数字资产服务提供商破产,FSC/FSS 可执行资产保留命令,确保用户资产留存在韩国本地、免受海外清算影响。
储备透明与审计:稳定币发行主体应保持资产与稳定币发行的足额支撑,实施定期审计,并加强储备资产的透明度披露。
5、战略动向与国际合作
韩国央行在 2025 年 7 月设立「数字资产专责小组」,提升政策应对能力,追踪稳定币监管的国际动向(如美国 GENIUS Act),为后续法律制度化做准备。
著名媒体报导指出,政府预计于 2025 年 10 月将提交包括稳定币发行、安全托管与内控机制在内的「第二阶段」 VAUPA 税案,以进一步完善监管体系。
2.4.4 阿联酋稳定币监管政策
阿联酋将代币监管责任划分为迪拜虚拟资产监管局 (VARA)、阿布扎比金融服务监管局 (FSRA) 和证券及商品管理局 (SCA)。2024 年,阿联酋中央银行出台了《支付代币服务条例》(PTSR),正式对稳定币进行监管。
稳定币定义:阿联酋中央银行明确将稳定币归类为「支付代币」。支付代币是一种数字资产,通过与法定货币或以相同法定货币计价的另一种支付代币挂钩来维持稳定的价值。
稳定币发行:包括迪拉姆稳定币和外币稳定币。发行迪拉姆稳定币的实体必须获得阿联酋中央银行颁发的支付代币发行许可证。其关键条件包括该实体必须根据 2015 年关于商业公司的第 2 号联邦法在阿联酋注册成立;发行的稳定币必须有独立的储备资产全额支持;必须进行独立审计和财务披露。发行与非阿联酋迪拉姆货币挂钩的稳定币的外国实体必须在阿联酋中央银行注册成为外国支付代币发行者。此外,外币稳定币只允许进行数字资产交易,而不允许进行涉及商品和服务的交易,更不能用于阿联酋的本地支付。
稳定币托管与转移:获得 SCA 或任何当地许可机构许可作为数字资产服务提供商。为数字资产提供托管服务的人员,可以申请无异议注册,以执行稳定币的托管和转移。任何其他寻求执行支付代币托管和转移的人都必须从中央银行获得稳定币托管和转移的牌照。
持有牌照的稳定币服务提供商在开展稳定币托管与转移或稳定币兑换业务时,应满足以下要求:
若该服务商作为稳定币服务的一部分所发起、促成、执行、指导或接收的稳定币转移月度平均价值达到 1000 万迪拉姆或以上,则须持有至少 300 万迪拉姆的监管资本;
若该服务商作为稳定币服务的一部分所发起、促成、执行、指导或接收的支付代币转移月度平均价值低于 1000 万迪拉姆,则须持有至少 150 万迪拉姆的监管资本。
此外,需注意的是《支付代币服务条例》适用于在阿联酋提供 「支付代币服务」 的自然人或法人,但不包括迪拜国际金融中心(DIFC)、阿布扎比全球市场(ADGM)等金融自由区。目前,迪拜金融服务管理局(DFSA)已批准了 USDC、EURC、RLUSD 在迪拜国际金融中心地区的使用。
2.5 本章小结
综上所述,本章通过对香港与美国稳定币监管框架的系统性比较,以及对其它国家及地区(如:新加坡、日本、韩国与阿联酋等主要司法管辖区域的政策梳理),揭示了当前国际稳定币监管在理念、目标与制度设计的差异与趋同的趋势。
首先,在监管理念与战略目标方面,香港主要以金融稳定性与系统性风险防控为首要目标,强调牌照制度、储备透明以及全流程 AML/CFT 管控,体现了"风险先行"的审慎模式;美国则是在横向适用 BSA 的基础上,近期通过《GENIUS Act》尝试去建立联邦层级的稳定币监管框架,主要意在保障美元在全球支付体系中的核心地位,并逐步强化对发行人的审慎要求。新加坡对稳定币的监管体现出「鼓励创新」与「防控风险」并重的特点;日本的监管更接近于传统金融牌照的逻辑,以银行和信托机构为发行主体;韩国则倾向于以保护投资者为中心,强调交易所与发行人的合规责任;阿联酋则采用"监管沙盒+分区监管"的模式,体现出较强的制度灵活性与其偏好吸引外资的导向。
其次,在监管工具与制度安排上,香港对稳定币的范围界定更为清晰,要求其与法定货币挂钩,并在储备资产托管、消费者赎回保障、跨境合作等方面制定了较为严格的规定;美国则更注重功能导向,尤其是在 AML/CFT(如 Travel Rule、SAR/CTR 报告)和消费者保护方面形成了多层次、多机构并行的监管政策。其它国家如新加坡、日本、韩国等,也均在监管框架结构中引入了 AML/CFT 义务和投资者保护措施,但是各国的侧重点与开放程度有所不同。
根据上述分析,目前各个国家和地区的稳定币监管路径主要体现出三种类型:第一类是以香港、日本为代表强调事前监管和金融稳定;第二类是以美国为代表强调以功能为导向,在合规与市场发展之间寻求平衡;第三类是以新加坡、阿联酋为代表,监管方面较为灵活,通过分区试点和监管沙盒等方式促进创新。目前随着稳定币逐步嵌入跨境支付和金融市场基础设施,未来不同的司法管辖区域在 AML/CFT 的合作、储备透明与跨境互认等机制上存在逐步趋同的可能性。
第三章 稳定币面临的金融安全风险
3.1 稳定币风险特性
稳定币因其匿名性、快速跨境交易等特点和监管环境的复杂性,在多种场景中被犯罪分子利用,对金融秩序稳定与社会安全提出了新的挑战。其风险特性主要体现在以下方面:
1、匿名性与追踪难点
犯罪分子利用稳定币的匿名地址和繁复交易行为增加追踪难度。通过拆分交易、混合交易(如使用混币器 Tornado Cash)以及跨链桥转移资金,形成复杂的资金流动路径,使监管机构难以追溯资金来源和去向。这种技术特性为洗钱、恐怖融资等非法活动提供了天然掩护。
2、算法稳定币的自身风险
算法稳定币通过智能合约动态调整供需(铸造/燃烧机制)来维持价格稳定,但在极端市场压力下,这种机制可能失效,导致价格剧烈波动甚至脱锚,引发市场和社会风险。例如」UST 崩溃事件「:Terra 生态系统发行的算法稳定币 TerraUSD(UST)因市场恐慌和大规模提现,导致其与美元的 1:1 价格挂钩失效。UST 价格在短时间内从 1 美元跌至 0.05 美元,引发 LUNA 代币价格崩盘,市值蒸发超过 500 亿美元。此次事件暴露了算法稳定币在结构性缺陷下的脆弱性,促使全球监管机构加强对稳定币的监管。
3、智能合约漏洞
智能合约代码如果存在缺陷或被恶意植入后门,可能导致资金被盗或被恶意操控。常见的漏洞包括输入验证不充分、计算错误、访问控制缺失等。
4、智能合约功能缺陷
部分稳定币项目在功能设计中缺少必要管控能力,如冻结功能、交易限额等,使得在发现可疑交易时无法及时采取措施。
5、隐私增强技术滥用
零知识证明(ZKP)等隐私技术虽能提升交易保密性,但也可能被用于完全隐私化交易细节,增加追踪难度。犯罪分子利用此类技术隐藏交易路径,形成"技术黑箱",使监管机构难以获取有效信息,形成合规盲区。
6、监管套利与跨境监管风险
稳定币发行方往往选择监管宽松地区注册,通过架构设计逃避审查并降低运营成本。这种监管套利行为可能导致属地监管失效,形成跨国监管真空,给国际反洗钱(AML)和反恐怖融资(CTF)合作带来重大挑战。
7、风险活动分类
从稳定币所涉事件的社会危害性角度,稳定币风险活动主要包括:
非法活动:如恐怖主义融资、人口贩卖、毒品交易、勒索软件、欺诈、身份盗窃及伪冒诈骗等案件。
可疑活动:如暗网市场、无牌赌博、混币器的使用等。
3.2 非法活动风险
3.2.1 恐怖主义融资
2025 年 4 月 3 日,美国财政部海外资产控制办公室(OFAC)宣布,已将 8 个与也门胡塞武装相关联的 Tron 钱包地址列入特别指定国民和受封锁人员(SDN)名单,指控这些地址借助 Tether(USDT)参与非法金融活动。
据财政部披露,该非法金融网络由总部位于伊朗的胡塞武装高级财务官员 Sa'id al-Jamal 操控。此人自 2021 年起已被列为全球特别指定恐怖分子,其主导的网络涉及采购俄罗斯武器、乌克兰被盗粮食等敏感商品,并将这些物资运往胡塞武装控制区域。
2025 年 6 月 15 日,USDT 的发行方 Tether 冻结了 1230 万 USDT,直接针对胡塞武装的钱包地址。
胡塞武装案例表明,数字资产已成为恐怖主义融资、武器买卖等犯罪活动的重要工具之一。其匿名性、快速结算和跨链特性,为犯罪分子提供了逃避制裁的漏洞。
图 3-1 恐怖主义融资资金流转示意图
3.2.2 人口贩卖与毒品交易
2025 年初,我们为联合国毒品和犯罪问题办公室(UNODC)的一份报告《拐点:东南亚诈骗中心、地下银行和非法在线市场的全球影响》提供了部分信息、数据和分析支持。该报告指出:东南亚的跨国有组织犯罪的发展速度比历史上任何时候都快。
这首先在合成毒品生产相关数据中体现,过去十年缅甸掸邦的甲基苯丙胺供应量逐年激增至创纪录的水平。同时由复杂的跨国集团和洗钱者、人口贩子、数据经纪人以及越来越多的其他专业服务提供商和协助者组成的互联网络推动的工业规模的网络欺诈和诈骗中心数量激增。
亚洲犯罪集团已成为全球网络欺诈、洗钱和地下银行业务的权威市场领导者,积极加强与全球其他主要犯罪网络的合作。东南亚本土新兴的非法在线市场进一步加剧了这一局面,这些市场极大地扩大了犯罪收入来源,并使跨国有组织犯罪的规模得以扩大。这些平台的出现不仅为在海外扩大实际行动基地创造了新的机会,而且越来越多地被东南亚以外的犯罪集团用来洗钱和规避正规金融体系。上述网络欺诈和其他网络犯罪活动与强迫犯罪贩运人口密切相关。与此同时,主要犯罪集团相互勾结,在许多情况下渗透到赌场、经济特区、商业园区以及各种传统的金融和数字金融服务等场所和企业,这些服务已被证明可以提供持续增长和扩张所需的所有条件、基础设施以及监管、法律和财政保障。
在此背景下,该地区许多已在东南亚境内发展到相当规模并在世界其它地区继续扩张的犯罪集团,迅速将其业务范围多元化拓展至多个关键基础设施领域。这远远超出了实体诈骗中心的建设和管理范围,其业务范围包括在线赌博平台和软件服务、非法支付平台和数字资产交易所、加密通信平台,以及稳定币、区块链网络和非法在线市场,这些市场通常由同一犯罪网络控制。这些组织还发展了由数十万人口贩运受害者和同谋组成的强大多语种劳动力队伍。
这些发展使亚洲犯罪集团的受害者范围迅速扩大到了全球,加剧了执法部门面临的现有挑战。
图 3-2 报告中关于湄公河流域电诈窝点和人口贩运的形势图
图 3-3 报告中关于人口贩运的受害人来源地分布情况图
报告获取链接:《Inflection Point: Global Implications of Scam Centres, Underground Banking and Illicit Online Marketplaces in Southeast Asia》
https://www.unodc.org/roseap/uploads/documents/Publications/2025/Inflection_Point_2025.pdf
3.2.3 勒索软件攻击
攻击者通过加密受害者设备数据,要求以 BTC 等数字资产支付赎金以恢复访问。稳定币因其匿名性、跨境支付便利性及交易不可逆等特性,使其常被勒索团伙应用于收到赎金后的洗钱操作场景。
风险案例:2025 年 3 月 7 日,美国司法部 (DOJ)与德国和芬兰当局联合采取行动,查封俄罗斯数字资产交易所 Garantex,该交易所因为涉嫌帮助勒索软件团伙洗钱因而遭到过多次调查,据称其与全球网络犯罪经济有深厚联系,已经被摧毁的勒索软件团伙 Conti 等就是依靠 Garantex 进行洗钱,该交易所帮助勒索软件团伙洗白勒索得来的数字资产,让勒索团伙可以将比特币兑换为 USDT 等加密稳定币后再转移到其他交易所换成美元等法定货币。
3.2.4 欺诈与身份盗窃
身份盗窃和诈欺是最严重的网络犯罪之一。它们可能对受影响的个人、团体和公司造成长期的、毁灭性的,甚至无法挽回的后果。近年来,稳定币因其广泛共识和快速交易的特性越来越多的出现在相关场景中,例如:黑客攻击工具买卖、个人账号非法租赁、个人信息非法买卖、欺诈被害人支付、敲诈被害人支付等场景。
风险案例:
1、以稳定币为噱头的欺诈活动:随着中国香港的《稳定币条例》落地,「稳定币」概念不断升温,成了各方目光聚焦的焦点。然而在市场陷入狂欢之际,不法分子利用「稳定币」大做文章的非法活动也已开始冒头。
例如,自 2025 年 7 月以来,浙江、深圳、北京、苏州、重庆、宁夏、河南等多地金融管理部门、行业自律组织等接连发布风险警示公告,着重强调和提醒 「稳定币」 正被违法分子利用,其潜在风险值得高度警惕。香港监管部门也多次发出相关警示,提醒公众警惕借稳定币概念进行的诈骗行为。另外,经济日报等权威媒体也集中报道稳定币的相关风险。
前段时间涌现了不少打着「京东稳定币」旗号的骗局。号称「国资背景」「稳赚不赔」「东哥力推」,甚至还有人晒出「收益截图」,催你赶紧「上车」。京东官方已经连发两次声明,明确表示:所谓的「京东稳定币」根本还没发行,市面上所有相关投资信息全是骗局。
图 3-4 假京东稳定币
2、以稳定币为通道的欺诈活动:2025 年 6 月 26 日,一款号称背靠 「迪拜黄金交易所(DGCX)」、承诺 「日息 1%」 的理财平台 「鑫慷嘉」轰然崩盘。平台在国内多地都设有公司(贵州、苏州、重庆、四川、湘潭、深圳等),涉案金额高达数百亿元,涉及投资者约 200 万人。
DGCX 鑫慷嘉平台通过数字资产 USDT 进行项目参与和资金结算。平台需要邀请码才能注册,几乎是在熟人圈层传播。参与者要缴纳最低 1000 USDT 的入门费,用户需自行购买 USDT 进行充值,但是鉴于操作难度大、步骤复杂,大部分新人会直接将 U 兑换成人民币转给上级。而用户入金的 USDT 直接进入了平台控制的私人钱包。
3、个人身份信息盗窃:2025 年 3 月,「13 岁女孩参与‘开盒’网暴孕妇」事件迅速成为网络焦点引发热议,把「开盒」一词推上风口浪尖,撕开了公民信息泄露黑灰产业链的一角。在境外即时通讯软件 Telegram 上,有提供开盒服务的账号列出了包括从身份证信息到户籍、婚姻记录、出入境记录、外卖住址、名下资产流水等 50 多项用户隐私信息,只要用户充值足够金额都可获取。
从个人信息的泄露路径来看,身份信息盗窃已然形成了一条灰色的产业链。在链条中,有专门从事个人信息收集和泄密源团体和个人,也有专门向泄密源团体购买个人信息数据的中间商,向有需求者买卖、共享并传播各种个人信息数据库,还有专门从中间商团体购买个人信息,并实施各种犯罪的个人和团体。他们之间的交易支付环节除了微信、支付宝外,还涉及 USDT 等数字资产。若需要查询被「开盒」人名下的手机号、住址和学历学籍等信息,价格为每条「十几 u」到「几百 U」不等。
据 Beosin 旗下 Alert 平台监测,当前依托 Telegram 至少存在数百个涉及个人数据买卖的担保公群,大部分通过 USDT 进行支付,这些公群业务包含贷款、保险等金融数据、黑客渗透的政府或企业数据、「开盒」相关的个人隐私数据买卖等。
3.2.5 伪冒诈骗攻击
犯罪分子伪冒涉数字资产金融机构官网或应用的钓鱼攻击频发,用户因难以辨别真伪而遭受损失。
风险案例:
湖北鄂州「OURBIT」平台诈骗案:诈骗团伙设立「OURBIT 数字资产交易平台」(欧比特平台),对外宣称「新加坡注册」「持有美英金融牌照」,推出「全新止盈止损」「首创交易 0 滑点」等噱头,参照比特币市场交易价格伪造交易 K 线图,虚构 9 种数字资产交易假象,营造出专业合规的平台形象,吸引投资者入局,平台使用 USDT 出入金,涉案金额达 4.6 亿元。
浙江温州仿冒数字资产钱包盗币案:卓先生被冒充数字资产钱包推广商的「露露」诱导,扫描二维码下载安装恶意高仿数字资产钱包软件。该软件通过后门程序窃取其钱包助记词,直接盗走全部数字资产(包括 USDT 等稳定币)。
3.3 可疑活动风险
3.3.1 暗网市场
稳定币由于其匿名性、便捷性和全球流通性等特点,成为了暗网交易的常用货币之一。在暗网交易中,买卖双方可以通过 USDT 进行匿名支付,绕过传统金融机构的监管。这使得 USDT 在暗网交易中得到了广泛的应用,也为暗网交易的发展提供了便利。一些暗网平台已接受稳定币作为支付手段,用于非法商品(如用户数据、毒品等)交易。
图 3-5 某暗网平台
3.3.2 担保平台
东南亚黑灰产已形成以 USDT 等稳定币为核心的犯罪新基建。犯罪集团通过稳定币、Telegram 群组等去中心化渠道,为网络诈骗、跨境赌博等犯罪提供即时结算服务,甚至形成资金池-担保-兑换的闭环生态。担保平台作为一种新兴洗钱资金通道,近年来快速发展,用户规模和资金规模都呈指数级增长。数据显示,2021—2025 年,各类担保平台上押用户数超 46 万,各类担保平台上押资金流水超 109 亿 USDT(约 794 亿元)。其中,2025 年(截至 4 月 25 日)担保平台上押用户数超 11 万,担保平台上押资金流水超 27 亿 USDT(约 196 亿元)。
表 3-1 部分担保平台概览
平台名称
2025 年上半年上押流水
公群用户数
现状
汇旺担保
19.46 亿 USDT
29 万
成立于 2021 年,是基于 Telegram 的线上担保平台,也是 Telegram 上为网络黑灰产服务的最知名、规模最大的市场
,现已宣布停止运营
新币担保
15.3 亿 USDT
15 万
Telegram 第二大的担保平台,此前受汇旺影响,群组短暂封禁,目前已经全部解封正常运营,用户数量有所增长。
土豆担保
9300 万 USDT
14 万
汇旺平台倒台后,发布公告将商户与用户引流至土豆担保平台,目前土豆担保用户数量与链上交易资金有明显增长。土豆担保曾在官网发布汇旺入股的信息,目前该信息已被删除。
币安担保
945 万 USDT
9 万
币安担保于 2023 年成立,通过行业整合与并购后稳定发展,现已逐渐成为 Telegram 上第三大担保平台。
盛丰担保
1606 万 USDT
1.1 万
盛丰担保 2020 年从事白资承兑和全国大额现金业务,2023 年 12 月份开设担保部门,主要为承兑、通道等业务提供担保。
1、汇旺担保案例介绍
「汇旺担保」(Huione Group)成立于 2021 年,是基于 Telegram 的线上担保平台,也是 Telegram 上为网络黑灰产服务的最知名、规模最大的市场,后更名为「好旺担保」(Haowang Guarantee)。
好旺担保对外宣传自己只是提供撮合交易的担保平台,实则长期为东南亚洗钱、诈骗等跨国犯罪活动提供帮助,平台商家公开兜售诈骗技术工具、人口贩卖相关工具、公民隐私数据及基于 USDT 的洗钱服务,交易总额至少达 270 亿美元。
截至 2025 年 4 月底,Beosin 发现好旺担保用户规模超 29 万,提供服务的商家超过 6000 个,共有 12 个大的业务种类,涵盖 70 多个细分业务种类,累计相关的链上地址标签超过 50 万个。
2、汇旺等担保平台被各方打击
2024 年 7 月 13 日,USDT 发行方 Tether 宣布冻结汇旺平台相关地址中约 2962 万枚 USDT 资产,指控该平台通过收取 DMM 交易所、Poloniex 等机构遭遇的黑客事件赃款,涉嫌协助洗钱活动。
2025 年初苹果及谷歌将汇旺集团开发的 APP 下架;
2025 年 1 月,柬埔寨国家银行撤销「汇旺支付」的运营牌照,标志其在当地非合法性;
2025 年 5 月 1 日,美国财政部金融犯罪执法局宣布将汇旺集团认定为「主要洗钱关注的外国金融机构」,拟根据「311 条款」列入「重大洗钱问题」机构清单;
2025 年 5 月 13 日,好旺担保、新币担保相关的数千个与加密诈骗相关的频道、商户账号及群组被 Telegram 大量封禁,随后「好旺担保」发布公告宣布停止运营。
据 Beosin 旗下 Alert 平台监测,继好旺等担保平台停止运营后,大量涉数字资产黑灰产迅速转其他担保平台的公群继续营业。自 2024 年起新起了一批二线担保平台,如:新币担保、土豆担保、盛丰担保等,这些担保平台开展了更多差异化的担保交易公群服务。值得一提的是,还有上百个短暂运营的中小担保平台,为毒品、人口贩卖、偷渡、走私等社会危害性更大的非法交易提供交易担保服务。
3.3.3 典型的洗钱业务案例
以当前在中国大陆各地频繁出现的」现金/黄金/实物+回 U「类洗钱犯罪业态为例。在以往的电信网络诈骗中,受害人被骗的钱财一般通过银行卡、第三方支付等方式转移到诈骗者手中。随着中国公安机关对电信网络诈骗犯罪的打击力度不断加大,诈骗分子通过传统手段转移涉诈资金越来越困难,便抛弃传统的资金转移方式,回到最原始的方法——上门取现。
诈骗分子通过话术骗取受害者资金后,常以"现金充值到账时效性高、交易安全性强"或"线上充值渠道临时维护"等话术为幌子,诱导受害者将现金直接交予上门服务的"U 商"。实际上,这些所谓的"U 商"多为诈骗团伙精心安排的"车手",其核心职能是快速完成线下现金收取,实现涉诈资金的高效转移。
具体运作中,犯罪分子通过 Telegram 平台上的担保公群招募"上门取现车队",进而诱骗受害者将现金交予上门服务的"币商"(实为取现车手)。车队指挥车手按约定时间上门收取受害者现金,取现完成后即刻将资金转换为 USDT 并转至上游犯罪团伙指定的链上地址,形成"境外诈骗-境内取现-数字资产洗钱"的完整犯罪链条。
当下,上门取现的财物和手段也逐渐升级。「上门取现」中被骗财物除了现金外,更升级为黄金、珠宝、奢侈品、电子产品等财物,「取现」对象更加多样,更容易混淆被查视线。除了直接上门交易,诈骗分子还会和被骗人约定在某个隐蔽偏僻地方碰面交易,甚至让受害者通过快递、网约车、闪送等寄运的方式转移涉诈财务,更为隐蔽,增加了案件打击挑战。
风险案例:
2025 年 8 月 19 日,马尔代夫警察总署发布公告,提醒公众注意一种正在马境内出现的新型诈骗手法。该诈骗通常由身份不明的第三方中介实施。诈骗者分别联系 USDT 卖家和手持现金的中国公民,安排两者线下交易。中国公民当场支付现金,卖家则将 USDT 转入诈骗者提供的钱包地址。交易完成后,骗子失联,双方均未获应有回报,资金被中介卷走,造成双方互相误会、难以追责。该骗局专门针对外国人,尤其是中国公民。
2025 年 8 月,四川南部县公安局成功打掉一冒充 U 商洗钱团伙。8 月 5 日,居民敬某某报警称因投资数字资产被骗 8 万元,对方分两次在辖区某茶坊外线下取现。经研判专班侦查,锁定作案车辆及嫌疑人,发现其于 8 月 6 日流窜至南充、遂宁、成都等地。当晚,警方在崇州抓获 4 名嫌疑人,查获涉案资金 22.5 万元、作案车辆 2 辆。经查,该团伙在多地冒充 U 商取现作案,案件正进一步侦办中。
据 Beosin-AML 监测数据显示,中国大陆 34 个省市自治区均存在多地长期高频运作的「洗钱车队」,其单笔平均派单金额突破 10 万元人民币,部分高发省份单日派单量更达数十笔。此类犯罪活动的规模化、专业化特征已引发公安部门的高度关注和积极应对。据相关报道,目前京津冀、长三角、珠三角等地区通过「打防结合」,不断优化防范电信网络诈骗犯罪预警劝阻体系,强力拦截打击「线下取现」环节,建立涉诈取现线索快拦快打机制,深挖打击「取现车手」及背后组织链条,已初步形成「监测-预警-打击」的全链条治理模式。
3.3.4 无牌网上赌博服务
无牌赌博平台利用稳定币实现快速、匿名的资金结算。网络赌博平台(尤其是跨境运营的非法平台)是稳定币的 「重度使用者」。这类平台通常不接受法定货币直接充值(避免银行监管),而是要求用户将法币兑换为稳定币后转入平台指定地址,赌资结算、提现均以稳定币完成。规避传统金融监管,稳定币的跨境特性使其成为此类平台的首选支付方式。当稳定币进入网赌平台资金池后可能与诈骗、敲诈、盗窃等资金混合,再经由用户提现操作进一步污染扩散,对金融监管和犯罪打击造成严重危害。
大量面向中国公民提供服务的网赌平台,允许赌客使用稳定币作为出入金,据 Beosin 旗下 Alert 平台监测,2024 年网赌平台流水超 380 亿美元,其中稳定币占有相当比例。
1、常见的涉稳定币网赌类型
数字资产出/入金的传统网赌:在这类网络赌博中,网络赌博平台通常有多种出入金方式,如:银行卡、第三方支付平台、第四方支付平台、USDT 稳定币等数字资产。赌客在参赌时,出入金可以选择直接通过 USDT 进行出入金。
新型区块链哈希赌博:新型区块链区块链哈希赌博是当下涉及数字资产的网赌中非常盛行的一种赌博方式。数字资产在转账交易中会产生唯一的区块链哈希值,该类网赌就是根据数字资产转账所产生的区块哈希值最后几位的数值大小、单双、数字相加之和的大小、数字与字母排列组合等方式作为判断输赢依据,平台用智能合约判定赌客输赢后实时返奖,从投注到返奖快进快出,用户无需注册账号,赌场资金池实时可查。
2、报道中的稳定币涉网赌风险案例
4 亿 USDT 网赌洗钱案:根据公安机关的指控,一名长期居住在境外的程序员,在过去两年间,帮助多个赌博平台完成了总计超过 4 亿个 USDT 的赌资结算,折合人民币约 27 亿元;其个人非法获利 90 余万个 USDT,约 600 余万元人民币。该程序员被指控为多个境外赌博网站提供数字资产支付结算服务,涉嫌构成开设赌场罪。
3.3.5 混币器与跨链/兑币平台被恶意利用
稳定币一直作为混币器、跨链桥、兑币池、隐私钱包等金融工具内的主要流通资产,稳定币持有者利用其稳定性降低交易价值波动风险。而这些金融工具常常被犯罪分子恶意利用,作为割裂数字资产交易链路、掩盖资金来源与去向的工具,使区块链上的交易记录失去可追溯性。其主要使用场景包括网络犯罪资金洗白和逃避制裁资金流通等。
网络犯罪资金洗白:盗币、抢劫、黑客攻击团伙将涉案资金通过混合器多层处理后,再兑换为稳定币分段变现,利用稳定币的广泛接受性,快速兑换为法币或其他资产。
逃避制裁资金流通:受国际制裁的实体或个人,通过混合器或隐私钱包处理资金,绕过传统金融体系的制裁限制,实现资金跨境流动。
表 3-2 典型混币器与兑币跨链平台概况
平台名称
2025 年上半年
稳定币交易金额
2025 年上半年总交易金额
现状
Tornado Cash
混币平台
1000 万 USD
14.37 亿 USD
Tornado Cash 混币平台是一种去中心化、非托管的隐私解决方案。它通过打破源地址和目标地址之间的链上链接来提高交易隐私。已被部署在 ETH、BSC、Polygon、Optimism、Arbitrum、Gnosis、Avalanche 等公链。
THORChain
跨链桥
17 亿 USD
128.27 亿 USD
THORChain 是一个去中心化的跨链交易所(DEX),允许用户直接在不同区块链(如 Bitcoin、Ethereum、Litecoin、BSC、Tron 等)之间兑换数字资产。
LI.FI
跨链桥
106 亿 USD
152.63 亿 USD
LI.FI 是一个跨链聚合器。它本身不是桥,而是为用户找到在不同链之间转移资产的最佳路线(最优价格、最快速度)。它会智能地路由经过多个不同的跨链桥和 DEX。
Across 跨链桥
27.9 亿 USD
68.8 亿 USD
Across Protocol 是一个新兴的跨链桥,建立在 UMA 的 Optimistic 预言机上。它结合了 Optimism 预言机、中继者和单面流动性池,以提供链之间的去中心化即时交易,该桥目前支持 Ethereum、Arbitrum 、Optimism 和 Polygon 等网络。
Uniswap
兑币平台
2400 亿 USD
7900 亿 USD
Uniswap 是 Ethereum 区块链上最大的、最具影响力的去中心化交易所(Decentralized Exchange, DEX)。它允许用户直接从一个数字资产钱包中无需许可地、匿名地交易各种基于 Ethereum 的代币(ERC-20 标准),而无需通过像 Coinbase 或币安这样的中心化中介机构先完成账户注册和 KYC 认证。它的核心特点包含非托管 (Non-Custodial)、无需许可 & 无需注册 (Permissionless & No KYC)、自动化做市商 (AMM) 模型、上币自由等。
PancakeSwap
兑币平台
750 亿 USD
7350 亿 USD
PancakeSwap 是币安智能链(BNB Smart Chain, BSC)上最大的去中心化交易所(DEX)和自动化做市商(AMM)。用户通过非托管钱包(如 MetaMask、Trust Wallet)与之交互,完全掌控自己的资金,无需注册或 KYC。它的核心特点包含基于 BSC 链,费用极低、自动化做市商(AMM)模型、非托管 & 无需许可、上币自由等,2025 年上半年活跃用户地址超过 2500 万。
1、Tornado Cash 被犯罪分子利用进行洗钱案例
Ronin 桥黑客事件:2022 年 3 月,与朝鲜黑客组织 Lazarus Group 相关的攻击者利用 Axie Infinity 旗下 Ronin 桥的漏洞,盗取了 17.36 万枚 ETH 和 2550 万 USDC,当时总价值高达 6.25 亿美元。事后,美国财政部海外资产控制办公室(OFAC)的制裁报告明确指出,黑客使用 Tornado Cash 来清洗部分赃款,他们将盗取的 ETH 通过 Tornado Cash 进行混合,然后再转移到其他地址进行兑换或转移,清洗了从 Ronin 桥盗取的超过 4.55 亿美元的数字资产。
鑫慷嘉投资诈骗案:项目使用稳定币出入金,跑路时钱款快速跨境转移,涉及金额约 130 亿元,投资者大约 200 万人,在崩盘前的短短 48 小时内,项目方借助混币器(Tornado Cash),将约 18 亿 USDT 资金迅速转移至境外。
2、THORChain、LI.FI 被犯罪分子利用进行洗钱案例
Bybit 被盗事件:2025 年 2 月 21 日晚间,数字资产交易平台 Bybit 的 ETH 冷钱包遭黑客攻击,被盗资产价值近 15 亿美元。首先,黑客将被盗资金不断拆分转移至黑客控制的多个其他地址。随后,黑客通过 Chainflip、ChangeNow、Thorchain、LI.FI、DLN 等兑币、跨链操作将 USDT、ETH 兑换为 BTC,进一步转移、隐匿资金流向。其中,Thorchain、MayaSwap 等跨链平台成为 Bybit 被盗资金转移的主要渠道。最后,黑客将兑换的 BTC 再通过混币器进一步模糊资金路径,洗白被盗资金。
图 3-6 黑客盗币资金流分析
3、兑币平台被犯罪分子利用进行洗钱案例
2024 年 10 月 16 日,Radiant Capital 遭遇了安全漏洞,导致约 5000 余万美元的损失,黑客通过混币器和跨链桥转移账款切断资金追查路径,近期黑客团伙以每枚 4741 美元的价格出售 2496 枚 ETH,换得约 1183 万美元 DAI。
3.4 本章小结
当前全球执法机构已针对稳定币相关风险构建多层次应对体系,通过技术追踪(如区块链分析工具)、司法协作(如跨境冻结资产)及政策规范(如香港《稳定币条例》)形成立体化监管网络。
据 Beosin 旗下 Alert 平台监测显示,截至 2025 年 8 月 24 日,USDT 总流通供应量约 1671 亿,在 Ethereum、TRON、Arbitrum、Avalanche 链冻结有超过 25.05 亿 USDT,占比 1.49%;USDC 总流通供应量约 675 亿,在 Ethereum、TRON、POLYGON、Arbitrum 链冻结有超过 1.08 亿 USDC,占比 0.16%。
尽管稳定币被用于非法活动的资金规模引发关注,但其在实际交易总量中占比相对有限。我们相信,随着反洗钱标准升级(如 FATF 旅行规则实施、智能合约冻结功能强制化),风险敞口正逐步收窄。
香港作为全球首个建立稳定币发行人监管框架的司法管辖区,依托"100%抵押+法定审计+实时监控"三位一体机制,结合 Beosin 等机构提供的链上追踪技术,已形成覆盖发行、流通、兑付全流程的风险防控体系。基于成熟的金融基建与跨境协作网络,已经有充分的能力在保障金融创新的同时,将香港稳定币项目打造为全球合规标杆。
第四章 香港稳定币反洗钱技术解决方案
4.1稳定币监管技术整体解决方案及关键技术介绍
在 Web 3 生态中,稳定币作为连接传统金融与数字经济的关键枢纽,其生命周期种的发行筹备、交易流通、运营监测、资产赎回全流程中的各个环节均存在安全与合规风险问题。本方案围绕源头筑防、动态监控、精准治理三大核心维度,构建覆盖稳定币全生命周期的安全防护体系,提供了稳定币全生命周期的安全解决方案:
图 4-1 Beosin「一站式」稳定币安全与合规技术解决方案
基于稳定币监管技术整体解决方案,围绕香港地区的《稳定币条例》和《打击洗钱及恐怖分子资金筹集指引》中的监管要求,针对性地提出了以稳定币智能合约白名单为基础的稳定币监管解决方案。该方案主要特点如下:
白名单实现闭环生态的稳定币资金流转
KYT/KYA 实现稳定币交易及钱包地址的实时风险评估
合约操作监控实现对稳定币增发、销毁、冻结等操作的实时监控
态势分析实现对稳定币交易风险监测和资产分布分析
TransTracer 实现风险资金的追踪溯源
发行人及金融机构对客户进行 Travel Rule 身份信息确认
图 4-2 基于《香港稳定币条例》的监管技术解决方案
在稳定币监管技术解决方案中涉及到如下关键技术:
1、 KYC
KYC( 「Know Your Customer」,了解你的客户)是金融机构、支付平台、数字资产交易所、网贷公司等各类需处理资金或敏感业务的机构,为遵守反洗钱(AML)、反恐怖融资(CFT)等合规要求而执行的核心流程。其本质是通过收集、核实客户身份信息(如身份证、护照、地址证明等)、了解客户资金来源与业务用途、评估客户风险等级,来确认客户身份真实性、排除身份造假或利用平台从事洗钱、诈骗、恐怖融资等非法活动的可能性,最终在保障机构合规运营的同时,维护金融体系与业务生态的安全。
2、KYT
KYT( 「Know Your Transaction」,了解你的交易)是金融机构、支付平台、数字资产交易所等机构在完成 KYC(了解你的客户)基础上,为进一步防范洗钱、恐怖融资、诈骗等非法金融活动而实施的交易层面实时监控与风险筛查流程。其核心是通过系统实时追踪每笔交易的关键信息 —— 包括交易金额、交易频率、资金流向、交易对手方身份及所属地区、交易模式是否符合客户历史行为习惯等,并将这些信息与反洗钱(AML)、反恐怖融资(CFT)相关的风险名单(如国际制裁名单、高风险国家 / 地区名单、可疑交易模式库)进行比对,一旦发现异常交易(如突然出现的大额资金划转、频繁与高风险地区账户交易、交易模式与客户身份背景严重不符等),会立即触发预警并启动后续核查、上报流程,从而在交易发生环节阻断非法资金流动,为金融体系安全增添 「实时防护网」。
3、KYA
在数字资产场景中,KYA 聚焦于 「Know Your Address(了解你的地址)」 并延伸为 「数字资产地址风险评估」,其本质是数字资产交易平台、钱包服务商、链上合规机构等,针对用户使用的区块链地址(如 BTC、ETH、USDT 等代币的链上地址)开展的链上风险筛查、溯源与等级评估流程,是数字资产反洗钱(AML)、反恐怖主义融资(CFT)及反欺诈合规体系的核心环节,也是对传统 KYC(了解你的客户)身份核验的链上延伸 —— 毕竟区块链地址虽匿名性强,但链上交易记录公开可追溯,地址风险直接关联资金合法性。其核心评估逻辑围绕链上地址的 「历史行为、关联关系、合规属性」 三大维度展开,具体包括:
(1)地址历史交易风险:通过链上浏览器或合规工具追溯地址的交易记录,判断是否存在高风险行为 —— 例如,是否曾接收 / 转出 「黑客赃款」(如从已知被盗钱包地址流入资金)、「暗网资金」(与暗网交易平台地址交互)、「混币资金」(通过混币器拆分 / 混淆资金来源,规避追踪),或频繁进行 「小额汇总 - 大额转出」「跨链快速转移」 等典型洗钱交易模式。
(2)地址关联实体风险:核查地址是否与 「高风险实体」 绑定 —— 例如,是否属于被全球各地的监管机构(如 FATF、OFAC)制裁的个人 / 组织地址(如某受制裁国家的区块链地址)、被公示的非法交易所地址、传销 / 诈骗资金池地址,或与已知洗钱团伙、恐怖融资网络的关联地址存在资金往来。
(3)地址合规属性风险:评估地址的 「透明度」 与 「合规记录」—— 例如,是否为 「匿名地址」(从未与合规平台绑定过实名信息,仅用于匿名交易)、「休眠地址」(长期未交易后突然大额激活,疑似规避监控),或曾因涉及非法交易被安全机构标记为 「风险地址」。
此类评估的核心目的的有两点:一是合规层面,满足各国对数字资产行业的监管要求(如 FATF 「旅行规则」 要求追踪链上资金流向,确保资金可追溯),避免平台因处理高风险地址资金而面临监管处罚、牌照吊销风险;二是风险防控层面,保护平台与合法用户的资金安全 —— 例如,若用户的充值地址被评估为 「高风险」,平台可触发预警,要求用户说明资金来源,或限制该地址的充值、提现操作,防止非法资金流入平台,或用户因误转入赃款地址导致资金被冻结。
4、Travel Rule
Travel Rule(旅行规则)是由反洗钱金融行动特别工作组(FATF,全球反洗钱与反恐怖融资核心国际组织)制定的关键合规框架,核心是为防范洗钱、恐怖融资及扩散融资,对 「资金或价值转移服务」(涵盖传统金融与数字资产领域)提出的跨机构身份信息传递要求:当资金或数字资产的转移金额达到或超过 FATF 设定的阈值(传统金融领域通常为 1000 欧元 / 美元,数字资产领域参考此标准)时,发送方机构(如银行、支付机构、数字资产交易所)必须向接收方机构主动提供 「发送方与接收方的完整身份信息」(包括姓名 / 机构名称、账号 /区块链地址、居住 / 注册地址、联系方式等),接收方机构需核验信息真实性、妥善保存记录,并在监管机构核查时配合提供;其本质是通过打破资金 / 资产转移中的 「身份匿名性」,实现资金流向的全链路可追溯,从交易环节阻断非法资金流转,目前已成为全球多数国家和地区金融机构、数字资产服务商必须遵守的强制性反洗钱合规要求,同时也推动了传统金融与数字金融领域合规标准的协同统一。
5、稳定币智能合约
稳定币智能合约是部署在区块链(如 Ethereum、Solana)上的代币合约,通过预设自动化代码协议实现发行和管理与法币或其他资产锚定的数字货币。它通过链上可验证的逻辑实现透明发行、赎回、转账等功能,并结合储备证明、权限控制、合规机制(如 KYC/AML、冻结功能)确保价格稳定、安全合规和可追溯性,是稳定币体系的技术核心。稳定币智能合约功能接口需满足相关标准规范,如 ERC-20、ERC-3643 等。稳定币智能合约可以通过设置黑/白名单和身份鉴权,实现代币转移过程中的禁止转移和正常放行。
6、稳定币智能合约的黑名单和白名单
稳定币智能合约的黑名单与白名单机制,是合约内置的核心权限管控模块,核心作用是对稳定币的链上转账操作进行精准准入与限制管理。在实际运营中,持牌方(如合规稳定币发行方、具备监管资质的托管机构)可依托合约预设权限,将特定地址(如涉制裁、洗钱风险的地址)录入黑名单 —— 一旦地址被列入黑名单,其发起的稳定币转账请求将被合约自动拦截,转账交易无法被正常执行;同时,持牌方也可将通过 KYC/AML 核验的合规地址(如合法用户账户、合作金融机构地址)纳入白名单,仅白名单内地址发起的转账操作能被合约认可并执行,从而通过 「双向权限管控」 满足反洗钱(AML)、反恐怖融资(CFT)及监管合规要求,保障稳定币流通生态的安全性。
4.2 稳定币白名单及其合约安全审计
4.2.1 稳定币白名单架构
监管原文:《穩定幣條例》持牌穩定幣發行人監管指引
第 6.5.3 條:持牌人應識別其發行的每種指明穩定幣整個代幣周期相關的所有操作,其中應涵蓋部署、配置、鑄造、銷毀、升級、暫停、恢復、黑名單、撤銷黑名單、凍結、撤銷凍結、白名單,以及任何運作錢包的使用等。就每項操作,持牌人應制定與該操作的風險水平相稱的授權等級,以及執行所需的觸發和條件。
监管原文:《打擊洗錢及恐怖分子資金籌集指引》持牌穩定幣發行人適用
第 5.11 條:鑑於尚未能確認上述風險緩減措施的成效,金管局要求持牌人在判斷其系統是否足以緩減與持牌穩定幣活動相關的洗錢及恐怖分子資金籌集風險時(尤其是涉及非託管錢包之間的點對點轉帳)應謹慎行事。除非持牌人能向金管局證明並令其信納該等風險緩減措施能有效防止及打擊洗錢及恐怖分子資金籌集活動及其他罪行,否則每名穩定幣持有人的身分應由以下其中一方核實:(i) 持牌人(即使該持有人與持牌人並無客戶關係);(ii) 受適當監管的金融機構或虛擬資產服務提供者;或 (iii) 可靠的第三方。
为确保只有经过身分核实之后的钱包地址才能持有稳定币,稳定币持牌人可在智能合约中设置白名单,并赋予持牌人与符合资格的机构共同管理合约白名单的权限。其操作流程一般如下:
持牌人与机构对用户信息进行 KYC 注册认证和存储
持牌人与机构将已注册钱包地址在合约中进行管理,即将地址加入合约白名单中
持牌人与机构在链下 Travel Rule 对转账双方进行信息确认
对白名单地址进行实时和周期性的风险评估,一旦发现地址风险等级发生变化,及时将其移除白名单,或将其放置到黑名单中。
图 4-3 稳定币智能合约白名单解决方案
4.2.2 稳定币智能合约设计
监管原文:《穩定幣條例》持牌穩定幣發行人監管指引
第 6.5.3 條:持牌人應識別其發行的每種指明穩定幣整個代幣周期相關的所有操作,
其中應涵蓋部署、配置、鑄造、銷毀、升級、暫停、恢復、黑名單、撤
銷黑名單、凍結、撤銷凍結、白名單,以及任何運作錢包的使用等。
监管原文:《打擊洗錢及恐怖分子資金籌集指引》持牌穩定幣發行人適用
第 5.10 條:所有鏈上的穩定幣交易 37 均會即時自動記錄在交易發生的區塊鏈上,這些記錄可為交易提供一定的可追溯性,有助識別潛在的非法活動和涉及該等活動的錢包地址。在不抵觸第 5.11 段的情況下,持牌人可實施不同措施以防範穩定幣被用於非法活動的風險。有關措施的例子包括:(a) 採用適當的科技方案(例如區塊鏈分析工具),在最初分銷範圍之外以持續方式篩查穩定幣交易及相關錢包地址;(b) 將被識別到與制裁或非法活動有關的錢包地址列入黑名單;及/或(c) 在收到監管當局或執法機構的要求或法庭命令時,迅速凍結有關穩定幣。
第 5.11 條:鑑於尚未能確認上述風險緩減措施的成效,金管局要求持牌人在判斷其系統是否足以緩減與持牌穩定幣活動相關的洗錢及恐怖分子資金籌集風 險時(尤其是涉及非託管錢包之間的點對點轉帳)應謹慎行事。除非持牌人能向金管局證明並令其信納該等風險緩減措施能有效防止及打擊洗錢及恐怖分子資金籌集活動及其他罪行,否則每名穩定幣持有人的身分應由以下其中一方核實:(i) 持牌人(即使該持有人與持牌人並無客戶關係);(ii) 受適當監管的金融機構或虛擬資產服務提供者;或 (iii) 可靠的第三方。
第 6.36 條:(b) 定期及/或在發生觸發事件時(例如,當持牌人在持續地監察與穩定幣轉帳對手方進行的穩定幣轉帳時,或從其他資料(例如具公信力的傳媒的負面新聞報道,或顯示該對手方曾經牽涉任何針對性金融制裁、洗錢及恐怖分子資金籌集調查或監管行動的公開資料),知悉任何更大的洗錢及恐怖分子資金籌集風險)覆核根據第 6.33 段採取穩定幣轉帳對手方盡職審查措施而取得的資料,及(如適用)更新對穩定幣轉帳對手方的風險評估。」
1、稳定币智能合约功能需求
根据指引要求,智能合约需实现如下身份核实与操作管理要求:
l 部署:把智能合约代码「放上链」,变成可运行、可以让用户调用的程序。部署后合约地址固定,代码不可随意更改(除非设计了升级机制);
l 配置:在合约允许的范围内调整运行参数(例如:代币名称,代币精度,权限分配等);
l 铸造:稳定币发行人新增代币发行并将新发行的稳定币发送到指定地址,铸造新的稳定币之后,稳定币的总供应增加。对于法币锚定稳定币,铸造必须与链下增加的法币储备一一对应;
l 销毁:把代币从流通中永久移除,并扣除指定地址的代币,常用于赎回场景(用户换回法币时销毁相应稳定币);
l 升级:如果稳定币合约采用了可升级的技术架构,那么稳定币发行人可以对稳定币的业务逻辑进行升级。通过升级,可增加新的业务功能,以满足监管最新要求或者修复当前代码缺陷等;
l 暂停/恢复:在紧急或司法/合规要求下,短期停用合约的部分或全部功能(如转账、铸造、赎回等);恢复则解锁相应能力;
l 冻结/撤销冻结:把被认定为非法或高风险的地址标记为「黑名单」,禁止其接收或者转出稳定币;解除黑名单则恢复其正常转账的能力;
l 白名单:只有经 KYC/尽职调查并获得批准的账户才能参与某些敏感操作(如首次接收新铸币、参与赎回、或直接与发行方对接的托管账户)。
根据指引要求,智能合约需实现如下交易控制与实时筛查要求:
监管要求虽未强制采用特定代币标准,但明确指出稳定币合约必须具备完善的治理和合规功能,包括:代币增发与销毁(mint/burn)、合约逻辑升级、全网暂停、资金冻结、黑名单与白名单管理等,以确保业务可追溯、可管控且符合审计要求。
在技术方案上,发行方通常在两种路径之间权衡:基于 ERC-20 并通过扩展层实现合规控制,或直接采用专为受监管资产设计的 ERC-3643 标准。
区别于通用的 ERC-20 标准,ERC-3643 是专为受监管资产设计的以太坊代币标准,它通过内嵌身份验证和自动化合规引擎,构建了既符合证券法规又保留区块链效率优势的技术架构,解决了传统金融资产上链的核心矛盾。
ERC-3643 通过模块化架构解决合规资产代币化的核心需求。这种分离式设计实现了业务逻辑的解耦,使系统具备高度可配置性。其中最关键的是身份注册表与合规合约的分离,这种设计允许在不改变代币核心逻辑的情况下,根据司法管辖区要求灵活调整合规规则。当用户发起转账时,代币合约会自动查询合规合约,合规合约则交叉检查身份注册表中的身份声明,形成自动化的合规决策链。
ERC-3643 的技术架构采用双层级权限控制,在继承 ERC-20 功能的同时增加两层关键合规层。第一层专注于交易接收方身份与资格验证,利用 ERC-734/735 标准验证身份声明的存在性及可信发行方的认证状态;第二层则对代币本身实施全局规则约束,如设置每日转账限额、持有者数量上限等。这种分层设计既确保了对投资者资质的持续验证,又为发行方提供了灵活的监管规则执行工具,满足了证券型代币的多维度合规需求。
表 4-1 ERC-20 和 ERC-3643 稳定币技术实现路线比较
对比维度
ERC-20 路线
ERC-3643 路线
设计目标
重点在实现基本的代币发行和转账功能。
专门为监管场景打造,核心是解决受监管资产在区块链上的合规化管理以及身份验证等问题 。
合规特性
本身不具备身份验证和合规规则内嵌能力,需另设合规中间层或者借助链下的 KYC 系统等 。
在代币层内置了身份验证功能和合规决策机制,能灵活配置合规规则 。
权限控制
若需设置冻结、黑白名单等权限管理,需额外进行复杂开发和集成外部组件。
拥有双层权限控制体系,身份层验证接收方资格,规则层设定全局约束,可对 KYC/AML 以及监管限制做链上实时执行 。
互操作性
凭借 Ethereum 生态的成熟度,拥有成熟工具链,与钱包、交易所、审计工具等第三方有广泛的兼容性,和 DeFi 组件的互操作很便捷 。
其设计更侧重于合规性,在与部分传统 DeFi 组件互操作时,可能因合规检查等流程存在一些适配性挑战,但在受监管资产跨链等特定场景有优势 。
审计友好
需通过额外的中间层和详细审计记录来辅助审计,操作流程相对繁琐,审计证据获取过程较复杂。
所有身份验证记录以及合规决策都在链上可验证存储,监管机构可直接获取相关信息,审计友好度高 。
2、合约框架设计
在香港监管框架下,稳定币发行人不仅需要保证代币的安全性和稳定性,还必须满足严格的合规审查、可追溯性和可扩展性要求。因此,稳定币合约设计从一开始就必须融入权限管理、合规控制、升级策略和风险防控等机制。为满足这些需求,推荐采用「三层架构」,包括:稳定币代币合约 + 代理合约 + 多签钱包合约,通过模块化和多层控 制实现安全、灵活且可审计的稳定币发行与管理。
(1)稳定币代币合约
稳定币代币合约是整个系统的核心,负责代币的铸造、销毁和转账,并嵌入合规控制逻辑。合约可以实现账户冻结、黑名单和白名单管理、全网暂停等功能,确保每笔交易符合香港金融管理局(HKMA)的监管要求。在技术实现上,可以选择基于 ERC-20 并通过扩展层实现合规控制,或采用专为受监管资产设计的 ERC-3643,使代币在链上流通时支持链上身份验证和合规检查,实现实时合规与可追溯性。
(2)代理合约
代理合约用于管理稳定币代币合约的升级和维护,相当于为核心合约提供一个安全的「升级入口」。通过代理合约,发行方可以在业务逻辑或监管要求变化时平滑更新代币合约,而无需更换代币地址或迁移用户资产,从而降低操作风险和成本。同时,代理合约的升级过程可受控、可审计,确保系统长期可扩展并满足监管要求。
(3)多签钱包合约
多签钱包合约作为系统的重要安全层,用于管理资金、权限和关键操作的授权。例如,铸币、销毁或合约升级等高风险操作必须经过多方共同签署才能执行,类似于银行金库需要多人授权才能开门。多签机制可以分散操作权限,降低单点风险,同时满足香港监管对于稳定币发行方的审慎治理、多方监督和操作可追溯性的要求。
4.2.3 智能合约安全审计
监管原文:《穩定幣條例》持牌穩定幣發行人監管指引
第 6.5.5.條,持牌人亦 應聘用合資格的第三方實體,至少每年一次,及在智能合約部署、重新 部署或升級時,進行智能合約審計(例如正式驗證、安全評估),以確 保智能合約(一)正確執行、(二)與預期功能相符,以及(三)高度 確信不存在任何漏洞或保安缺陷。
随着香港及全球稳定币监管框架逐步完善,稳定币合约在设计和部署过程中需要同时满足技术安全性与合规性要求。智能合约安全审计旨在从合约架构、代理机制、资金逻辑、权限治理及链上合规设计等多维度进行全面评估,通过自动化检测与人工复核结合,发现潜在安全隐患与设计缺陷,确保稳定币系统安全、透明、可持续运行,为后续合规申请与市场运营提供坚实的技术保障。
(1)合约架构与代理机制审计
重点验证代理合约的逻辑完整性和可升级性安全,确保代理合约与稳定币合约的数据存储布局一致,避免升级后因变量错位造成资产风险。同时评估合约框架是否符合合规设计,确保升级权限、管理角色和治理逻辑透明可控。
(2)稳定币核心逻辑与资金安全
审计稳定币合约的发行、销毁、转账和冻结等核心逻辑,确保其符合监管政策和业务需求,避免存在逻辑漏洞、权限滥用和异常铸造等高危问题。重点关注资金流向和资产记录的准确性与一致性,确保链上资产与链下托管资产匹配。
(3)权限控制与多签治理机制
多签合约是合规性和安全性的重要基础,需验证多签签署流程、阈值策略及异常恢复方案。确保管理权限分散化、防止单点故障或单人控制资产。对涉及关键操作的管理逻辑进行完整测试,如合约升级、参数调整和应急冻结。
(4)合规与链上监控设计
结合监管要求评估合约对黑名单、白名单、地址冻结、额度限制等机制的支持程度。重点验证链上事件记录和审计追踪能力,确保合约具备充分的合规可视性和监管协作能力,满足跨链、跨机构的风控需求。
(5)安全测试与攻击防御
通过形式化验证、符号执行和模糊测试等手段对稳定币合约进行全面检测,重点覆盖铸/销授权、升级与存储布局一致性、权限边界、链上/链下对账及应急冻结等与稳定币业务直接相关的风险点。同时结合运行环境和代理机制设计,确保合约在真实业务场景下具备抗攻击能力。
在稳定币智能合约部署上链前,Beosin 可通过自主研发形式化验证平台 Beosin VaaS 联合区块链安全专家团队提供对稳定币智能合约的深度审计。通过形式化验证技术验证合约逻辑,调用实战沉淀的多源安全漏洞库对稳定币合约进行全面的安全检测。针对发现的代码漏洞、合约后门等问题提供修复方案并跟踪整改,确保稳定币底层逻辑安全可信。
图 4-4 智能合约安全审计流程
4.2.4 底层分布式账本安全审计
监管原文:《穩定幣條例》持牌穩定幣發行人監管指引
第 6.5.5.條,其中,就有關指明穩定幣運行的分布式分類帳, 持牌人應評估有關技術的穩健性,包括但不限於安全基礎設施,如採用 的加密算法;共識機制,涵蓋去中心化程度、容錯度及激勵機制等因素; 容量及可擴展性;是否有第三方審計或評估以及其結果;對抗常見攻擊 (包括 51%攻擊或其他可能影響交易終局性的攻擊)的能力;過往安全 記錄;以及與代碼缺陷、入侵、漏洞及其他威脅相關的風險。
HKMA 多次强调,稳定币发行方应优先选择具备长期稳定运行经验和高度去中心化的成熟公有区块链,例如 Ethereum。这类公链依托庞大的验证节点网络、透明治理机制及长期运行的实际经验,在抗攻击能力、交易最终性和整体安全性方面具有优势,同时其高昂的攻击成本可有效降低系统性风险。
对于出于业务需求选择非主流链(如新兴公链、联盟链或专有链)的情况,应开展更为详尽的链平台安全审计与评估,以确保整体安全性和稳健性不低于成熟公链。审计可重点从以下维度展开:
网络架构与共识机制:评估节点数量、地理分布、共识算法的抗攻击能力及容错性,确保网络稳定运行。
经济模型与激励机制:分析网络代币经济设计,评估其能否有效激励验证者并防范 Sybil 攻击或经济操控。
节点与运营方集中化风险:调查链上节点去中心化程度及运营方权限设计,降低集中化带来的系统性风险。
代码与协议安全:对链底层核心代码、共识协议、虚拟机及 P 2 P 模块进行安全分析,发现潜在漏洞或后门。
网络监控与应急响应:评估链平台的日志、监控能力及对分叉或攻击事件的应急预案。
治理机制与升级策略:审查链治理规则和协议升级流程,确保透明、可控并具备抗风险能力。
兼容性与可扩展性:评估非主流链与外部系统(如钱包、跨链桥、预言机等)的兼容性及生态集成风险。
通过定制化安全检测,可对区块链平台的架构、共识机制、节点通信协议等进行全面评估,并结合模拟攻击测试排查潜在风险点。审计结果可形成针对性加固方案,以提升底层环境的安全性、稳健性与可审计性,为稳定币发行和流通提供技术保障。
图 4-5 区块链链平台安全检测流程
4.3 稳定币反洗钱风险评估与监测
针对稳定币的流通交易阶段的风险,Beosin 推出的 Stablecoin Monitor、KYT 与 KYA 产品解决方案,能够实现 7×24 小时不间断动态监测。能够及时捕捉交易异常、资金风险,全方位保障稳定币安全、合规流通。
表 4-2 基于香港监管需求的反洗钱技术解决方案概览
监管要求
解决方案
需对流通中的稳定币持续监察以履行反洗钱及反恐怖融资责任,非客户非托管钱包点对点转账也需充足持续监察
Beosin Stablecoin Monitor
(稳定币流通风险监测)
发行及赎回时需实施交易监察系统识别可疑交易,筛查稳定币交易与钱包地址,用区块链分析工具追踪交易记录、识别涉非法 / 可疑活动的交易
Beosin KYT
(稳定币交易风险识别)
妥善管理客户收取 / 赎回稳定币的钱包风险,稳定币转账对手方尽职审查需判断转账对象类型
Beosin KYA
(持币钱包风险筛查)
定期及触发风险事件时,覆核对手方尽职审查资料并更新风险评估
Beosin Rescreen
(持续性监控与定期扫描)
用区块链分析工具追踪交易、识别涉非法 / 可疑活动的交易,知悉后需立即调查,有怀疑时向财富情报组报告并跟进
Beosin TransTracer
(事后调查及风险追踪)
4.3.1 稳定币流通中的风险监测
监管原文:《打擊洗錢及恐怖分子資金籌集指引》持牌穩定幣發行人適用
第 5.9 條:對流通中的穩定幣進行持續監察對於持牌人履行其打擊洗錢及恐怖分子資金籌集的責任至關重要。
第 6.42 條:持牌人無需就非客戶穩定幣持有人的非託管錢包之間的點對點穩定幣轉帳遵守第 6.40 至 6.41 段的規定。然而,持牌人應遵從第 5.9 至 5.12 段的指引就流通中的穩定幣進行充足的持續監察。
Beosin Stablecoin Monitor 通过持续性监测稳定币项目的运营状态和交易风险,能够深入洞察稳定币持有者分布、稳定币流动情况、对稳定币交易进行实时监控。运用深度学习算法捕捉异常交易行为并预警,联动机构内部风控系统阻断风险资金流动,助力发行人与监管机构密切监控稳定币运营风险。稳定币监控系统可以实现如下功能:
l 稳定币发行人可实时监控合约的运行状态,全面了解稳定币当前的安全状态
l 协助稳定币发行人对于资金来源及目的地风险的筛查,防范链上/链下高风险活动
l 帮助稳定币发行人实时监控合约中高层级管制动作的执行情况,如发行、销毁、冻结等
l 针对稳定币的价格锚定情况进行监控,实时发现价格的异常波动,对脱锚进行第一时间告警。
l 具备托管/非托管钱包地址的识别能力,便于发行人针对潜在风险地址采取不同的应对策略,特别是非托管钱包的点对点交易。
图 4-6 Beosin 稳定币监控-USDT 资金分币监控
图 4-7 Beosin 稳定币监控-USDT 链上交易风险报警
4.3.2稳定币交易和地址的风险识别
监管原文:《打擊洗錢及恐怖分子資金籌集指引》持牌穩定幣發行人適用
第 4.35 條:持牌人應妥善管理客戶用作收取持牌人發行的穩定幣或於贖回時退回穩定幣的錢包所涉及的任何洗錢及恐怖分子資金籌集風險。
第 5.4 條:持牌人亦應在發行及贖回時實施有效的風險為本交易監察系統及程式,以識別和匯報可疑交易。此外,持牌人應設立及維持充分且有效的系統和管控措施,以對穩定幣交易(即與客戶的穩定幣轉帳往來)及相關的錢包
地址進行篩查。持牌人應就此採納適當的科技方案(例如區塊鏈分析工具,以能:
(a) 追蹤穩定幣的交易紀錄,以更準確地識別有關穩定幣的來源及目的地;及
(b) 識別當中涉及直接及/或間接與非法或可疑活動/來源或指定人士有關的錢包地址的交易。
第 6.32 條:穩定幣轉帳對手方盡職審查一般涉及以下程式:
(a) 判斷穩定幣轉帳是或將與穩定幣轉帳對手方還是非託管錢包進行;
传统金融中,资金跨机构流转的路径常断裂难溯,隐藏风险难以及时察觉。而区块链的可追溯特性,让每笔交易的上下游链路清晰可查。在稳定币风险评估的技术中,主要包括 KYT 和 KYA 两种技术。KYT 技术实现针对一笔交易判断其资金来源和去向是否存在风险实体关联交易。KYA 技术实现对给定区块链地址进行历史全量交易的全资产资金来源去向风险评估。
Beosin KYT 围绕资金出入金场景构建闭环防控体系,依托链上资金可视化追踪技术追踪资金流向,结合风险识别模型,能够实现穿透式风险识别,精准识别交易路径中潜藏的洗钱、恐怖融资等风险节点。
Beosin KYT 提供了易用的操作界面及专业的 API 集成方案,可全面评估稳定币业务相关的地址与交易风险。Beosin KYT 已支持 57 条公链,积累超过 47 亿全球地址标签,东南亚地区监控超过 200 个洗钱实体,累计 2 千多万的东南亚标签,涵盖汇旺,土豆,新币等知名洗钱平台,支持识别 120+跨链和兑币协议,实现跨多个链平台识别资金真实风险。
图 4-8 Beosin 风险评估平台-KYT 交易风险评估
Beosin KYA 支持对区块链地址进行全币种风险筛查,能够识别包括稳定币资产在内的全量资产的风险。主要实现如下能力:
对双向资金的流转做综合风险评估,体现钱包的综合风险情况。
针对单币种或多币种的综合分析,考虑跨链洗钱、持续追踪的业务场景。
协助稳定币发行人针对地址的交易行为做特征分析,通过规则模型和机器学习等技术监测异常行为。
图 4-9 Beosin 风险评估平台-KYA 地址风险评估
4.3.3 持续性监控与定期扫描
监管原文:《打擊洗錢及恐怖分子資金籌集指引》持牌穩定幣發行人適用
第 6.36 條:(b) 定期及/或在發生觸發事件時(例如,當持牌人在持續地監察與穩定幣轉帳對手方進行的穩定幣轉帳時,或從其他資料(例如具公信力的傳媒的負面新聞報道,或顯示該對手方曾經牽涉任何針對性金融制裁、洗錢及恐怖分子資金籌集調查或監管行動的公開資料),知悉任何更大的洗錢及恐怖分子資金籌集風險)覆核根據第 6.33 段採取穩定幣轉帳對手方盡職審查措施而取得的資料,及(如適用)更新對穩定幣轉帳對手方的風險評估。」
通过 Beosin Realtime Monitoring 自动化的地址风险状态监测机制,用户可将需监控的目标地址加入到 watchlist 从而实现 7*24 的实时地址评分更新。当监测到地址出现异常交易行为(如短时间内高频次小额转账、与高风险地址存在资金交互等)时,系统将立即触发预警,并重新评估风险等级,确保风险状态始终反映最新的安全态势。
Beosin Rescreen 则协助用户通过定期或定时的方式对不同維度的目标地址进行扫描。监测系统将依据链上交易频率、资金流向、关联地址风险等级等多维度数据,运用机器学习算法定時更新目标地址的风险评分。
图 4-10 Beosin 风险评估平台-地址周期性风险评估
4.3.4 事后调查及风险追踪
监管原文:《打擊洗錢及恐怖分子資金籌集指引》持牌穩定幣發行人適用
第 5.4 條:持牌人應就此採納適當的科技方案(例如區塊鏈分析工具),以能:
(a) 追蹤穩定幣的交易紀錄,以更準確地識別有關穩定幣的來源及目的地;及(b) 識別當中涉及直接及/或間接與非法或可疑活動/來源或指定人士有關的錢包地址的交易。
第 5.12 條:如持牌人知悉任何穩定幣交易或有關的錢包地址,直接及/或間接與非法或可疑活動/資金來源或指定人士有關,應立即作出進一步調查和分析。如有任何懷疑的理據,持牌人應向財富情報組報告可疑交易,並按照本指引第 8 章所述採取適當的跟進行動。」
Beosin TransTracer 可提供直观简洁的拓扑图视图分析,方便稳定币发行人对地址或交易进行深度的资金流向调查。Beosin TransTracer 利用多维度地址标签库与深度神经网络分析模型,对洗钱、诈骗资金转移等恶意行为涉及的资金流动进行追踪,可穿透兑币协议、跨链桥等技术屏障,还原风险资金流转路径,为发行人与监管机构提供完整证据链条。主要包括如下功能:
针对地址资金来源及目的地址做风险分类,自动追踪交易链路,快速识别与展示资金路径。
支持自动穿透兑币、跨链协议,到达最终真实目的地址。
支持多链地址的多币种同图分析,可无限层级扩展资金路径。
支持按照资产/币种/交易发生时间/交易金额等维度做准确的路线筛选及高亮。
快速生成资金流向图/报告,为增强尽职调查/案件调查争取时间。
图 4-11 Beosin TransTracer-风险资金路径分析
4.4 数字资产洗钱等犯罪的智能研判
随着数字资产的快速发展,其匿名性、全球流通性和低成本特性被犯罪分子广泛利用,成为多类违法犯罪的主要资金工具。在电信诈骗、网络赌博、涉毒交易、网络传销等案件中,犯罪团伙通过数字资产转移资金,实现快速清洗并隐匿资金来源的目的。
在追踪这些案件资金时,执法机构常面临如下挑战:
技术入门难:案件分析涉及区块链知识和交易模式,办案人员上手成本高。
地址匿名化:链上地址角色不明确,无法轻易判断账户归属,也难确定向何处调取证据。
案件链条复杂:涉案地址众多,且常通过兑换、跨链操作增加分析难度,传统人工方法耗时长、效率低,难以形成完整证据链。
资金流转隐蔽:资金通过混币服务(如 Tornado Cash)处理,进一步增加追踪难度,人工分析几乎无法穿透。
开源情报线索利用不足:部分资金通过担保平台流转,涉及多个洗钱环节和团队,仅依靠链上交易难以发现其全貌。
在此背景下,执法机构需要具备快速梳理资金流向、穿透复杂交易环节、充分利用开源情报的能力,以应对上述挑战。
针对执法机构在数字资产案件中需要具备的能力,Beosin Trace 结合全链数据分析能力和 AI 智能算法,形成了针对数字资产犯罪高效、精准的智能化研判能力。主要包括如下功能:
智能学习:依托大模型与数字资产犯罪知识库,提供研判分析指导和智能问答功能,帮助执法人员快速掌握数字资产案件分析技能,缩短学习周期。
地址标签库:基于不同实体和犯罪类型,对链上地址进行标签标注,提供超过 47 亿条标签数据,覆盖主流交易所、钱包、混币平台、担保平台、涉诈、赌博平台、矿池、链游等几十种类型的地址,帮助执法人员快速识别地址角色,大幅提升案件分析和研判效率。
涉币资金自动研判:在案件侦办初期,需要快速研判资金流向,但人工分析不仅耗时,还容易遗漏关键信息。Beosin Trace 可以自动识别资金的转移路径,绘制清晰的资金流向图,标注重点地址,并生成阶段性分析报告,帮助执法人员迅速抓住案件核心。
兑币与跨链资金穿透:当资金通过兑币或跨链协议转移时,,Beosin Trace 能自动识别兑换、跨链操作的流转路径,穿透至最终真实收款地址,确保资金流向全程可视。
智能发现隐藏线索:在深入分析案件资金网络时,Beosin Trace 会全面扫描链上地址,自动识别异常的交易行为和可疑地址,发现人工分析中容易忽略的隐藏线索,让调查更全面。
龙卷风混币资金解析:Beosin Trace 利用智能算法,能够穿透龙卷风(Tornado Cash)混币过程,还原资金在混币前后的真实流向,帮助执法人员高效追踪资金。
地址智能画像:对于重点关注的链上地址,Beosin Trace 会通过 AI 建模,分析地址行为模式、异常资金流向和关联交易对手,快速生成清晰易懂的地址画像报告,帮助执法人员精准锁定嫌疑链条。
开源情报整合与利用:自动收集和整合链上数据与可用开源情报,辅助执法人员发现、验证潜在关联信息,提高案件分析的全面性和准确性。
图 4-12 Beosin Trace-智能研判平台
4.5 本章小结
Beosin 以「源头筑防、动态监控、精准治理」为核心,构建了覆盖稳定币全生命周期的监管技术整体解决方案。在稳定币白名单及合约安全层面,要求持牌人识别代币全周期操作、核实持有人身份,提供「稳定币代币合约+代理合约+多签钱包合约」三层合约框架,并通过年度及关键节点的智能合约与底层分布式账本审计,实现「源头筑防」。在反洗钱风险评估与监测层面,针对流通监察、交易与地址风险识别、持续监控、事后调查等监管要求,Beosin 推出 Stablecoin Monitor(7×24 小时监测稳定币运营与交易风险)、KYT(追踪资金流向、识别风险节点)、KYA(全币种钱包风险筛查)、Rescreen(持续性监控与定期扫描)、TransTracer(事后调查及风险追踪)等产品,实现」动态监测」。同时,针对数字资产洗钱犯罪的复杂趋势,依托 Beosin Trace 引擎构建全流程智能研判能力,助力执法人员高效开展案件调查,实现「精准治理」。
第五章 反洗钱生态发展建议
5.1 行业自律规范与协同治理机制
构建行业自律体系以强化反洗钱能力,已成为全球数字资产领域的重要共识。在此背景下,香港虚拟资产行业协会(HKVAIA)于 2025 年 8 月 19 日正式成立数字资产反洗钱专业委员会(DAAMC),标志着香港在构建数字资产合规生态方面迈出关键一步。作为行业主导的非营利性组织,DAAMC 将使命聚焦于三大核心领域:其一,推动香港稳定币合规发行框架建设;其二,筑牢数字资产生态金融诚信防线;其三,促进持牌金融机构深度协作。DAAMC 将通过建立行业共识机制,实现监管要求与商业实践的有机平衡。
在合规实践层面,DAAMC 将对标香港金融管理局(HKMA)发布的《反洗钱及反恐怖主义融资指引(适用于持牌稳定币发行人)》以及《稳定币条例》持牌稳定币发行人监管指引,同时密切追踪全球链上身份验证等新兴合规标准的发展趋势,确保香港受规管稳定币在风险可控与业务可持续发展间实现动态平衡,加速推动稳定币的主流化应用进程。
HashKey Group、圆币创新科技有限公司、Beosin 与慢雾科技作为 DAAMC 的创始成员,旨在通过举办线下研讨会、闭门交流等方式,共同探索合规稳定币的创新解决方案,驱动数字资产行业高质量协同发展。
图 5-1 DAAMC 联合声明
5.2 促进全政府协同与跨部门联动机制建设
政府应推动构建政府层面的综合治理全链条协作体系,整合预防、执法、监管和金融受害者保护等职能部门的资源与专业能力。通过建立高效的协调机制,有效打破部门壁垒,形成"预防-侦查-处置-保护"的全周期治理闭环,实现政策制定与执行层面的同频共振,显著提升对数字资产犯罪的立体化防控能力。这种协同治理模式既符合国际反洗钱标准,又能适应数字经济时代的犯罪形态演变,为构建金融安全屏障提供制度保障。
5.2.1 设立跨部门协调机构
组建财政、金融监管、公安、网信等部门的常态化联席会议制度。参考 FATF 国际标准,制定统一的数字资产风险评估框架,确保监管政策的一致性。
5.2.2 构建能力共建体系
联合培训计划,重点开展区块链取证、数字资产追踪等专项技能训练。开展场景化实战推演,模拟跨境资金转移、混币服务等典型犯罪形态,提升跨部门协同作战能力。
5.2.3 优化资金处置流程
建立涵盖"监测-冻结-追缴-返还"的全流程处置系统,引入区块链溯源技术提升资金穿透能力。制定标准化操作指引,明确金融机构与执法部门的责任边界与时限要求。
5.2.4 打造数据共享中枢
建设跨部门数据共享平台,在合规框架下实现金融交易数据、通讯记录与情报信息的互联互通。运用隐私计算技术,在保障数据安全的前提下开展联合分析。
5.3 用户安全防范意识强化与培训体系建设
用户需加强数字资产犯罪防范意识,防范卷入非法资金转移等违规行为。在数字资产出入金环节,用户应重视资金风险排查,可借助专业易用的数字资产风险筛查工具(如 Beosin KYA Lite)快速完成资金风险识别,有效规避因接收污染资金而导致的账户冻结、资金损失等风险。
此外,构建并持续完善多维度、多层次的用户安全教育体系,是防范数字资产领域犯罪风险的基础性关键举措。该体系应统筹政府监管、市场主体与社会公众三方力量,形成"三位一体"的协同治理机制,巩固金融安全防线。
5.3.1 构建风险认知提升框架
为帮助用户更清晰地识别风险,需依托多方力量构筑认知提升体系。政府方面,监管与执法部门可通过专题培训提升区块链取证、数字资产追踪等能力;企业层面,数字资产服务提供商应建立员工合规培训体系;社会层面,政府与企业可积极推动"数字金融安全进社区"等普及活动,扩大金融安全认知教育的覆盖范围。
5.3.2 创新公众教育实施路径
在公众教育形式上,可考虑开发沉浸式教育场景,灵活运用短视频、VR、剧本杀等新颖形式模拟涉及数字资产的犯罪场景(如网络欺诈、网络赌博、洗钱),提高公众对于相关犯罪风险的认知度;在受教育对象方面,数字资产投资者、跨境贸易商家等人群为易受骗群体,应开展更为精细化的风险预防教育;稳定币发行人和监管机构应考虑定期向公众发布风险提示与典型犯罪手法解析,通过实际案例加强警示效果。
5.3.3 普及使用数字资产风险筛查工具
数字资产风险筛查工具可帮助普通用户对链上地址和交易进行风险评分,识别风险实体和风险资金流动,降低用户与高风险地址进行交互的概率,从源头上避免用户因接收到非法资金而导致资金冻结、卷入洗钱活动等问题。考虑到个人用户的这类资产安全需求,Beosin 近期将推出适合普通用户的数字资产风险筛查工具 Beosin KYA Lite,为其钱包地址的日常交互提供便捷、准确的风险筛查。
参考文献
《稳定币条例》持牌稳定币发行人监管指引,香港金融管理局(金管局),2025 年 8 月。
打击洗钱及恐怖分子资金筹集指引(持牌稳定币发行人适用),香港金融管理局(金管局),2025 年 8 月。
《稳定币发行人发牌制度摘要说明》,香港金融管理局(金管局),2025 年 7 月。
《原有稳定币发行人过渡条文摘要说明》,香港金融管理局(金管局),2025 年 7 月。
《有关在香港实施稳定币发行人监管制度的立法建议的咨询文件》,香港金融管理局(金管局)与财经事务及库务局(财库局),2023 年 12 月 27 日。
《新闻稿:实施稳定币发行人监管制度》,香港金融管理局(金管局),2025 年 7 月 29 日。
《新闻稿:金管局宣布稳定币发行人「沙盒」参与者》,香港金融管理局(金管局),2024 年 7 月 18 日。
《新闻稿:立法会通过《稳定币条例》》,香港金融管理局(金管局),2025 年 5 月 21 日。
《洞察:稳定币监管:香港数字资产新纪元》,香港金融管理局(金管局),2025 年 6 月 23 日。
《2024 年香港加密货币监管》,ComplyCube。
《稳定币:香港建议对发行人实施发牌及监管制度》,金杜律师事务所。
《香港拟议稳定币监管制度:关键要点》,金杜律师事务所。
《香港稳定币监管政策:业界评论》,东方财富网。
《香港稳定币新规:法律分析》,盈科律师事务所。
《香港稳定币时代正式启航——上篇:《稳定币条例草案》通过开启新篇章》,君合律师事务所,2025 年 5 月 30 日。
《证券及期货条例》(香港法例第 571 章)。
《打击洗钱及恐怖分子资金筹集条例》(香港法例第 615 章)。
《稳定币条例》(香港法例第 656 章)。
2025 年美国稳定币立法更新,Womble Bond Dickinson。
美国《GENIUS 法案》正式成为法律:合规稳定币的监管框架,金杜律师事务所. 2025 年 7 月 23 日。
分析 GENIUS 法案和香港稳定币条例在托管要求和跨境影响方面的差异,天元律师事务所, 2025 年 6 月 4 日。
GENIUS 法案中 OCC、美联储和 SCRC 的具体角色是什么?,天元律师事务所,2025 年 6 月 4 日。
新稳定币立法:分析《GENIUS 法案》,Arnold & Porter,2025 年 7 月。
美国香港稳定币资本要求比较,香港立法会,2025 年 2 月 11 日。
Inflection Point: Global Implications of Scam Centres, Underground Banking and Illicit Online Marketplaces in Southeast Asia,UNODC,2025 年 4 月。
Decrypting Crypto: How to Estimate International Stablecoin Flows,International Monetary Fund,2025 年 7 月。
 Beosin: EIP-7702 与下一代 AA 钱包安全审计分析撰文:Beosin
账户抽象(Account Abstraction,AA)是以太坊生态中长期探索的重要方向,旨在打破外部账户(EOA)和合约账户的界限,使钱包具备更强的可编程性、安全性和可升级性。EIP-4337 作为目前最主流的 AA 实现方案,已被广泛应用于一批基于 EntryPoint 的智能合约钱包(如 Safe、Stacks、Argent)中。然而,EIP-4337 因其引入了独立的交易池和入口合约机制,在链上原生性、操作复杂度和生态兼容性方面仍存在一定限制。
为进一步降低账户抽象的使用门槛、增强其原生性支持,Vitalik 于 2024 年提出了 EIP-7702,并在 Pectra 升级中纳入该提案。EIP-7702 的核心思想是:允许一个原本的 EOA 在发起交易时,允许执行指定地址的合约代码(contract_code),以此代码定义该交易的执行逻辑。
EIP-7702 引入了 「交易级代码注入」 的新机制,使用户账户在每笔交易中可以动态指定执行逻辑,而非依赖预部署的合约代码。这打破了传统基于静态 code 的权限模型,带来了更强的灵活性,也引入了新的安全挑战:原本依赖 isContract、extcodehash 等判断逻辑的合约可能失效,一些假设调用方为纯 EOA 的系统也可能被绕过。对于审计人员而言,不仅要验证注入代码本身的安全性,还需评估其在动态上下文下对其他合约系统带来的潜在影响。
本文 Beosin 安全团队将围绕 EIP-7702 的设计原理与关键特性,系统梳理基于其构建的 AA 钱包在审计中可能面临的安全风险,并结合实战视角提出审计流程与建议,帮助安全研究者更好地应对这一全新范式下的技术挑战。
一、EIP-7702 简介
1. EIP-7702 技术概述
EIP-7702 引入了一种新的交易类型 0x04(SetCode),它允许 EOA 通过此交易授权需要执行的合约代码,其交易结构如下:
其中 authorization_list 包含了多个授权列表,也可包含非交易发起者的授权行为,内部结构是:
其中,chain_id 表示用户授权生效的链,要求其值必须等于执行链的链 ID 或为 0。当 chain_id 为 0 时,表示授权对所有支持 EIP-7702 的 EVM 链生效,但前提是其他参数(如 nonce)需匹配。address 则表示用户授权的目标合约地址。
授权完成后,系统会将授权用户的 code 字段修改为 0xef0100 || address,其中 address 即为授权的合约地址。如果想要取消授权,只需发起一笔 SetCode 交易将 address 设置为 0 地址。
2. EIP7702 的优势
(1) 灵活性与自定义
抽象账户通过将账户逻辑写入智能合约,可以根据需求灵活定制功能。例如,用户可以配置多重签名、社交恢复、限额控制等,满足个人或企业的不同场景需求。这种设计大幅提升了账户的功能扩展性,突破了传统外部账户(EOA)的限制。
(2) 增强安全性
抽象账户提供了多层安全保障机制,包括多重认证、交易限额和社交恢复等。即使用户丢失了私钥,也能通过可信联系人或多重验证恢复账户,避免了传统账户因私钥丢失而导致的资产永久损失。同时,限额控制等功能还能防止大额资金被恶意盗取。
(3) Gas 优化
抽象账户支持灵活的 Gas 抽象机制,允许用户通过第三方支付 Gas,甚至直接使用其它代币支付交易费用。这种机制不仅降低了用户的操作成本,还进一步简化了区块链的使用流程,尤其适合小白用户或复杂的多步交易场景。
(4) 助推 Web3 普及
通过优化体验和安全性,抽象账户将区块链的复杂性隐藏在用户看不到的地方,提供更接近 Web2 的便捷操作。这种设计降低了普通用户的学习成本,让更多人能够无障碍参与 Web3 应用,推动了去中心化技术的普及。
二、EIP-7702 实践中的安全风险解析
尽管 EIP-7702 为以太坊生态注入了新的动力,并拓展了丰富的应用场景,但与此同时,它也不可避免地引入了一些新的安全隐患:
1. 授权重放攻击
在 EIP-7702 模型下,如果用户将授权中的 chain_id 字段设置为 0,则表示该授权在多个链上均可生效。这种 「跨链泛用授权」 的设计虽然在某些场景下提升了灵活性,但同时也引入了明显的安全隐患。
需要特别注意的是,即便同一地址在不同链上的账户标识相同,其背后的合约实现可能完全不同。这意味着,攻击者可能在另一条链上部署一个恶意版本的合约,利用链上相同地址的授权行为执行非预期操作,从而对用户资产造成风险。
因此,对于钱包服务商或前端交互平台而言,在用户进行此类授权操作时,应明确校验用户授权中声明的 chainId 与当前连接网络是否一致;若检测到用户将 chainId 设置为 0,应给予清晰的风险提示,提醒用户该授权将在所有 EVM 兼容链上生效,并可能被恶意合约滥用。
此外,服务方还应评估是否在 UI 层默认限制或禁止 chainId 为 0 的授权,以降低误操作或钓鱼攻击风险。
2. 合约兼容性问题
(1) 合约回调兼容性
现有 ERC-721、ERC-777、ERC1155 等代币合约在向合约地址转账时,会调用标准回调接口(如 onERC721Received、tokensReceived)以完成转账操作。如果接收地址未实现相应接口,转账会失败甚至导致资产锁定。
在 EIP-7702 中,用户地址可以通过「set_code」操作被赋予合约代码,从而转变为合约账户。此时:
用户地址会被视为合约;
若该合约未实现必要的回调接口,将导致代币转账失败;
用户可能在不知情的情况下无法接收主流代币。
因此,开发者应确保用户委托的目标合约实现相关回调接口,以保障与主流代币的兼容性。
(2) 「tx.origin」校验失效
传统合约中,「tx.origin」常被用来判断交易是否由用户直接发起,用于防止合约调用等安全控制。
但在 EIP-7702 场景下:
用户签署授权交易,实际由中继器或捆绑服务(bundler)代为广播;交易执行时,「tx.origin」 是中继器地址,而非用户地址。
「msg.sender」是代表用户身份的钱包合约。
因此,基于 「tx.origin == msg.sender」的权限校验将导致合法用户操作被拒绝,失去可靠性,同样使用 「tx.origin == user」这类限制合约调用的也将失效。建议弃用 「tx.origin」作为安全判断依据,转而使用签名验证或授权机制。
(3) 「isContract」误判
许多合约通过 「isContract (address)」(检查地址代码长度)来防止合约账户参与某些操作,例如空投、抢购等:
在 EIP-7702 机制下,用户地址可以通过 「set_code」交易变为合约账户,「isContract」返回 true,合约将误判合法用户为合约账户,拒绝其参与操作,导致用户无法使用某些服务,体验受阻。
随着合约钱包逐渐普及,依赖 「isContract」判断 「是否为人类用户」 的设计已不再安全,推荐采用签名验证等更精准的用户识别方式。
3. 钓鱼攻击
在实施 EIP-7702 的委托机制后,用户账户中的资产将完全受所委托的智能合约控制。一旦用户授权给恶意合约,攻击者可能借此获取对账户资产的完全控制权限,导致资金被迅速转移或盗取,安全风险极高。
因此,对于钱包服务商而言,尽早支持 EIP-7702 类型的交易解析与风险识别机制至关重要。在用户签署委托交易时,前端应明确且突出地展示目标合约地址,并结合合约来源、部署信息等辅助信息,帮助用户识别潜在的钓鱼或欺诈行为,从而降低误签风险。进一步而言,钱包服务应集成对目标合约的自动化安全分析能力,例如合约代码开源状态检查、权限模型分析、潜在危险操作识别等手段,协助用户在授权前做出更安全的判断。
特别需要注意的是,EIP-7702 引入的委托签名格式,与现有的 EIP-191 和 EIP-712 签名标准并不兼容。其签名极易绕过钱包原有的签名警示与交互提示,进一步提升了用户被欺骗签署恶意操作的风险。因此,在钱包实现中引入对该签名结构的识别与处理机制,将是保障用户安全的关键环节。
4. 钱包合约风险
(1) 钱包合约权限管理
许多 EIP-7702 钱包合约采用代理架构 (或内置管理权限),以支持逻辑升级。然而,这也带来了更高的权限管理风险。如果升级权限未被严格限制,攻击者可能替换实现合约并注入恶意代码,导致用户账户被篡改或资金被盗。
安全建议:
采用多重签名、多因子认证或时间锁机制来控制升级权限。
代码和权限变更须经过严格审计和安全验证。
公开透明升级流程,保证用户知情权和参与权。
(2) 存储冲突风险及数据隔离
钱包合约版本或不同钱包服务商可能复用相同的存储槽(storage slot)。用户若更换钱包服务商或升级钱包逻辑时,复用存储槽将导致状态变量冲突,出现数据覆盖、读取异常等问题。这不仅可能破坏钱包的正常功能,还可能导致资金丢失或权限异常。
安全建议:
使用专门的存储隔离方案(如 EIP-1967 标准)或利用唯一的命名空间管理存储槽。
升级合约时,确保存储布局兼容,避免变量重叠。
严格测试升级流程中存储状态的合理性。
(3) 钱包内部的 nonce 管理
钱包合约通常内部设置了 nonce,并进行自行管理,以保证用户操作的执行顺序和防止重放攻击。如果 nonce 使用不当,将导致用户操作不能正常执行。
安全建议:
nonce 必须强检等值(或递增),不可跳过。
禁止函数直接修改 nonce,必须是用户操作执行时才会同步更新 nonce。
对 nonce 异常情况设计容错和恢复机制,避免 nonce 死锁。
(4) 函数调用者权限检查
为了确保安全,钱包合约必须确保关键函数的调用者是钱包的所有者账户。常见的两种方式包括:
链下签名授权
用户通过私钥对一组操作进行签名,钱包合约在链上验证签名是否合法、是否过期、是否满足对应 nonce。此方式适用于 EIP-7702 提倡的中继交易模式(用户离线签名 + 中继器代发交易)。
调用约束(msg.sender == address (this))
用户操作函数仅允许由合约自身调用触发,本质上是一种调用路径控制机制,确保外部发起者必须是该账户本身。这实际上等价于要求调用者是原始的 EOA,因为此时的合约地址就是 EOA 地址。
三、展望:EIP-7702 与未来的 AA 钱包标准
EIP-7702 的提出,不仅是对传统账户模型的一次革新,也是对账户抽象(Account Abstraction)生态的一次重大推动。其引入的用户加载合约代码的能力,为未来钱包设计与合约体系带来了广阔的探索空间,也对安全审计标准提出了新的要求。
1. 与 EIP-4337 的协同演进:走向双模兼容
虽然 EIP-7702 与 EIP-4337 在设计上目标不同,前者重构的是账户的代码加载机制,后者构建的是完整的交易入口与打包生态。但两者并不冲突,反而具有很强的互补性:
EIP-4337 提供的是 「通用交易通道」 和 「抽象账户执行接口」;
EIP-7702 允许用户账户在不改变地址的前提下,动态赋予合约逻辑能力;
因此,未来钱包可能采用 「双模支持架构」:在不支持 EIP-4337 的链上使用 EIP-7702 作为轻量化替代,而在需要链下打包、多用户聚合的场景下继续依赖 EIP-4337 的完整协议栈。
这种双模机制还将促使钱包在内核层支持更灵活的账户权限模型、降级机制与回滚方案。
2. 对 MPC、ZK 等新型钱包逻辑的支持与启发
EIP-7702 所倡导的账户合约化机制,与当下热门的 MPC 钱包、ZK 钱包、模块化钱包等新架构存在天然的融合潜力:
MPC 模式中,签名行为已不依赖单一私钥,而是多方协同决策。通过 EIP-7702 和 MPC 融合生成的签名可控制动态载入的合约逻辑,从而实现更灵活的执行策略。
ZK 钱包通过零知识证明验证用户身份或授权,无需暴露私钥信息。结合 EIP-7702 后,ZK 钱包可以在验证完成后临时注入特定逻辑合约,从而实现隐私计算后的个性化行为部署,如只在满足某些隐私条件后自动执行某逻辑。
模块化钱包(Modular Wallets)则可借助 EIP-7702 将账户逻辑拆解为多个模块,在需要时动态装载。
因此,EIP-7702 为上述先进钱包提供了更加原生的 「执行容器」:用户地址保持不变即可注入不同合约逻辑,规避传统合约部署过程中的地址依赖问题,也无需预部署,大幅提升账户行为的灵活性与组合能力。
3. 对合约开发者与审计者的启示
EIP-7702 将推动开发范式的深刻变革。合约开发者不再是简单地将调用方视为传统的 EOA 或固定的合约账户,而必须适应一种全新的机制:调用方身份在交易过程中可在 EOA 和合约状态之间动态切换,账户行为逻辑不再静态固化,而是能够根据需求灵活变更。这要求开发者与审计人员需具备:
引入更严格的 caller 验证与权限判断逻辑;
检查调用路径是否受动态合约逻辑影响;
识别依赖 msg.sender.code.length == 0、isContract () 等行为的潜在脆弱点;
明确合约逻辑的 「上下文依赖」,例如静态调用、delegatecall 的边界控制;
在工具链层面支持对 setCode 场景的模拟与还原分析。
换句话说,代码的安全性不再只是 「部署前的问题」,而变成了 「调用中、交易中也必须验证的动态过程」。
四、总结
EIP-7702 为账户抽象(AA)引入了一种更轻量、原生且灵活的实现方式,使得普通 EOA 可以在单笔交易中携带合约逻辑并执行。这种机制打破了传统对账户行为的静态假设,开发者不再能简单地依赖账户地址的代码状态来判断其行为模型,而需要重构对调用者身份与权限边界的理解。随之而来的是安全分析范式的转变。审计的重点不再局限于 「某地址是否有权限」,而是转向 「交易中携带的合约逻辑在当前上下文下能做什么」。每一笔交易都可能承载一次独立的行为定义,这赋予了账户更强的功能,也对安全审计提出了更高的要求。
 Beosin:2024 年 Web3 区块链安全态势年报撰文:Beosin、Footprint Analytics
前言
本研究报告由区块链安全联盟发起,由联盟成员 Beosin、Footprint Analytics 共同创作,旨在全面探讨 2024 年全球区块链安全态势发展。通过对全球区块链安全现状的分析和评估,报告将揭示当前面临的安全挑战和威胁,并提供解决方案和最佳实践。
通过这份报告,读者将能够更全面地了解 Web3 区块链安全态势的动态演变。这将有助于读者评估和应对区块链领域所面临的安全挑战。此外,读者还可以从报告中获得有关安全措施和行业发展方向的有益建议,以帮助他们在这一新兴领域中做出明智的决策和行动。区块链安全和监管是 Web3 时代发展的关键问题。通过深入研究和探讨,我们可以更好地理解和应对这些挑战,推动区块链技术的安全性和可持续发展。
1、2024 年 Web3 区块链安全态势综述
据安全审计公司 Beosin 旗下 Alert 平台监测,2024 年 Web3 领域因黑客攻击、钓鱼诈骗和项目方 Rug Pull 造成的总损失达到了 25.13 亿美元。其中主要攻击事件 131 起,总损失金额约 17.92 亿美元;项目方 Rug Pull 事件 68 起,总损失约 1.48 亿美元;钓鱼诈骗总损失金额约 5.74 亿美元。
2024 年,黑客攻击、钓鱼诈骗金额较 2023 年均有明显上升,其中钓鱼诈骗相比 2023 年激增 140.66%。项目方 Rug Pull 事件的损失金额显著下降,下降了约 61.94%。
2024 年被攻击的项目类型包括 DeFi、CEX、DEX、公链、跨链桥、钱包、支付平台、博彩平台、加密经纪商、基础设施、密码管理器、开发工具、MEV 机器人、TG 机器人等多种类型。DeFi 为被攻击频次最高的项目类型,75 次针对 DeFi 的攻击共造成损失约 3.90 亿美元。CEX 为总损失金额最高的项目类型,10 次针对 CEX 的攻击共造成损失约 7.24 亿美元。
2024 年发生攻击事件的公链类型更多,出现多起在多条链上被盗的安全事件。Ethereum 依旧是损失金额最高的公链,66 次 Ethereum 上的攻击事件造成了约 8.44 亿美元的损失,占到了全年总损失的 33.57 %。
从攻击手法来看,35 次私钥泄露事件共造成约 13.06 亿美元的损失,占总损失的 51.96 %,是造成损失最多的攻击方式。
合约漏洞利用是出现频次最高的攻击方式,131 起攻击事件里,有 76 次来自于合约漏洞利用,占比达到了 58.02 %。全年约 5.31 亿美元的被盗资金被追回,占比约 21.13 %。全年约有 1.09 亿美元的被盗资金转入了混币器,约占总被盗资金的 4.34 %,相比 2023 年下降约 66.97 %。
2、2024 Web3 生态十大安全事件
2024 年共发生损失过亿的攻击事件 5 起:DMM Bitcoin(3.04 亿美元)、PlayDapp(2.90 亿美元)、WazirX(2.35 亿美元)、Gala Games(2.16 亿美元) 和 Chris Larsen 被盗(1.12 亿美元)。前 10 大安全事件总损失金额约为 14.17 亿美元,约占年度攻击事件总金额的 79.07 %。
No.1 DMM Bitcoin
损失金额:3.04 亿美元
攻击方式:私钥泄露
2024 年 5 月 31 日,日本加密货币交易所 DMM Bitcoin 遭到攻击,价值超 3 亿美元的比特币被盗。黑客把盗取的资金分散到 10 多个地址试图清洗。
No.2 PlayDapp
损失金额:2.90 亿美元
攻击方式:私钥泄露
2024 年 2 月 9 日,区块链游戏平台 PlayDapp 遭到攻击,黑客铸造了 20 亿个 PLA 代币,价值 3650 万美元。在与 PlayDapp 的谈判失败后,2 月 12 日,黑客又铸造了 159 亿枚 PLA 代币,价值 2.539 亿美元,并向 Gate 交易所发送了部分资金。PlayDapp 项目团队随后暂停了 PLA 合约,并将 PLA 代币迁移至 PDA 代币。
No.3 WazirX
损失金额:2.35 亿美元
攻击方式:网络攻击与钓鱼
2024 年 7 月 18 日,印度加密货币交易所 WazirX 的一个多签钱包被盗超过 2.3 亿美元。该多签钱包为 Safe wallet 智能合约钱包。攻击者诱导多签签名者签署了合约升级交易,攻击者通过升级后的合约直接转移了钱包中的资产, 最终将约超过 2.3 亿美元的资产全部转出。
No.4 Gala Games
损失金额:2.16 亿美元
攻击方式:访问控制漏洞
2024 年 5 月 20 日,Gala Games 某一特权地址被控制,攻击者通过该地址调用代币的 mint 函数直接铸造了 50 亿枚 GALA 代币,价值约 2.16 亿美元,并且分批次将增发的代币兑换为 ETH。随后,Gala Games 团队使用黑名单功能阻止黑客,并追回了损失。
No.5 Chris Larsen (Ripple's co-founder)
损失金额:1.12 亿美元
攻击方式:私钥泄露
2024 年 1 月 31 日,Ripple 的联合创始人克里斯・拉森(Chris Larsen)表示,他的四个钱包遭到入侵,导致总计损失约 1.12 亿美元。币安团队成功冻结了价值 420 万美元的被盗 XRP 代币。
No.6 Munchables
损失金额:6250 万美元
攻击方式:社会工程学攻击
2024 年 3 月 26 日,基于 Blast 的 Web3 游戏平台 Munchables 遭遇攻击,损失约 6250 万美元。该项目之所以遭到攻击,是因为聘用了朝鲜黑客作为开发人员。所有被盗资金最终都被黑客归还。
No.7 BTCTurk
损失金额:5500 万美元
攻击方式:私钥泄露
2024 年 6 月 22 日,土耳其加密货币交易所 BTCTurk 遭到攻击,损失约 5500 万美元。币安协助冻结了超过 530 万美元的被盗资金。
No.8 Radiant Capital
损失金额:5300 万美元
攻击方式:私钥泄露
2024 年 10 月 17 日,多链借贷协议 Radiant Capital 被攻击,攻击者非法获取了 Radiant Capital 多签钱包中 3 个所有者的权限。由于该多签钱包采用 3/11 的签名验证模式,攻击者利用这 3 个私钥进行链下签名,随后发起链上交易,将 Radiant Capital 合约的所有权转移至攻击者控制的恶意合约,造成超过 5300 万美元的损失。
No.9 Hedgey Finance
损失金额:4470 万美元
攻击方式:合约漏洞
2024 年 4 月 19 日,Hedgey Finance 被攻击者发起了多次攻击。攻击者利用代币批准漏洞,盗取了 ClaimCampaigns 合约中的大量代币,其中 Ethereum 链盗取的代币价值超过 210 万美元,Arbitrum 链盗取的代币价值约 4260 万美元。
No.10 BingX
损失金额:4470 万美元
攻击方式:私钥泄露
2024 年 9 月 19 日,BingX 交易所热钱包遭到黑客攻击。虽然 BingX 启动应急预案,包括紧急转移资产和暂停提现,但据 Beosin 统计,此次热钱包异常流出资产的总损失高达 4470 万美元,被盗资产涉及 Ethereum、BNB Chain、Tron、Polygon、Avalanche、Base 等多条区块链。
3、被攻击项目类型
2024 年被攻击的项目类型除了 DeFi、CEX、DEX、公链、跨链桥、钱包等常见类型外,还出现在支付平台、博彩平台、加密经纪商、基础设施、密码管理器、开发工具、MEV 机器人、TG 机器人等多种项目类型上。
2024 年 DeFi 项目攻击事件 75 次,是被攻击次数最多(约 50.70%)的项目类型。DeFi 攻击总损失金额约 3.90 亿美元,约占所有损失金额的 15.50 %,是损失金额第 4 多的项目类型。损失金额排在第 1 位的是 CEX(中心化交易所),10 次攻击共造成约 7.24 亿美元的损失,是损失金额最多的项目类型。综合看来,交易所类型在 2024 年安全事件频发,交易所安全依然是 Web3 生态最大的挑战。
损失金额第 2 多的为个人钱包,总损失约 4.45 亿美元。12 次针对加密巨鲸的攻击以及大量针对普通用户的钓鱼攻击和社会工程学攻击,让个人钱包的总损失金额相比 2023 年激增 464.72%,成为继交易所安全之后的第二大挑战。
4、各链损失金额情况
和 2023 年相比,2024 年发生攻击事件的公链类型也更加广泛。按损失金额排名前五的分别是 Ethereum、Bitcoin、Arbitrum、Ripple、Blast:
按攻击事件次数排名前六的分别是 Ethereum、BNB Chain、Arbitrum、Others、Base、Solana:
和 2023 年相同的是,Ethereum 依旧是损失金额最高的公链。66 次 Ethereum 上的攻击事件造成了约 8.44 亿美元的损失,占到了全年总损失的 33.59%。
注:该总损失数据未包括链上钓鱼损失与部分 CEX 热钱包损失
Bitcoin 网络损失排在第 2 位,单次安全事件损失达到了 2.38 亿美元。第三位的是 Arbitrum,总损失约为 1.14 亿美元。
5、攻击手法分析
2024 年的攻击方式非常多样化,除常见的合约漏洞攻击外,还有多种攻击方式,包括:供应链攻击、第三方服务商攻击、中间人攻击、DNS 攻击、前端攻击等。
2024 年,35 次私钥泄露事件共造成 13.06 亿美元的损失,占总损失的 51.96 %,是造成损失最多的攻击方式。造成较大损失的私钥泄露事件有:DMM Bitcoin(3.04 亿美元)、PlayDapp(2.90 亿美元)、Ripple 联合创始人克里斯・拉森(1.12 亿美元)、BTCTurk(5500 万美元)、Radiant Capital(5300 万美元)、BingX(4470 万美元)、DEXX(2100 万美元)。
合约漏洞利用是出现频次最高的攻击方式,131 起攻击事件里,有 76 次来自于合约漏洞利用,占比达到了 58.02 %。合约漏洞造成的总损失约为 3.21 亿美元,排在损失金额的第 3 位。
按照漏洞细分,出现频次最高、造成损失最多的为业务逻辑漏洞,合约漏洞事件里约有 53.95% 的损失金额来自业务逻辑漏洞,共造成损失约 1.58 亿美元。
6、反洗钱典型事件分析
6.1 Polter Finance 安全事件
事件概要
2024 年 11 月 17 日,据 Beosin Alert 监控预警发现 FTM 链上借贷协议 Polter Finance 遭受攻击,攻击者通过闪电贷操纵项目合约中代币价格进行获利。漏洞与资金分析
本次事件被攻击的 LendingPool 合约 (0xd47ae558623638f676c1e38dad71b53054f54273) 使用 0x6808b5ce79d44e89883c5393b487c4296abb69fe 作为预言机,该预言机使用的是近期部署的喂价合约(0x80663edff11e99e8e0b34cb9c3e1ff32e82a80fe)。这个喂价合约使用可被攻击者用于闪电贷的 uniswapV2_pair(0xEc71)合约中的代币储备来计算价格,因此该合约存在价格操纵攻击漏洞。
攻击者利用闪电贷虚假推高 $BOO 代币价值,借出其它加密资产。随后,被盗资金被攻击者转换成 FTM 代币,然后跨链到 ETH 链,将所有资金都存放在 ETH 链上。以下是 ARB 链和 ETH 链上的资金流动过程示意图:
11 月 20 日,攻击者持续向 Tornado Cash 转移了超过 2625 枚 ETH,如下图所示:
6.2 BitForex 安全事件
事件概要
2024 年 2 月 23 日,知名链上侦探 ZachXBT 通过其分析工具披露,BitForex 的热钱包出现了约 5650 万美元的资金流出,并且在这一过程中,平台暂停了提款服务。
资金分析
Beosin 安全团队通过 Trace 对 BitForex 事件进行了深入追踪分析:
Ethereum
Bitforex 交易所在 2024 年 2 月 24 日 6:11 (UTC+8) 开始陆续将 40,771 USDT、258,700 USDC、148.01 ETH 和 471,405 TRB 转入 Ethereum 跑路地址(0xdcacd7eb6692b816b6957f8898c1c4b63d1fc01f)。
随后在北京时间 8 月 9 日跑路地址将除了 TRB 以外的代币(包括 147.9 ETH、40,771 USDT 和 258,700 USDC)全部转回 Bitforex 交易所账户(0xcce7300829f49b8f2e4aee6123b12da64662a8b8)。
接着在北京时间 11 月 9 日至 11 月 10 日跑路地址通过 7 笔交易将 355,000 TRB 转入四个不同的 OKX 交易所用户地址:
0x274c481bf400c2abfd2b5e648a0056ef34970b0a
0x45798ca76a589647acc21040c50562dcc33cf6bf
0x712d2fd67fe65510c5fad49d5a9181514d94183d
0xe8ec263ad9ee6947bf773837a2c86dff3a737bba
随后跑路地址地址将剩余全部 116,414.93 TRB 转入一个中转地址(0xbb217bd37c6bf76c6d9a50fefc21caa8e2f2e82e)后由该地址分两笔将全部 TRB 转入了两个不同的币安交易所用户:
0x431c916ef45e660dae7cd7184e3226a72fa50c0c
0xe7b1fb77baaa3bba9326af2af3cd5857256519df
BNB Chain
2 月 24 日 Bitforex 交易所提币 166 ETH、46,905 USDT 和 57,810 USDC 至 BNB Chain 地址(0xdcacd7eb6692b816b6957f8898c1c4b63d1fc01f)至今沉淀。
Polygon
北京时间 2 月 24 日 Bitforex 交易所提币 99,000 MATIC、20,300 USDT 和 1,700 USDC 至 POL 链地址:0xdcacd7eb6692b816b6957f8898c1c4b63d1fc01f。
其中 99000 MATIC 于 8 月 9 日转入地址 0xcce7300829f49b8f2e4aee6123b12da64662a8b8 至今沉淀,其余 USDT 和 USDC 代币至今沉淀。
TRON
2 月 24 日 Bitforex 交易所提币 44,000 TRX 和 657,698 USDT 至 TRON 链地址 TQcnqaU4NDTR86eA4FZneeKfJMiQi7i76o。8 月 9 日将上述代币全部转移回 Bitforex 交易所用户地址:TGiTEXjqx1C2Y2ywp7gTR8aYGv8rztn9uo。
Bitcoin
2 月 24 日开始陆续有 16 个 Bitforex 地址将共计 5.7BTC 转入 BTC 链地址 3DbbF7yxCR7ni94ANrRkfV12rJoxrmo1o2。该地址于 8 月 9 日将 5.7BTC 全部转回 Bitforex 交易所地址:11dxPFQ8K9pJefffHE4HUwb2aprzLUqxz。
综上,Bitforex 交易所在 2 月 24 日将 40,771 USDT、258,700 USDC、148.01 ETH 和 471,405 TRB 转入 ETH 链;将 44,000 TRX 和 657,698 USDT 转入 TRON 链;将 5.7 BTC 转入 BTC 链;将 166 ETH、46,905 USDT 和 57,810 USDC 转入 BNB Chain;将 99,000 MATIC、20,300 USDT 和 1,700 USDC 转入 Polygon 链。并于 8 月 9 日将 BTC 链全部代币、TRON 链全部代币、ETH 链除 TRB 代币转移回 Bitforex 交易所,于 11 月 9 日、10 日将全部 471,405 TRB 转入 4 个 OKX 账户和 2 个 Binance 账户。至此 ETH 链、TRON 链和 BTC 链所有代币已全部转移,BSC 上有 166 ETH、46,905 USDT 和 57,810 USDC 沉淀,POL 上有 99,000 MATIC、20,300 USDT 和 1,700 USDC 沉淀。
附充值 TRB 交易所地址:
7、被盗资产的资金流向分析
2024 年全年被盗的资金中,约有 13.12 亿美元还保留在黑客地址(包括通过跨链转出和分散到多个地址的情况),占总被盗资金的 52.20 %。与去年相比,今年黑客更倾向于用多次跨链进行洗钱,并将被盗资金分散到很多地址上,而非直接使用混币器。地址增加、洗钱路径变复杂,这无疑为项目方和监管机构增加了调查难度。
约 5.31 亿美元的被盗资金被追回,占比约 21.13 %。而在 2023 年,追回的资金约为 2.95 亿美元。全年约有 1.09 亿美元的被盗资金转入了混币器,约占总被盗资金的 4.34 %。自 2022 年 8 月美国 OFAC 制裁 Tornado Cash 以来,被盗资金转入 Tornado Cash 的金额大幅降低。
8、项目审计情况分析
131 起攻击事件里,有 42 起事件的项目方没有经过审计,78 起事件的项目方经过了审计,11 起事件的项目方审计情况无法确认。
42 个没有经过审计的项目中,合约漏洞事件占了 30 起(约 71.43 %)。这表明,没有经过审计的项目更容易存在潜在的安全风险。相比之下,78 个经过审计的项目中,合约漏洞事件占了 49 起(约 62.82 %)。这显示出审计在一定程度上能够提高项目的安全性。然而,由于 Web3 市场缺乏完善的规范标准,导致审计质量参差不齐,最终呈现的结果远未达到预期。为了有效保障资产安全,建议项目在上线之前务必寻找专业的安全公司进行审计。
9、Rug Pull 分析
2024 年,Beosin Alert 平台共监测到 Web3 生态主要 Rug Pull 事件 68 起,总涉及金额约为 1.48 亿美元,较 2023 年的 3.88 亿美元有大幅下降。
从金额上看,68 起 Rug Pull 事件中,涉及金额在百万美元以上的共 9 个项目,分别为 Essence Finance(2000 万美元),Shido Global(240 万美元),ETHTrustFund(220 万美元),Nexera(180 万美元),Grand Base(170 万美元),SAGA Token(160 万美元),OrdiZK(140 万美元),MangoFarmSOL(129 万美元)和 RiskOnBlast(125 万美元),损失金额共 3364 万美元,占所有 Rug Pull 事件损失金额的 22.73%。
Ethereum 和 BNB Chain 上的 Rug Pull 项目占到了总数量的 82.35 %,分别为 24 起和 32 起,Scroll 上发生了 1 起超过 2000 万美元的 Rug Pull。其它公链发生过小数量的 Rug Pull 事件,包括:Polygon、BASE、Solana 等。
10、2024 Web3 区块链安全态势总结
2024 年,链上黑客攻击活动、项目方 Rug Pull 事件次数均较 2023 年有了明显下降,但损失金额仍在增加,并且钓鱼攻击更加猖獗。损失最高的攻击手法依然为私钥泄露。造成这一转变的主要原因包括:
在去年猖獗的黑客活动之后,今年整个 Web3 生态更加注重安全性,从项目方到安全公司都在各个方面做出了努力,如实时链上监控、更加注重安全审计、从过往合约漏洞利用事件中积极汲取经验,导致黑客通过合约漏洞盗取资金比去年变得困难。然而,项目方还需在私钥保管与项目运营安全方面加强安全意识。
随着加密市场与传统市场的融合,黑客不再局限于攻击 DeFi、跨链桥、交易所等类型,而是转向攻击支付平台、博彩平台、加密经纪商、基础设施、密码管理器、开发工具、MEV 机器人、TG 机器人等多种目标。
2024-2025 年,加密市场进入牛市,链上资金活跃,在一定程度上将吸引更多的黑客攻击。此外,各地区针对加密资产的监管政策在逐渐完善,以打击各类使用加密资产进行的犯罪活动。在这样的趋势下,预计 2025 年黑客攻击活动将持续处于高位,全球执法机构和监管部门依然面临严峻的挑战。
 Beosin:11月因黑客攻击、钓鱼诈骗和Rug Pull造成的总损失金额达3亿5653万美元来源:Beosin
又到了每月安全盘点时刻!据区块链安全审计公司Beosin旗下EagleEye安全风险监控、预警与阻断平台监测显示,2023年11月,各类安全事件损失金额较10月大幅上升。11月发生较典型安全事件超『26』起,因黑客攻击、钓鱼诈骗和Rug Pull造成的总损失金额达3亿5653万美元,约是10月总损失金额的6.9倍。其中攻击事件约3亿3563万美元,钓鱼诈骗事件约1460万美元,Rug Pull事件约630万美元。
本月发生了两起被盗资金过亿的安全事件:加密交易所Poloniex被盗约1.26亿美元;HTX及其相关的跨链桥HECO Bridge被盗约1.1亿美元。这两起安全事件(均为孙宇晨旗下项目)占到了本月黑客攻击损失的66%。本月钓鱼事件较上月有所增加,多起单个地址被钓鱼资金超100万美元。此外,本月全球加密犯罪案件大幅增加,多起案件涉案超过1亿美元,包括诈骗、洗钱等多种类型。
黑客攻击方面
共发生『15』起典型安全事件
No.1 11月1日,DeFi 借贷协议Onyx Protocol因合约漏洞遭到攻击,损失约210万美元。
No.2 11月6日,DeFi项目TrustPad因合约漏洞遭到攻击,损失约15万美元。
No.3 11月7日,某MEV机器人遭到攻击,损失约200万美元。
No.4 11月9日,澳大利亚加密交易所CoinSpot遭到攻击,损失约200万美元。
No.5 11月10日,加密交易所Poloniex因私钥泄露遭到攻击,损失约1.26亿美元。
No.6 11月11日,稳定币协议Raft因合约漏洞遭到攻击,损失约340万美元。
No.7 11月18日,DEX项目dYdX遭到市场价格操纵攻击,损失约900万美元。
No.8 11月18日,加密量化公司Kronos Research的API密钥遭到未经授权的访问,损失约2500万美元。
No.9 11月22日,HTX(原Huobi)及其相关的跨链桥HECO Bridge遭到攻击,损失约1.1亿美元。
No.10 11月22日,DEX项目KyberSwap遭到攻击,共造成约5470万美元损失。Kyber Network表示,本次黑客攻击是DeFi历史上最复杂的攻击之一,攻击者需要执行一系列精确的链上操作才能利用该漏洞。
钓鱼诈骗/Rug Pull方面
共发生『6』起典型安全事件
No.1 11月15日,某地址因网络钓鱼诈骗损失了340万美元。受害者因签署“increaseAllowance”交易而被盗。
No.2 11月23日,BNB Chain上SAI代币发生Rug Pull,部署者移除了170万美元的流动性。
No.3 11月27日,诈骗服务提供商 Inferno Drainer 宣布关闭,自称自成立以来已经盗取金额超过8000万美元。
No.4 11月29日,某地址因网络钓鱼诈骗损失了127万美元。受害者签署了恶意的Permit2 钓鱼签名。
No.5 11月30日,Florence Finance项目方遭到钓鱼攻击,损失约145万美元。
No.6 11月30日,BNB Chain上Fuding Token项目发生Rug Pull,部署者获利约52万美元。
加密犯罪/案件监管方面
共发生『10』起典型安全事件
No.1 11月1日消息,中国台湾地区最大虚拟货币洗钱商落网,一年经手超3.2亿枚USDT。
No.2 11月2日消息,中国重庆审结一起涉案金额高达22.5亿元(约3.09亿美元)的虚拟货币洗钱案,21人被判刑。
No.3 11月3日消息,美国司法部查获贩毒团伙价值5400万美元的加密货币。
No.4 11月7日消息,印度喜马偕尔邦警方在价值3亿美元的加密货币诈骗案中再次逮捕了8人。
No.5 11月8日消息,韩国济州警方逮捕因涉嫌加密诈骗的38人,涉案资金达1,014亿韩元(约7755万美元)。
No.6 11月16日消息,三名男子因银行欺诈和加密货币洗钱计划在美国被捕,涉案1000万美元。
No.7 11月20日消息,Tether冻结与国际犯罪集团有关的2.25亿枚USDT。这些钱包与东南亚的一个国际人口贩运集团有关,涉嫌运营全球“杀猪盘”爱情骗局。
No.8 11月21日消息,中国武汉警方打掉一虚拟币洗钱团伙,涉案资金达10亿元人民币(约1.41亿美元)。
No.9 11月28日消息,中国香港警方表示,虚拟资产交易平台HOUNAX案已接获145人报案,涉款约1.48亿港元(约1895万美元)。
No.10 11月30日消息,加密混币平台Sinbad因与朝鲜黑客相关指控遭美国财政部制裁。据称,Sinbad处理了来自Horizon Bridge和Axie Infinity黑客攻击的资金,还转移了与“逃避制裁、贩毒、购买儿童性虐待材料以及在暗网市场上进行其他非法销售”相关的资金。
鉴于当前区块链安全领域的新形势,『Beosin』在此总结:
从总体上看,2023年11月各类区块链安全事件损失金额较10月大幅上升。本月交易所(CEX和DEX)安全事件频发,总损失达到了2.15亿美元,包括Poloniex、HTX、CoinSpot、dYdX和KyberSwap,建议此类大型项目方强化私钥管理,定期安全审计,建立应急预案,对特权员工加强安全意识培训。本月钓鱼诈骗事件有所增加,建议用户安全保存私钥,在签名前应仔细检查,对于可疑的内容一定不能轻易签名。
 Beosin与全球顶尖的数字资产托管机构Cobo签署战略合作伙伴协议,依托Beosin KYT应对安全合规挑战!近日,区块链安全公司Beosin与全球最大的数字资产托管机构之一Cobo签署战略合作伙伴协议,双方将依托Beosin KYT虚拟资产反洗钱合规和分析平台,以应对数字资产服务提供商面临的安全合规挑战。
Cobo是全球领先的数字资产托管解决方案提供商,成立于2017年,总部位于新加坡,是全球最大的数字资产托管机构之一,用户遍布亚洲、欧洲、中东、北美和南美等地区,服务超过500家机构客户,托管资产达数十亿美元。Cobo 提供从中心化托管(基于HSM)到协同托管(基于MPC),再到完全去中心化自托管(基于智能合约)的全面完整的解决方案。此外,Cobo 还提供钱包即服务(Wallet-as-a-Service)、SuperLoop(交易所场外托管和结算网络)和Argus(基于角色的访问控制的链上DeFi投资工具)产品。Cobo 通过了 SOC 2 Type 1 和 SOC 2 Type 2 合规性认证,并在 4 个司法管辖区获得牌照许可。
Beosin作为一家全球领先的区块链安全公司,业务涵盖项目上线前的代码安全审计、项目运行时的安全风险监控、预警与阻断、虚拟货币被盗资产追回、安全合规KYT/AML等“一站式”区块链安全产品+服务。Beosin KYT是一款基于区块链大数据分析技术和先进AI技术的虚拟货币追踪和反洗钱系统。通过数十亿的地址标签和黑地址库,该平台能够识别可疑交易、进行综合风险评估以及识别链上关系的风险,帮助VASP构建KYT(了解您的交易)和持续性风险评估的能力。该平台利用模式识别、AI算法等技术,将数十亿地址映射到现实世界的实体标签,识别数字资产交易中的可疑活动,并展示链上活动的合规态势。它能够检测安全攻击、暗网交易、混币器使用、欺诈行为、勒索活动和赌博等风险行为。
Cobo作为全球最大的数字资产托管机构之一,在本次合作协议签署之后,将利用Beosin KYT的恶意地址查询、地址交易风险评分、STR报告输出、链上资金追踪溯源等功能,更好地了解其客户的实体身份和交易行为,这有助于检测洗钱、欺诈等违法行为,并帮助其监测交易风险并执行反洗钱合规程序。
Beosin KYT产品积累了数十亿地址映射到现实世界的实体标签,可识别数字资产交易中的可疑活动,并呈现链上活动的合规态势,进行合规态势可视化,包括安全攻击、暗网、混币器、欺诈、勒索、赌博等。同时,公司基于大数据技术,溯源指定帐号的资金来源和去向,能全面、快速和准确的进行数据分析,通过风险分析引擎对加密货币交易进行实时风险判断,自动给出风险建议,同时能对交易和地址风险进行全面评估,定位清晰的风险点,使地址和交易更加透明,帮助用户做出最明智的合规决策,并能提供高度可定制化的STR报告(Suspicious Transaction Report,可疑交易报告)。
双方的战略合作将为数字资产服务提供商提供全面的合规解决方案,帮助Web3企业应对不断演变的合规挑战。Beosin KYT虚拟资产反洗钱合规和分析平台的强大功能与Cobo在数字资产托管领域的专业知识和全球化布局相结合,将为整个行业的合规发展带来积极影响。
 Beosin:FSL代币项目疑似Rug Pull,FSL代币暴跌99.8%PANews 10月11日消息,据Beosin旗下Beosin EagleEye监测显示,FSL项目疑似Rug Pull,损失约168万美元。Beosin安全团队分析发现,FSL项目创建者0x281b8cb2AE64cd14501fc7Bcd2545be2836B173D在项目创建时,为自己铸币100M FSL代币。Rug Pull前夕,Beosin Trace追踪发现0x281b地址将97M FSL代币发送到0x7249B903DA533358c897784438b87Bc94b402352地址,并将pair中1.68M的USDT兑换出来,随后将USDT兑换为BNB并发送到Tornado.Cash。
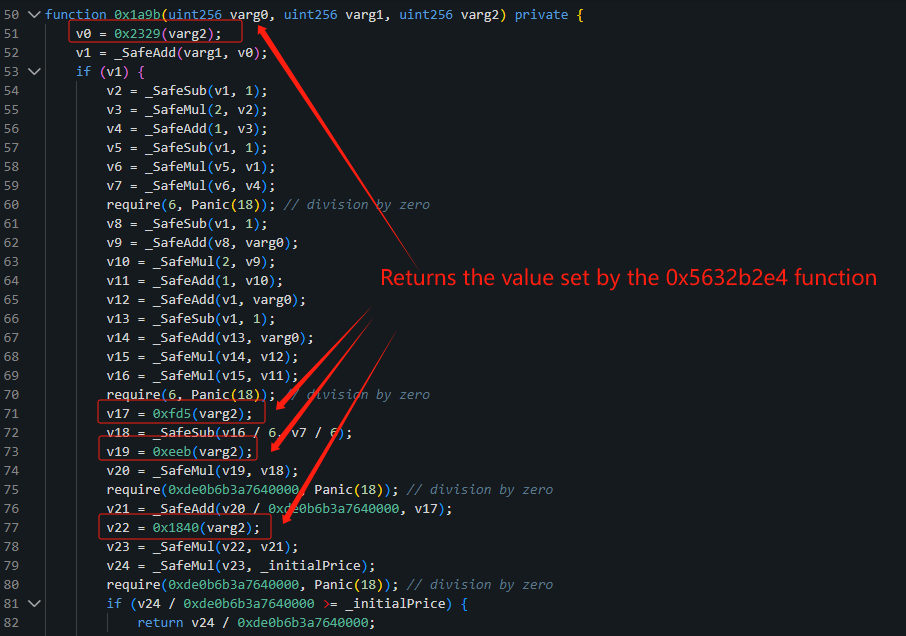 Beosin:Stars Arena遭受黑客攻击原因疑似为重入攻击据Beosin旗下Beosin EagleEye安全风险监控、预警与阻断平台监测显示,Stars Arena遭受到黑客攻击,损失约300万美元。Beosin安全团队分析发现,由于合约没开源,疑似存在重入漏洞。攻击者在调用0xe9ccf3a3函数过程中,重入调用0x5632b2e4函数,设置了高度,而在sellShares函数中,使用了这些高度作为发送AVAX数量的计算参数,使得计算的数据异常大。最终攻击者获得大量收益。Beosin Trace正在对被盗资金进行追踪。
 Beosin:目前交易所CoinEx的损失金额至少为5300万美元PANews 9月13日消息,根据Beosin旗下Beosin KYT虚拟资产反洗钱合规和分析平台追踪发现,截至发稿时,交易所CoinEx在多个区块链上的损失估计至少为5300万美元,分别为:ETH链上损失约1800万美元,BNB链上约630万美元,TRON链上约1110万美元,XRP链上约600万美元,BTC链上约597万美元,Polygon链上28.6万美元,Solana链上265万美元,BCH链上44.8万美元,XDAG链上170万美元,KDA链上112万美元。BNB Chain 推出 AvengerDAO 安全服务市场,集成 11 家安全团队Techub News 消息,BNB Chain 宣布推出 AvengerDAO 安全服务市场,该平台汇集了 11 家安全团队,为在 BNB Chain 上构建的项目提供包括审计、威胁监控、风险扫描和事件响应在内的综合安全支持。
集成的安全团队包括 HashDit、CertiK、Zokyo、Salus Security、Beosin、GoPlus Security 和 BlockSec 等。此举旨在降低开发者在 BNB Chain 上寻找和获取安全服务的门槛。 (@BNBCHAIN)Beosin:2025 年 Web3 共发生 313 起重大安全事件,总损失达 33.75 亿美元Techub News 消息,Beosin 发布 2025 年全球 Web3 安全报告。2025 年,Web3 生态因黑客攻击、 钓鱼诈骗和跑路造成的总损失达到 33.75 亿美元,共发生 313 起重大安全事件。项目类型中,中心化交易所(CEX)损失最为严重,总计损失 17.65 亿美元(占总损失的 52.3%);DeFi 仍然是遭受攻击最频繁的领域,共发生 91 起攻击事件。此外,以太坊仍是遭受攻击最多的链,发生 170 起事件,造成 22.54 亿美元的损失(占年度总额的 66.79%)。Beosin:Bybit 黑客已使用跨链桥 Maya Protocol 转移资产Techub News 消息,区块链安全公司 Beosin 追踪到 Bybit 黑客开始使用新的跨链桥平台 Maya Protocol 转移资产,0xb7 开头地址于 30 分钟前转移完全部资产,新的 0x22 开头地址于 30 分钟前开始转移资产。BeosinKYT 已对这些地址打上标签。Beosin:Dexx 事件原因疑似为中心化托管的私钥泄露,用户尽快转移资产Techub News 消息,根据社区反馈,Dexx 交易平台发生的大规模用户资产被盗事件,目前黑客仍在持续作案,Beosin 安全团队分析本次事件为中心化托管的私钥泄露,建议用户如仍有资产留存在 Dexx 平台,请立即将其转移至其他安全可靠的钱包,避免进一步损失,建议选择支持非托管、且安全性经过验证的钱包进行存储。Beosin Trace 正在对黑客地址进行分析。Beosin:Q3 Web3 领域因黑客攻击、钓鱼诈骗和 Rug Pull 共计损失 7.3 亿美元Techub News 消息,据 Beosin Alert 监控及预警显示,截止 9 月 25 日,2024 年 Q3 Web3 领域因黑客攻击、钓鱼诈骗和项目方 Rug Pull 造成的总损失达 7.3亿 美元。其中主要攻击事件 23 起,总损失金额约 4.3 亿美元;项目方 Rug Pull 事件3 起,总损失约 424 万美元;钓鱼诈骗总损失金额约 2.95 亿美元。
从被攻击项目类型来看,损失最高的项目类型为 CEX,3 次针对 CEX 的攻击共造成了约 2.97 亿美元的损失,约占所有攻击损失金额的 40.6%。 从各链损失金额来看,以太坊依旧为损失金额最高、攻击事件最多的链。以太坊共发生 21 次攻击与钓鱼事件,造成 3.48 亿美元损失,约占总损失的 47.6%。 从攻击手法来看,Q3 共发生 5 次私钥泄露事件,造成损失达到了 3.05 亿美元,约占总攻击损失金额的 41.7%,是占比最高的攻击类型。
从资金流向来看,仅约有 1690 万美元被盗资金被冻结或追回。绝大部分(约 78.9%)被盗资金仍存储在攻击者的链上地址。 和 2023 年同期相比,2024 年 Q3 因黑客攻击、钓鱼诈骗、项目方 Rug Pull 造成的总损失略有下降,达到了 7.3 亿美元, 2023 年 Q3 这一数字为 8.89 亿美元。
发送给 Techub NewsBeosin:印尼加密货币交易所 Indodax 遭黑客攻击,损失约 1700 万美元Techub News 消息,据 Beosin Alert 监测,印尼加密货币交易所 Indodax 遭黑客攻击,损失约 1700 万美元。Beosin 表示,攻击者通过未知手段获取了 Indodax 交易所热钱包的访问权限,并利用该权限在以太坊、Polygon、和 Optimism 链上转移大量资产至多个地址,其中大部分资产在以太坊链上兑换为 ETH。
攻击者地址:0xB0A2e43D3E0dc4C71346A71484aC6a2627bbCbeD
资金沉淀地址:
地址1:0x59101e532bc728599a2d373fcdc7aff58cb48df8(12,200,384.56 美元)
地址2:0x90FffbC09e9A5f6D035E92d25d67E244Ef5e904f(2,610,095.81美元)
地址3:0x3B8F1131a20e131c195bdA6FDd6e9bE38935eB6d(895,212.20美元)
地址4:0xb0a2e43d3e0dc4c71346a71484ac6a2627bbcbed(1,233,066.60 美元)Beosin:Ronin Bridge 项目出现异常提取跨链资产的行为的根本原因在于项目方升级合约时,未正常初始化配置跨链交易确认所需的 operator 权重Techub News 消息,据 Beosin 安全团队分析,Ronin Bridge 项目出现异常提取跨链资产的行为的根本原因在于项目方升级合约时,未正常初始化配置跨链交易确认所需的 operator 权重,导致合约中的 minimumVoteWeight 参数为零,从而使得任何人的签名都能通过跨链验证。
目前,Ronin bridge 已经流失 3,996 个 ETH,资金存放在 0xc6aec68dd6272efcbc74fb5308fe7f070437465e (该地址是 MEV bot,故推测可能是白帽行为)。Beosin 目前正与项目方合作处理此次事件。
攻击交易链接:
https://etherscan.io/tx/0x2619570088683e6cc3a38d93c3d98899e5783864e15525d5f5810c11189ba6cbBeosin:印度加密货币交易所 Wazirx 被攻击的原因或系多签钱包的管理员私钥泄露Techub News 消息,据 Beosin Alert 监测,印度加密货币交易所 Wazirx 被攻击,攻击者获取到交易所多签钱包管理员的签名数据,修改钱包的逻辑合约,让钱包执行错误的逻辑,来盗取资产。
攻击者地址:0x6eedf92fb92dd68a270c3205e96dccc527728066
被攻击地址:0x27fd43babfbe83a81d14665b1a6fb8030a60c9b4
基于攻击者的攻击行为,推测原因为多签钱包的管理员私钥泄露,Beosin 将攻击原因简析如下:
1、攻击者部署攻击合约:0x27fd43babfbe83a81d14665b1a6fb8030a60c9b4。该合约的功能是提取本合约指定的代币资产
2、攻击者获取到 Wazirx 多签钱包管理员的签名数据,将钱包的逻辑合约修改为已经部署好的攻击合约。对应交易为:
https://etherscan.io/tx/0x48164d3adbab78c2cb9876f6e17f88e321097fcd14cadd57556866e4ef3e185d
3、攻击者向 Wazirx 多签钱包提交提取代币交易,由于代理模式的机制,钱包合约会利用 delegatecall 调用攻击合约的相关函数,转走钱包代币。
Beosin Trace 正在对被盗资金进行追踪。根据被盗资金部分的流线图,目前来看,黑客已经将部分资金转移进入Changenow与币安。Beosin:跨链协议 LI.FI 的攻击者利用项目合约的 call 注入将用户授权给合约的资产转移Techub News 消息,据 Beosin Alert 监控预警,跨链协议 LI.FI 遭受攻击,Beosin 安全团队表示漏洞原因是攻击者利用项目合约的 call 注入将用户授权给合约的资产转移。
LI.FI 项目合约存在一个 depositToGasZipERC20 函数,可将指定代币兑换为平台币并存入 GasZip 合约,但是在兑换逻辑处的代码未对 call 调用的数据进行限制,导致攻击者可利用此函数进行 call 注入攻击,提取走用户授权给合约的资产。
攻击者地址:0x8B3Cb6Bf982798fba233Bca56749e22EEc42DcF3
被攻击合约地址:0x1231DEB6f5749EF6cE6943a275A1D3E7486F4EaE
Beosin Trace 表示正在对被盗资金进行追踪。Beosin:昨日遭 Tether 冻结 USDT 的 TNVaKW 开头的地址为汇旺支付当日正在使用的热钱包地址Techub News 消息,Web3 安全公司 Beosin 透露,昨日遭 Tether 冻结 2926 万枚 USDT 的地址 TNVaKWQzau7xL9bcnvLmF9KSEQkWEs4Ug8 为汇旺支付当日正在使用的热钱包地址,汇旺集团旗下包含汇旺担保、汇旺支付、汇旺网赌等三个涉罪业务。
Beosin 从链上对汇旺集团地址进行流向分析和地址库对比(Beosin 的风险地址库标记了 10 多万个与汇旺官方,用户,商户,等相关的地址),涉及汇旺担保和汇旺网赌业务地址关联性较小。
昨日汇旺支付的热钱包地址被冻结后,汇旺集团紧急启用了新的热钱包地址 TQuFSvpct2FeBrKjRh8NDqtGAci2Z15RSa 用于处理汇旺支付用户的提现。链上虚拟货币流向显示,在启用新热钱包地址一段时间后,汇旺支付用户开始大量提现,为避免挤兑现象,汇旺集团从地址 TYCDkWB1yLEoRVjwpw7rh33zCFGPPPPPPP 调用了大量资金,Beosin 对其虚拟货币溯源后发现其来源疑似来自外部和一些主流中心化交易所的热钱包。
59 篇文章
