
Loading...

Loading...
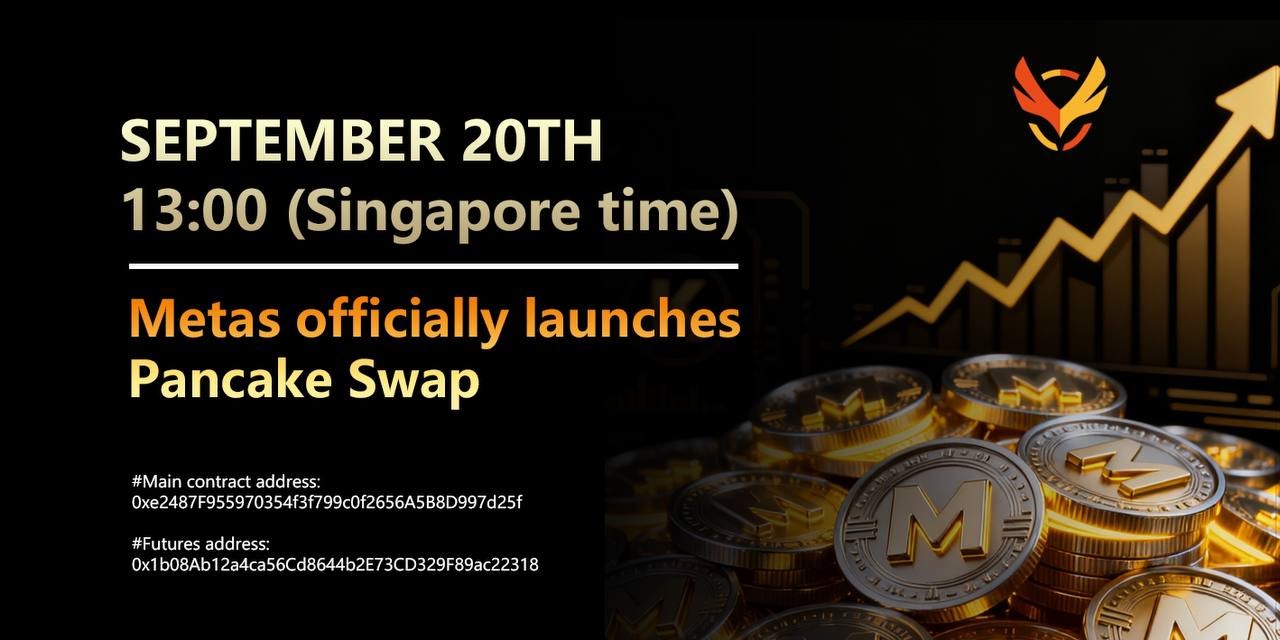 Metas Contract Officially Listed on PancakeSwap Decentralized ExchangeOn September 20, 2025, at 13:00 Singapore time, the Metas platform reached a significant milestone — the METAS main contract was officially listed on PancakeSwap, along with the simultaneous launch of futures contract trading.
According to the official announcement, users can now freely trade the METAS/USDT pair on PancakeSwap. The platform will also gradually roll out additional on-chain features, including staking mining, contract trading, and Metass futures derivatives.
Notably, within less than 24 hours of launch, the price of the METAS token has surged 10x, and continues to rise steadily, showcasing strong market interest and investment enthusiasm.
Metas Platform Highlights
1.AI + Web3 Integration
Metas is built on the concept of “digital persona,” combining AI-powered virtual face generation with Web3 identity authentication. It provides users with a new “persona operating system,” empowering use cases across gaming, social networking, and the metaverse.
2.Innovative Economic Model
Unlike traditional projects, Metas adopts a dual-turbine closed-loop model:
• Stake METAS spot tokens (purchased from exchanges)
• Generate Metass futures
• Sell Metass through the main contract for destruction
• Mining output yields 30% METAS spot tokens while 70% converts into USDT
• METAS spot tokens can be sold on exchanges or re-staked into the futures mining pool
This fully automated, contract-driven cycle continuously strengthens the scarcity and long-term value of Metas.
3.Global and Compliant Operations
Metas has established subsidiaries in Australia, Singapore, and New Zealand, while holding multiple international compliance licenses. The platform is committed to building a secure, transparent, and compliant blockchain ecosystem.
4.Diverse Application Scenarios
Beyond finance and trading, Metas has expanded into gaming, NFTs, virtual meetings, digital identity, and global digital payments, further promoting the commercialization and value accumulation of “persona assets.”
Significance of the PancakeSwap Listing
The official listing of Metas on PancakeSwap not only significantly enhances asset liquidity, but also expands staking options and diversifies METAS token circulation. It provides global users with a more convenient and secure gateway for free trading.
With the upcoming launch of contract and staking features, Metas is positioned to further improve its decentralized business loop, enhance trading performance and user confidence, and establish long-term sustainable growth momentum.
Industry experts in Web3.0 and DeFi 2.0 have highlighted that transaction volume and liquidity data are critical indicators for attracting partners and collaborations. As the Metas token continues to develop, its unique identity economy + deflationary model is expected to become a major trend in the blockchain industry, drawing in more users and capital.
Official Information
• Listing time: September 20, 2025, 13:00 (Singapore Time)
• Exchange: PancakeSwap
• Trading pair: METAS/USDT
• Main contract address: 0xe2487F955970354f3f799c0f2656A5B8D997d25f
• Futures contract address: 0x1b08Ab12a4ca56Cd8644b2E73CD329F89ac22318
• Contract code is fully open-source worldwide! Please make sure to add the custom token in your wallet using the above contract addresses.
Disclaimer: This article is for informational purposes only and does not constitute investment advice. Cryptocurrency markets are highly volatile; users are advised to participate cautiously.
 ¿Qué es un “Re-entrancy attack”? Aprende como evitarlo en tus smart contractsPor
DiarioBitcoin@diariobitcoin
¿Has oído hablar de los ataques de reentrancia en contratos inteligentes y cómo estos pueden comprometer millones en fondos? Descubre qué son, cómo han impactado a la comunidad blockchainen el pasado y las estrategias esenciales para proteger tus activos.***
Vulnerabilidad de reentrancia permite múltiples retiros antes de actualizar el estado del contrato.
El ataque al DAOen 2016, que perdió USD $50 millones y a Stars Arenaque perdió USD $3 millones, utilizó esta vulnerabilidad.
Enseñamos en que consiste el ataque y como evitarlo para que tus Smart Contractsno sufran de esta vulnerabilidad
La protección incluye seguir el patrón “checks-effects-interactions” y usar semáforos.
Un ataque de reentranciaes una vulnerabilidad de seguridad en contratos inteligentes, principalmente asociada con Ethereumy blockchains que utilizan máquinas virtuales compatibles con Ethereum, como es el caso del C-Chain de Avalanchey otras.
Esta vulnerabilidad permitea un atacante retirar fondos repetidamente antes de que el contratooriginal pueda actualizar su estado.
La reentrancia ocurre cuando una función externa es llamada y, antes de que esta función complete su ejecución, vuelve a invocar la función que la llamó.
Vamos a descomponerlo paso a paso:
Función vulnerable: Imagina que tienes un contrato que permite a los usuarios retirar fondos. Cuando un usuario solicita un retiro, el contrato primero envía los fondos y luego actualiza el saldo interno del usuario.
Llamada externa: La vulnerabilidad se desencadena cuando, durante el proceso de envío de fondos (antes de que el saldo interno se actualice), el contrato llama a una función externa, que podría ser otro contrato o dirección controlada por un atacante.
Reentrancia: En lugar de simplemente recibir los fondos, la función externa invocada puede volver a llamar a la función de retiro original. Dado que el saldo interno del usuario original aún no se ha actualizado, la función de retiro piensa que todavía hay fondos disponibles y permite otro retiro. Esta reentrancia puede repetirse múltiples veces en una sola transacción, drenando más fondos de los que deberían ser permitidos.
Actualización del estado: Finalmente, después de que todas las llamadas reentrantes se hayan completado, el contrato original actualizará el saldo del usuario. Pero para ese momento, el daño ya está hecho y los fondos han sido drenados.
El ataque de reentrancia fue infamemente utilizado en el ataque al DAO el 17 de junio de 2016, resultando en la pérdida de aproximadamente USD $50 millones en Ether Esto eventualmente llevó a una bifurcación dura en Ethereum, creando EthereumClassic y Ethereum. Este fin de semana, el contrato de Stars Arena fue víctimade esta vulnerabilidad y USD $3 millones fueron drenados del valor del contrato.
Como evitar esta vulnerabilidad
Para proteger un contrato contra ataques de reentrancia, es crucial:
Utilizar patrones como “checks-effects-interactions”, lo que significa que primero se deben hacer todas las verificaciones, luego actualizar los estados y, finalmente, interactuar con otros contratos.
Emplear semáforos o bloqueospara evitar que una función se llame reentrante mientras todavía se está ejecutando.
Estar al tanto de las actualizaciones y las mejores prácticas en la seguridad de contratos inteligentes.
Si eres un desarrollador nuevo en blockchain, es fundamental que revises y pruebes a fondo cualquier contrato en busca de vulnerabilidades de reentrancia antes de desplegarlo en una red principal.
Observemos en la práctica como luce una función que permite re-entrar y luego la arreglamos para evitar la vulnerabilidad.
Ejemplo vulnerable
En este contrato, un atacante podría crear un contrato que reentrante al método retiraren su fallback, permitiendo al atacante retirar más Ether del esperado.
Ejemplo arreglado
Para arreglarlo, podemos seguir el patrón “checks-effects-interactions”.
Primero verificamos las condiciones, luego actualizamos el estado y, finalmente, hacemos las interacciones externas.
Con este cambio, incluso si hay un intento de reentrancia,el balance del usuario ya habrá sido actualizado y el segundo retiro no se permitirádebido a la condición retirar.
Imágenes originales de DiarioBitcoin, de uso libre, licenciadas bajo Dominio Público
Artículo original de Diariobitcoin
ADVERTENCIA:Este es un artículo de carácter informativo. DiarioBitcoin es un medio de comunicación, no promociona, respalda ni recomienda ninguna inversión en particular. Vale señalar que las inversiones en criptoactivos no están reguladas en algunos países. Pueden no ser apropiadas para inversores minoristas, pues se podría perder el monto total invertido. Consulte las leyes de su país antes de invertir.Lopp 称用 2 万亿参数大模型审阅 50 页法律合同仅需 1 美元Techub News 消息,比特币开发者 Jameson Lopp 在 X 平台发文表示,他最近收到一份 50 页的法律合同,面临两种选择:一是支付数千美元聘请律师花费数小时审阅,二是花费不到 1 美元,让一个 2 万亿参数的大语言模型在 20 分钟内完成审阅。他指出,这 1 美元推理代币的投资回报率令人震惊。
Lopp 的分享展示了 AI 大模型在替代传统专业服务、显著降低成本与时间方面的潜力,尤其是在法律文件处理等场景。(@lopp)Air Products 签订长期合同,为半导体扩张供应高纯度气体Techub News 消息,工业气体供应商 Air Products 已签订一份长期合同,为半导体行业扩张供应高纯度气体。此举突显了工业气体在全球科技基础设施增长中的关键作用,也反映了该公司对亚洲半导体市场的战略聚焦。(Crypto Briefing)巴西 Banco Master 银行倒闭案波及最高法院,法官莫赖斯涉利益冲突Techub News 消息,巴西 Banco Master 银行于 2025 年 11 月倒闭,导致储户和保险公司损失数十亿美元。该案现已波及巴西最高法院及总统选举。最高法院将于 9 月 15 日审议是否对法官亚历山大·德·莫赖斯展开调查,因其与银行所有者丹尼尔·沃卡罗有过接触,且其妻子律所曾与 Banco Master 签订价值 1.3 亿雷亚尔的合同。
巴西央行此前因严重流动性危机和违规行为清算该银行,存款担保基金已向约 72.2 万名客户支付约 402 亿雷亚尔。该银行曾提供高达巴西 CDI 基准 140% 的存款凭证收益率,以快速扩张。
此案已进入巴西大选议程。参议员弗拉维奥·博索纳罗呼吁罢免莫赖斯,并称投票给现任总统卢拉即支持此丑闻。博索纳罗本人也因与该银行相关的电影融资面临质疑。(BeInCrypto)OpenAI 雇佣数百名合同工审阅用户 ChatGPT 对话Techub News 消息,据 404 Media 报道,OpenAI 雇佣了数百名合同工审阅真实的 ChatGPT 对话,并按 1 到 7 分进行评分,部分目的是为了减少模型的奉承和类人行为。这些提示经过了匿名化处理,但仍可能包含敏感数据。不希望聊天记录被人工审阅的用户,需要主动关闭默认开启的“为所有人改进模型”设置。(The Decoder)SlowMist:BeatXswap 因预言机漏洞损失约 7.75 万美元Techub News 消息,安全机构 SlowMist 发布安全警报称,DeFi 协议 BeatXswap 因预言机漏洞损失了 2,984,557 BTX(约合 7.75 万美元)。
漏洞根源在于其 `LiquidityVestingConvert` 合约通过 `_calculateQuote()` 函数计算 BTX 报价时,仅读取 `IUniswapV3Pool.slot0()` 的现货价格作为唯一预言机,缺乏时间加权平均价格(TWAP)保护、合理性检查等安全机制。(@SlowMist_Team)报告称供应链中断致企业损失1840亿美元,AI代理可加速响应Techub News 消息,J.S. Held 全球风险报告显示,2025年供应链中断给企业造成约1840亿美元损失,大部分成本源于响应迟缓而非检测延迟。调查发现,供应链团队将28%的工作时间用于应对中断,且多数时间用于调查而非决策。
当前供应链AI应用多集中于需求预测、风险评分等检测环节,但仅有27%的组织允许AI自主执行行动,52%仅将其用作决策支持。报告指出,问题核心在于软件缺乏执行权限,而非模型短缺。
行业正转向“有界行动”模式,即预先授权AI代理在异常成本较低时自动执行特定操作(如更换承运商、调整运输方式),以缩短从感知到商业行动的周期。(AI News)英伟达宣布 CUDA Rust 开源项目,支持编译时安全的 GPU 内核Techub News 消息,英伟达宣布推出 CUDA Rust,旨在使 Rust 成为编写 GPU 内核的一流语言。该计划包含两个开源项目:用于 SIMT 模型的 cuda-oxide 和用于较新 Tile 模型的 cutile-rs。两者均能原生编译 Rust 内核,并利用 Rust 的所有权规则在编译时拒绝别名错误。
目前,cutile-rs 已发布在 crates.io 上,可在稳定版 Rust 1.89+ 上运行,并已用于 Hugging Face 的 Grout 推理引擎和 mistral.rs。cuda-oxide 则处于早期 alpha 阶段。两个项目均处于 alpha 阶段,尚未确认可用于生产环境。
英伟达表示,此举是为了应对 AI 系统层(从推理引擎到驱动程序和智能体运行时)越来越多地使用 Rust 编写的趋势。Tile 模型是较新的编程模型,英伟达建议开发者优先使用,SIMT 模型则用于显式的线程和内存控制。计划中的跨语言互操作性意味着选择 Rust 不会将开发者排除在 C++ 或 Python 之外。 (MarkTechPost)慢雾:WealthManagementV2 合约因权限转移损失 2.64 万美元Techub News 消息,慢雾发布安全警报称,WealthManagementV2 合约发生安全事件,损失约 26,414 枚 USDT。初步分析显示,受害合约的所有者权限疑似被非法转移(可能因私钥泄露),攻击者控制的新所有者可立即设置计划。
(@SlowMist_Team)Reducto 发布单次解析模型 r-1,错误率降低 20% 且每页成本 1 美分Techub News 消息,文档解析公司 Reducto 发布新一代单次解析模型 r-1。该模型通过单次全页扫描替代了传统的多阶段 OCR 流程,据称比其原有最强大的代理模型更准确、更快,且成本降低高达 6 倍。
Reducto 报告称,早期预览版 r-1 的错误率相比其原有代理流程降低了 20%,并在内部评估中于复杂文档上超越了常用超大规模云服务产品和大语言模型。定价方面,r-1 统一按每页 1 美分收费,而原有模型成本为每页 3 至 6 美分。
目前 r-1 已在其托管的 V3 Parse API 上提供预览,支持云端、客户 VPC、本地及隔离环境部署。新创建的管道默认使用 r-1,现有配置可平滑迁移。(MarkTechPost)Trezor 硬件钱包数据泄露事件扩大,新增 6.7 万美国客户受影响Techub News 消息,硬件钱包制造商 Trezor 于 9 月 4 日更新称,其物流服务商 ShipMonk 的数据泄露事件新增影响了约 6.7 万名美国客户,这些客户的订单时间在 2019 年 11 月至 2021 年 8 月之间。加上此前披露的约 1.3 万名客户,已知受影响用户总数已超 8 万。
Trezor 在 X 平台发布的更新中表示,尽管曾多次获得物流商关于数据已按合同删除的书面保证,但该数据仍存于其系统中,对此感到非常失望。泄露信息包括姓名、邮箱、电话及收货地址,但私钥和钱包备份未受影响。
该公司强调自身系统未被入侵,钱包仍安全,但警告受影响客户需警惕利用泄露信息进行的钓鱼邮件、诈骗电话及实体信件等风险。(CryptoPotato)
曾以AI驱动合同生命周期管理备受关注的ContractPodAI,现已启动全面品牌转型。公司放弃原有名称,以人工智能自主代理平台名称"Leah"重新亮相,并宣布将突破合同管理范畴,跃升为全面自动化企业数字化运营的智能运营伙伴。 Leah已从单纯的合同解决方案,演进为能够面向法务、财务、采购等多业务领域部署自主型AI代理的综合性自动化系统。特别是在2022年推出Leah AI并正式引入可自主识别处理复杂办公流程的"代理化"功能后,该平台已超越传统合同管理市场框架,成长为真正的企业运营平台。 目前Leah平台由Leah代理化OS、Leah代理化CLM及Leah Legal三大核心模块构成。其中Leah代理化OS是企业设计、部署、监管自主代理的AI专用操作系统;Leah代理化CLM将合同审查、条款分析到执行的全流程自动化,实现风险预测与执行提速;Leah Legal则是负责文件起草、合同分析、信息提取的AI法律助手,其提供的对话式界面更能助力企业法务团队将能力转化为战略职能。 公司方面表示,Leah平台正发挥数字丝绸之路的作用,有效减少各业务功能间的割裂,顺畅连接跨部门协作。它已不再是单一功能的自动化工具,而是协调组织整体绩效的编排平台。 Leah联合创始人兼首席执行官萨瓦斯·米斯拉表示:"企业已不满足于原有部门级系统改良,更期待构建适应人工智能环境的企业整体思维方式、运营模式及价值创造结构的根本性转变。此次品牌转型正是对此变革的回应。"他补充道:"Leah现已成为以决策(而非合同)为中心的AI伙伴,将在开启基于代理的组织运营新时代进程中发挥核心作用。"

